
آیا کیف پول رمزارز شما امن است؟ چگونه هشدارهای امنیتی را راستیآزمایی و فیشینگ را شناسایی کنیم

 امتیازدهی ما در گوگل


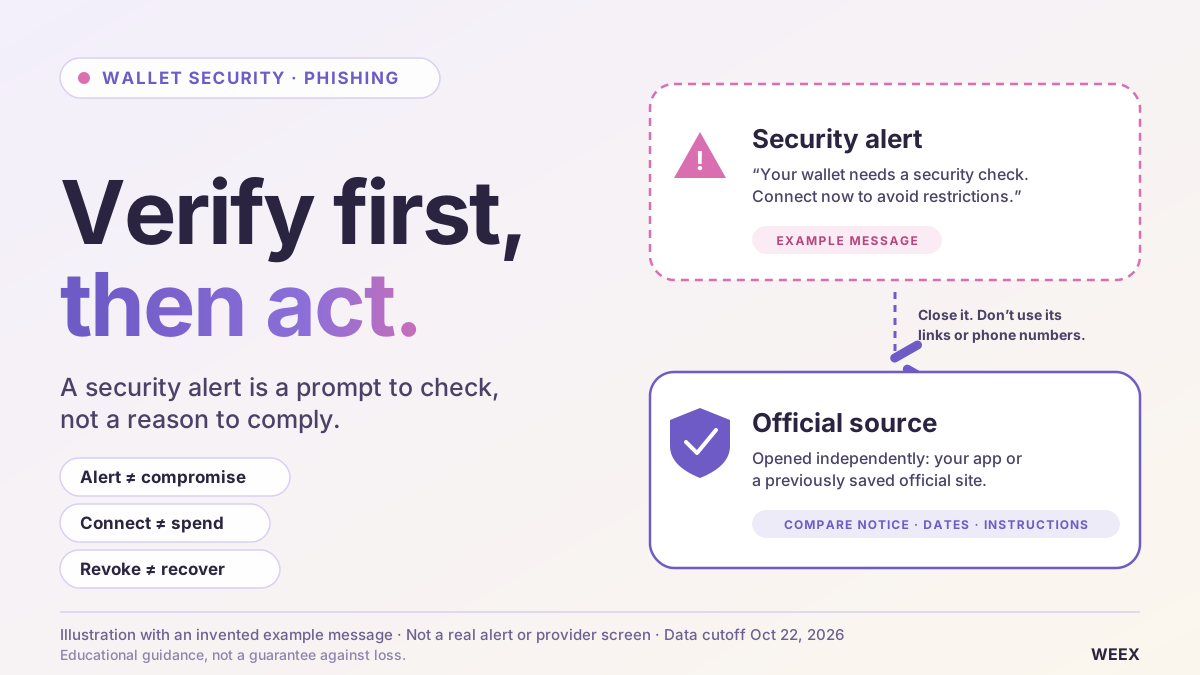
پیش از پیروی از دستورهای یک هشدار امنیتی درباره کیف پول رمزارز، آن را از طریق یک کانال رسمی که خودتان مستقلاً باز کردهاید بررسی کنید. دریافت یک پیام بهتنهایی به این معنی نیست که داراییهای شما به خطر افتادهاند. واکنش مناسب به کاری بستگی دارد که بعد از آن انجام دادهاید: باز کردن یک صفحه، اتصال کیف پول، امضای یک مجوز، افشای عبارت بازیابی یا از دست دادن کنترل حساب صرافی، هرکدام خطرهای متفاوتی ایجاد میکنند. پیش از انتخاب روش بازیابی، مشخص کنید دقیقاً چه کاری انجام دادهاید.
ارزیابی ما این است که خطرناکترین پیام امنیتی، پیامی است که اقدامی زیانبار را شبیه اقدامی محافظتی جلوه میدهد. درخواستهایی برای «اعتبارسنجی» عبارت بازیابی، تأیید بررسی کیف پول یا انتقال دارایی به نشانیای که ادعا میشود امن است، از تمایل کاربر به اقدام سریع سوءاستفاده میکنند. یک راهنمای امنیتی مفید باید به خوانندگان کمک کند این موقعیتها را از هم تشخیص دهند و دقیقاً به آنها واکنش نشان دهند، نه اینکه هر پیام مشکوکی را نشانهای از بهخطرافتادن کامل کیف پول بدانند.
اگر کسی ادعا میکند نماینده WEEX است، برای بررسی اطلاعات تماس یا کانال ارائهشده از راستیآزمایی رسمی WEEX استفاده کنید. مرکز اعتماد WEEX نقطه شروع جداگانهای برای مرور اطلاعات امنیتی پلتفرم فراهم میکند. این صفحات را مستقلاً باز کنید؛ به پیوند راستیآزماییای که فرد مورد بررسی برای تأیید هویتش فرستاده، اعتماد نکنید. (بررسی اطلاعات تماس و دوری از کلاهبرداری)
اخبار اخیر امنیت کیف پول رمزارز واقعاً به چه معناست؟
یک تیتر خبری درباره امنیت کیف پول میتواند به چند نوع نقص متفاوت اشاره داشته باشد.
ممکن است این اتفاق مربوط به یک پیام فیشینگ، افشای اطلاعات تماس مشتریان، مجوزهای مخرب تراکنش، دستگاهی آلوده یا سرقت اطلاعات امضا باشد. هرکدام از این موارد به واکنش متفاوتی نیاز دارد.
بیانیههای رسمی اخیر این تفاوت را نشان میدهند. پاسخ Ledger در 10/2026 از دستکاری سختافزاری در حملهای به کانال توزیع خبر داد و اعلام کرد که تراشه، سیستمعامل و سرورهای این شرکت به خطر نیفتادهاند. این گزارشی مشخص از سوی تولیدکننده است، نه مدرکی مبنی بر اینکه همه کاربران کیف پول با همان میزان مواجهه روبهرو بودهاند. (Ledger)
بهروزرسانی امنیتی جداگانه SafePal از دسترسی غیرمجاز به بخشی از اطلاعات سفارش مشتریان خبر داد. این شرکت این اطلاعات را از عبارتهای بازیابی و کلیدهای خصوصی متمایز کرد و در عین حال هشدار داد که سوابق دقیق خرید میتواند زمینهساز تلاشهای فیشینگ متقاعدکننده شود.
درس عملی این است که مؤلفه آسیبدیده را مشخص کنید.
افشای نشانی پستی ممکن است خطر جعل هویت را افزایش دهد، بیآنکه به مهاجم توانایی امضا بدهد. افشای عبارت بازیابی میتواند کنترل کیف پول را به مهاجم واگذار کند، حتی اگر نرمافزار کیف پول هیچ آسیبپذیریای نداشته باشد.
پیش از واکنش به اخبار امنیت کیف پول رمزارز، ارائهدهنده، محصول آسیبدیده، تاریخهای مرتبط، سازوکار افشا و اقدام رسمی پیشنهادی را مشخص کنید. یک تیتر بهتنهایی نمیتواند تعیین کند که آیا کیف پول شما باید تعویض شود یا نه.
چگونه میتوان فهمید هشدار امنیتی کیف پول واقعی است؟
ادعا را از مسیری بررسی کنید که به خود هشدار وابسته نباشد.
پیام را ببندید و برنامه ارائهدهنده یا وبسایت رسمیای را که از قبل میشناسید باز کنید. ببینید آیا اطلاعیه مشابهی وجود دارد و محصولات آسیبدیده، تاریخها و دستورالعملهای آن را با پیام مقایسه کنید.
اگر به توضیح بیشتری نیاز دارید، از طریق همان کانالی که مستقلاً باز کردهاید با پشتیبانی تماس بگیرید. صرفاً به این دلیل که شماره تلفن یا حساب شبکه اجتماعی در هشدار آمده است، از آن استفاده نکنید.
نام فرستندهای که واقعی به نظر میرسد، مدرک ضعیفی است. لوگوهای کپیشده، قالب آشنا و پیامی که جزئیات خرید شما را دارد نیز همینطورند.
راهنمای فیشینگ Ledger توضیح میدهد که افراد جعلکننده هویت با تماسهای ناخواسته، برنامههای جعلی، نامههای فیزیکی و حتی تأییدیههای تیکت پشتیبانی، داستانی باورپذیر میسازند. بنابراین، حتی پیامی که از روندی آشنا به نظر میرسد دریافت شده باشد، همچنان باید مستقلاً راستیآزمایی شود.
اقدامی که از شما خواسته شده، اغلب بیش از ظاهر پیام اطلاعات میدهد.
| اقدام درخواستی | مواردی که پیش از ادامه باید بررسی شوند |
|---|---|
| خواندن اطلاعیه یک رویداد امنیتی | آیا همان اطلاعیه در منبع رسمیای که مستقلاً به آن مراجعه کردهاید منتشر شده است |
| بهروزرسانی یک برنامه | آیا بهروزرسانی از مسیر توزیع رسمی و شناختهشده ارائهدهنده دریافت میشود |
| اتصال کیف پول برای «اسکن امنیتی» | چرا اتصال لازم است و پس از آن چه مجوزهایی درخواست میشوند |
| امضای پیام برای «محافظت از داراییها» | آیا امضا اجازه خرجکردن، واگذاری اختیار یا اقدام مهم دیگری را میدهد |
| وارد کردن کلمات بازیابی | آیا این بخشی از فرایند بازیابیای است که عمداً و طبق دستورالعمل رسمی ارائهدهنده آغاز کردهاید |
| انتقال دارایی به «حساب امن» | چه کسی مقصد را کنترل میکند و چرا درخواست انتقال مطرح شده است |
راستیآزمایی باید پیش از تأیید، ابهام را برطرف کند. شمارش معکوس یا پیام تهدیدآمیز دلیلی برای برهم زدن این ترتیب نیست.
پس از تعامل مشکوک با کیف پول چه باید کرد؟
بهجای کاری که وبسایت ادعا میکرد انجام میدهد، از اقدامی شروع کنید که خودتان انجام دادهاید.
ممکن است صفحهای عملیاتی را «راستیآزمایی» بنامد، در حالی که از کیف پول میخواهد انتقالی را تأیید کند. درخواست کیف پول، سابقه تراکنش و فعالیت مرورگر، اطلاعات قابلاعتمادتری از برچسب دکمه ارائه میدهند.
برای انتخاب واکنش اولیه، از جدول زیر استفاده کنید.
| چه اتفاقی افتاد | واکنش اولیه | نکته مهم |
|---|---|---|
| هشداری دریافت کردید، اما کاری انجام ندادید | مستقلاً آن را راستیآزمایی و جعل هویت را گزارش کنید | دریافت پیام بهتنهایی ثابت نمیکند که کسی به کیف پول دسترسی دارد |
| فقط صفحهای را باز کردید | آن را ببندید؛ دانلودها و مجوزها را بررسی کنید | اگر نرمافزاری نصب یا اطلاعاتی وارد شده باشد، میزان مواجهه تغییر میکند |
| کیف پول را متصل کردید | نشستها و فعالیت را بررسی کنید | اتصال با مجوز خرجکردن یکسان نیست |
| قراردادی را تأیید کردید یا درخواست ناآشنایی را امضا کردید | مجوز و داراییهای تحتتأثیر را سریع بررسی کنید | امضای خارج از زنجیره ممکن است پیش از نمایش تراکنش قابلمشاهده پیامد داشته باشد |
| عبارت بازیابی یا کلید خصوصی را افشا کردید | اطلاعات امضای کیف پول آسیبدیده را افشاشده فرض کنید | تغییر گذرواژه و لغو مجوزها جایگزین این اطلاعات نمیشود |
| اطلاعات ورود به صرافی را وارد کردید | حساب صرافی و ایمیل مرتبط را ایمن کنید | این مشکل دسترسی به حساب است و با بازیابی خودحضانتی تفاوت دارد |
| داراییها بدون تأیید شما در حال جابهجاییاند | فوراً راهنمایی مخصوص ارائهدهنده را دریافت کنید | اگر بدافزار تخلیه دارایی فعال باشد، افزودن دارایی برای کارمزد میتواند ناامن باشد |
این یک ارزیابی اولیه است، نه تشخیصی کامل. اگر مطمئن نیستید چیزی را امضا کردهاید یا نه، فعالیت کیف پول و جزئیات درخواستهای باقیمانده را بررسی کنید؛ فرض نکنید که تغییر نکردن موجودی به این معناست که هیچ اتفاقی نیفتاده است.

قیمت --
اگر فقط روی پیوند فیشینگ کلیک کرده باشید چه؟
باز کردن یک صفحه مشکوک بهطور خودکار به این معنا نیست که مهاجم عبارت بازیابی شما یا اجازه انتقال داراییها را به دست آورده است.
بااینحال، عبارت «فقط کلیک کردم» نیاز به بررسی دقیق دارد. آیا صفحه فایلی دانلود کرد؟ افزونهای نصب کردید، اجازه دسترسی به اعلانها دادید، اطلاعات ورود را وارد کردید یا درخواستی را در کیف پول تأیید کردید؟
اگر هیچکدام از این کارها را نکردهاید، صفحه را ببندید، از همان پیوند دوباره وارد نشوید و ماجرا را از طریق ارائهدهنده راستیآزمایی کنید.
اگر فایلی دانلود شده است، آن را اجرا نکنید. اگر نرمافزاری نصب یا اجرا شده، پیش از استفاده از آن دستگاه برای کارهای حساس بازیابی، امنیت دستگاه را جداگانه بررسی کنید.
راهنمای Malwarebytes درباره ابزارهای جعلی بررسی AML رمزارز نشان میدهد که یک بررسی بهظاهر مربوط به انطباق میتواند به اتصال کیف پول، امضا، انتقال دارایی یا درخواست عبارت بازیابی منجر شود. این تشدید روند مهمتر از هدفی است که صفحه ادعا میکند دارد.
برای اینکه بفهمید سایت اول مخرب بوده یا نه، اطلاعات حساس را در سایت ناآشنای دیگری وارد نکنید. این کار میتواند تعاملی محدود را به افشایی جدیتر تبدیل کند.
آیا اتصال کیف پول همان دادن دسترسی به داراییهاست؟
اتصال معمول کیف پول عموماً به یک وبسایت اجازه میدهد حسابی را شناسایی و تعاملهای بعدی را درخواست کند. نباید آن را با اعطای اختیار خرجکردن یکسان دانست.
خطر اغلب از درخواست بعدی ناشی میشود: یک تراکنش، تأیید توکن، مجوز خرج، واگذاری اختیار یا امضای دیگری.
هر درخواست را جداگانه بررسی کنید. اینکه فقط قصد «ورود» داشتهاید، ثابت نمیکند کیف پول واقعاً چه چیزی را تأیید کرده است.
قطع اتصال یک برنامه ناآشنا برای حذف اتصال آن مفید است، اما لزوماً مجوزهای موجود درونزنجیرهای را حذف نمیکند. MetaMask بهصراحت میان قطع اتصال یک برنامه غیرمتمرکز و لغو تأییدیههای توکن تفاوت قائل میشود. (مرکز راهنمای MetaMask)
این تفاوت از دو اشتباه متضاد جلوگیری میکند.
اشتباه اول این است که تصور کنید یک اتصال ساده لزوماً کل کیف پول را در اختیار مهاجم گذاشته است. اشتباه دوم این است که فرض کنید قطع اتصال، همه اقداماتی را که در طول نشست انجام شدهاند اصلاح میکند.
واکنش شما باید متناسب با اختیاری باشد که دادهاید، نه توصیف وبسایت از نشست.
اگر توکنی را تأیید یا پیامی ناآشنا را امضا کردهاید چه؟
در اسرع وقت دامنه درخواست را بررسی کنید.
برای تأیید توکن، شبکه، توکن، خرجکننده و سقف مجاز را مشخص کنید. برای امضای پیام، روش امضا و مجوزهای رمزگذاریشده در آن را بررسی کنید.
بعضی امضاها برای تأیید ورود هستند؛ برخی دیگر میتوانند اقدامات مالی را مجاز کنند. درخواستهایی که بلافاصله کارمزد شبکه دریافت نمیکنند را نباید خودکار بیخطر دانست.
مستندات Permit2 در Uniswap، مجوزهای مبتنی بر امضا و سازوکارهای خرجکردن با پارامترهای مشخص را توضیح میدهد. این موضوع نشان میدهد چرا بررسی صرفِ صفحه سابقه تراکنش کیف پول ممکن است مجوزی را که هنوز درونزنجیرهای ثبت نشده است نادیده بگیرد.
مجوزها را از مسیری مطمئن بررسی کنید
از فرایند مستند ارائهدهنده کیف پول برای بررسی مجوزها یا ابزاری که مستقلاً اعتبارش را تأیید کردهاید استفاده کنید.
شبکه درست را بررسی کنید. لغو مجوز در یک شبکه لزوماً افشاگری در شبکهای دیگر را برطرف نمیکند.
MetaMask راهنمای مشخصی برای بررسی و لغو مجوزهای قرارداد ارائه میدهد. بهجای کپیکردن تراکنشی ناآشنا از یک فرد غریبه، روش مرتبط را دنبال کنید. (مرکز راهنمای MetaMask)
مجوزهای موجود را از امضاهای در انتظار استفاده تفکیک کنید
صفحه مدیریت تأییدیهها لزوماً فهرستی کامل از همه مجوزهای امضاشده نیست.
راهکار مناسب میتواند به پروتکل، نوع مجوز، زمان انقضا و استفادهشدن یا نشدن امضا بستگی داشته باشد. تصور نکنید دکمه عمومی «لغو همه» همه سازوکارهای ممکن را پوشش میدهد.
اگر نمیتوانید درخواست را با اطمینان تفسیر کنید، از پشتیبانیای که اعتبارش را تأیید کردهاید کمک بگیرید و داراییهای تحتتأثیرقرارنگرفته را از راهی مطمئن حفظ کنید. صرفاً برای گرفتن توضیح، مجوزهای بیشتری ندهید.
اصلاحات را راستیآزمایی کنید
پس از لغو مجوز یا انجام تراکنش اصلاحی دیگر، نتیجه تأییدشده را بررسی کنید.
تراکنش ارسالشده ممکن است ناموفق باشد یا در حالت انتظار بماند. پیام اطمینانبخش رابط کاربری بهاندازه وضعیت واقعی و بهروزشده مجوز قطعی نیست.
لغو مجوز میتواند خرجکردنهای مجاز آتی را طبق همان مجوز متوقف کند. اما انتقالی را که قبلاً انجام شده است برنمیگرداند.
اگر عبارت بازیابی یا کلید خصوصی خود را به اشتراک گذاشتهاید چه؟
اطلاعات افشاشده را بهخطرافتاده فرض کنید.
عبارت بازیابی با گذرواژه یک برنامه تفاوت اساسی دارد. تغییر گذرواژه کیف پول ممکن است از برنامه محلی محافظت کند، اما توانایی مهاجمی را که از قبل عبارت بازیابی را در اختیار دارد از بین نمیبرد.
راهنمای رسیدگی به حادثه Phantom به کاربرانی که عبارت بازیابی خود را به اشتراک گذاشتهاند میگوید کیف پول جدیدی بسازند و دیگر به کیف پول آسیبدیده اتکا نکنند. MetaMask نیز توصیه میکند پس از انتقال داراییهای قابلبازیابی، استفاده از حسابهای مرتبط با عبارت بازیابی افشاشده متوقف شود. (help.phantom.com)
کیف پول جایگزین باید از اطلاعاتی استفاده کند که بهتازگی تولید شده و بهطور مستقل محافظت میشوند. ساخت حساب دیگری با همان عبارت بازیابی افشاشده، این جداسازی را ایجاد نمیکند.
اگر فقط یک کلید خصوصی جداگانه افشا شده باشد، دامنه مستقیم آن با افشای عبارتی که چندین حساب را ایجاد میکند متفاوت است. بااینحال، بررسی کنید آیا علت اصلی، مثلاً بدافزار، ممکن است رازهای دیگری را نیز افشا کرده باشد.
از دستگاهی مطمئن و فرایند رسمی راهاندازی ارائهدهنده استفاده کنید. اگر به خود دستگاه مشکوک هستید، اطلاعات جایگزین را روی آن تولید نکنید و تصور نکنید مشکل حل شده است.
داراییهای آسیبدیده را در شبکههای مرتبط، از جمله توکنها، کلکسیونها و موقعیتهایی که ممکن است به روش برداشت مشخصی نیاز داشته باشند، فهرست کنید. برای انتقال عجولانه دارایی به نشانیای که «پشتیبانی» داده است اقدام نکنید.
چرا باید در افزودن کارمزد شبکه به کیف پول آسیبدیده احتیاط کرد؟
مهاجمی که به اطلاعات امضا دسترسی دارد ممکن است ورودی دارایی را زیر نظر بگیرد و بلافاصله آن را منتقل کند.
این کار معمولاً «تخلیهگر» نامیده میشود. بنابراین، افزودن مکرر داراییِ کارمزد شبکه میتواند بدون امکانپذیرکردن تراکنش بازیابی موفق، زیان را افزایش دهد.
MetaMask مشخصاً درباره افزودن دارایی برای پرداخت کارمزد، در صورت احتمال وجود تخلیهگر، هشدار میدهد. Revoke.cash نیز توضیح میدهد که لغو تأییدیه، کیف پولی را که اطلاعات امضایش بهخطر افتاده است ایمن نمیکند. (مرکز راهنمای MetaMask)
واکنش درست به شبکه و داراییهای درگیر بستگی دارد. ممکن است به راهنمای بازیابی مخصوص ارائهدهنده نیاز باشد و بازیابی تضمینشده نیست.
با اسکریپتهای پیچیده تراکنش که افراد ناشناس برایتان میفرستند آزمایش نکنید. ممکن است کسی که ادعا میکند میتواند تخلیهگر را شکست دهد، قصد سرقت دوباره داشته باشد.
تمایز کلیدی، کنترل است: ممکن است بتوان مشکل مجوز را با تغییر مجوزها برطرف کرد، اما اطلاعات امضای سرقتشده به مهاجم اجازه میدهد مانند مالک حساب عمل کند.
آیا کیف پول سختافزاری فیشینگ را ناممکن میکند؟
کیف پول سختافزاری میتواند از کلیدهای امضا در برابر بسیاری از انواع افشای رایانهای محافظت کند، اما فرایند کلی همچنان به سلامت دستگاه، نحوه نگهداری راز بازیابی و اقداماتی که کاربر تأیید میکند وابسته است.
ممکن است کاربر فریب بخورد و اطلاعات بازیابی را در صفحهای جعلی وارد کند. همچنین ممکن است تراکنشی ناخواسته را تأیید کند.
راهنمای Trezor بر استفاده از نرمافزار رسمی و خصوصی نگهداشتن نسخههای پشتیبان کیف پول تأکید میکند. بازیابی معتبر باید مطابق دستورالعملهای دستگاه مشخص و فرایندی باشد که کاربر عمداً آغاز کرده است. «بررسی امنیتی» ناخواسته با آن فرایند یکسان نیست.
نگرانیهای اخیر درباره زنجیره تأمین، نکته دیگری را مطرح میکند: اینکه دستگاه چگونه به دست کاربر رسیده است. اگر ممکن است خرید شما تحتتأثیر قرار گرفته باشد، دامنه حادثه و دستورالعملهای فعلی سازنده را دنبال کنید.
صرفاً به این دلیل که نام یک برند در تیتر خبری آمده است، فرض نکنید همه دستگاهها آلودهاند. به همان اندازه، صرفاً بهخاطر ظاهر حرفهای بستهبندی نیز دستگاه را ایمن فرض نکنید.
کیف پول سختافزاری باید بخشی از یک فرایند کامل امضا و بازیابی ارزیابی شود.
اگر گذرواژه یا کد تأیید WEEX را وارد کردهاید چه؟
بهخطرافتادن حساب صرافی به واکنشی امنیتی برای حساب نیاز دارد.
WEEX را مستقلاً از طریق برنامه یا وبسایت رسمی باز کنید. از طریق مرکز راهنمای WEEX با پشتیبانی تماس بگیرید و از کنترلهای امنیتی در دسترس حساب خود استفاده کنید.
دسترسی به حساب، فعالیت ناآشنا، کلیدهای API و تنظیمات برداشت را بررسی کنید. حساب ایمیل مرتبط را نیز ایمن کنید، زیرا دسترسی به ایمیل میتواند فرایند بازیابی حساب را بیاثر کند.
اگر فعالیت غیرمجاز ادامه دارد، از پشتیبانی رسمی درباره فرایند محدودسازی حساب بپرسید. فرض نکنید تغییر یک گذرواژه همه نشستها را خاتمه میدهد، همه کلیدهای API را بیاعتبار میکند یا برداشت ارسالشدهای را برمیگرداند.
هشدار فیشینگ منتشرشده WEEX میگوید نمایندگان این شرکت گذرواژه حساب یا کد تأیید را درخواست نمیکنند و در صورت تردید درباره هویت مخاطب، کاربران را به کانالهای رسمی راستیآزمایی ارجاع میدهد. (مرکز راهنمای WEEX)
کدهای تأیید را برای کسی که پیشنهاد میدهد حسابتان را ایمن کند ارسال نکنید.
برای پیشگیری، راهنمای راهاندازی امنیت حساب پلتفرم را مرور کنید. تنظیمات امنیتی را کنترلهایی بدانید که باید درک و پیکربندی شوند، نه تضمینی در برابر هر نوع زیان.
چگونه از راستیآزمایی رسمی WEEX استفاده کنید؟
این ابزار زمانی کاربرد دارد که وبسایت، نشانی ایمیل، شماره تلفن یا حساب شبکه اجتماعی ادعا کند با WEEX ارتباط رسمی دارد.
این ابزار مشخص نمیکند که تراکنش دلخواهی در بلاکچین امن است یا نه و نباید جایگزین بررسی درخواست کیف پول شود.
مراحل پیشنهادی عبارتاند از:
- راستیآزمایی رسمی WEEX را مستقلاً باز کنید.
- اگر رابط کاربری دستهبندیای ارائه میکند، دستهبندی مرتبط را انتخاب کنید.
- شناسه دقیق، از جمله املاء و نشانهگذاری آن را وارد کنید.
- پیش از ادامه، نتیجه را بررسی کنید.
- برای پیگیری نتیجه نامشخص، از طریق پلتفرم رسمی با پشتیبانی تماس بگیرید.
این ابزار از بررسی چندین نوع مخاطب و کانال پشتیبانی میکند. راهنمای منتشرشده آن همچنین درباره تماسهای ناخواسته از سوی افرادی که خود را مدیر کانال معرفی میکنند و اطلاعات حساس یا انتقال دارایی میخواهند هشدار میدهد. (بررسی اطلاعات تماس و دوری از کلاهبرداری)
حتی شناسه مخاطبی که تأیید شده باشد، همه دستورهای یک گفتوگو را معتبر نمیکند. ممکن است با نامهای کاربری مشابه جعل هویت کنند و تصویر صفحهای که بررسی موفق را نشان میدهد نیز قابل جعل است.
خودتان بررسی را انجام دهید. شناسه دقیق را بخوانید و به تصویر پروفایل اعتماد نکنید.
مرکز اعتماد WEEX راهی مرتبط برای بررسی شواهد پلتفرم، از جمله اطلاعات امنیتی و منابع شفافیت، فراهم میکند. بااینحال، افشای اطلاعات ذخایر، پیام مستقیمی را تأیید نمیکند و از عبارت بازیابیای که در صفحه فیشینگ وارد شده باشد محافظت نمیکند.

پس از کلاهبرداری کیف پول، چه شواهدی را ذخیره کنید؟
اطلاعات کافی برای بازسازی اتفاق را ذخیره کنید، اما رازها را در گزارش قرار ندهید.
موارد مفید شامل پیام مشکوک، شناسه فرستنده، نشانی صفحه، زمان، شبکه، نشانی عمومی کیف پول، هش تراکنشها و اقدامی است که تأیید کردهاید.
| مدرک | دلیل اهمیت |
|---|---|
| پیام اصلی و شناسه فرستنده | جعل هویت و اقدام درخواستی را نشان میدهد |
| نشانی صفحه مشکوک | مقصدی را که استفاده شده مشخص میکند |
| تاریخ، زمان و منطقه زمانی | ترتیب رویدادها را مشخص میکند |
| شبکه و هش تراکنش | به بررسی تراکنش عمومی توسط محققان کمک میکند |
| جزئیات درخواست کیف پول | به تشخیص انتقال، تأییدیه یا امضا کمک میکند |
| مقدار و دارایی آسیبدیده | به تطبیق حساب و تراکنش کمک میکند |
تصویر صفحهای که کاهش موجودی را نشان میدهد، از هشی که جابهجایی دارایی را ثبت کرده باشد کمفایدهتر است.
هرگز عبارت بازیابی، کلید خصوصی، گذرواژه یا کدهای احراز هویت را در گزارش عمومی قرار ندهید. پشتیبانی برای بررسی تراکنش عمومی بلاکچین به این رازها نیاز ندارد.
از کانالهای رسمی گزارشدهی و در صورت لزوم از مراجع ذیربط در حوزه قضایی خود استفاده کنید. اگر به نظر میرسد داراییها به صرافیای رسیدهاند، شواهد تراکنش را از مسیر رسمی همان صرافی ارائه کنید؛ فرض نکنید صرافی میتواند داراییها را مسدود یا بازگرداند.
شواهد را حفظ کنید، اما محافظت فوری از داراییهایی را که همچنان در معرض خطرند به تأخیر نیندازید.
آیا میتوان رمزارز سرقتشده را بازیابی کرد؟
گاهی بررسی یا مداخله میتواند کمک کند، اما نباید هیچ نتیجهای را تضمینشده دانست.
بازیابی به اتفاقی که افتاده، شبکهها و سرویسهای درگیر، دسترسپذیربودن داراییها و توانایی و اختیار سازمان مرتبط برای اقدام بستگی دارد.
معمولاً تغییر گذرواژه یا تماس با توسعهدهنده کیف پول نمیتواند انتقال انجامشده را لغو کند. لغو تأییدیه، اختیار آتی تحت آن مجوز را تغییر میدهد؛ داراییهای منتقلشده را بازنمیگرداند.
بهویژه در برابر افرادی که در ازای دریافت پیشاپیش «مالیات»، «هزینه آزادسازی» یا واریز به کیف پول، بازیابی تضمینی وعده میدهند محتاط باشید.
سرویس بازیابیای که عبارت بازیابی شما را میخواهد میتواند کنترل هرچه باقی مانده است به دست بگیرد. مأمور پشتیبانی جعلی نیز ممکن است از شما بخواهد نرمافزار دسترسی از راه دور نصب کنید یا تراکنش تازهای را تأیید کنید.
موجهترین واکنش، حفظ سوابق، محافظت از دسترسی باقیمانده، گزارشدادن از طریق کانالهای تأییدشده و پرهیز از پرداختهای بیشتر بر اساس وعدههاست.
چگونه خطر فیشینگ کیف پول را در آینده کاهش دهید؟
روالی بر پایه راستیآزمایی و محدودکردن اختیار ایجاد کنید.
برای اقدامات حساس از نشانکهای شناختهشده یا ورودیهای رسمی برنامه استفاده کنید. نرمافزار را از مسیر توزیع معتبر ارائهدهنده بهروز نگه دارید.
پیش از امضا، دارایی، شبکه، مقصد، مجوز و مقدار موردنظر را مشخص کنید. اگر کیف پول جزئیات کافی برای درک درخواست نشان نمیدهد، پیش از ادامه ابهام را برطرف کنید.
در صورت امکان، آزمایشهای روزمره را از داراییهای بلندمدت جدا کنید. این کار میتواند میزان مواجهه را محدود کند، اما اگر هر دو کیف پول اطلاعات افشاشده یا محیط امضای آلوده مشترکی داشته باشند کمکی نمیکند.
مجوزهای استفادهنشده را بهطور دورهای بررسی کنید و پیش از وقوع حادثه، روش بازیابی را بشناسید. نسخههای پشتیبان را طوری نگه دارید که در فعالیتهای عادی آنلاین در معرض افشا قرار نگیرند.
از همه مهمتر، راستیآزمایی مستقل هشدار را بخشی از خود واکنش قرار دهید. عبارت «هشدار امنیتی» باید باعث بررسی شود، نه اطاعت خودکار.
دیدگاه ما: واکنش را با سطح اختیار افشاشده هماهنگ کنید
بهترین توصیههای امنیت کیف پول با پرسشی دقیق شروع میشوند: مهاجم به چه چیزی دسترسی پیدا کرده است؟
نشانی عمومی، اتصال برنامه، سقف مجاز توکن، مجوز امضاشده، عبارت بازیابی و اطلاعات ورود به صرافی، هرکدام سطح دسترسی متفاوتی فراهم میکنند. یکساندانستن آنها به تصمیمهای نادرست منجر میشود.
موضع ما این است که خوانندگان باید هشدار را مستقلاً راستیآزمایی کنند، اختیار افشاشده را مشخص کنند و واکنشی متناسب با همان اختیار برگزینند. قطع اتصال یک سایت نمیتواند اطلاعات سرقتشده را اصلاح کند. صرف دریافت یک هشدار ناخواسته نیز دلیلی برای جایگزینکردن کیف پول نیست.
اقدام درست به شواهد بستگی دارد. راهنمای امنیتی زمانی مفید است که به کاربران کمک کند این شواهد را بیابند و بر اساس آن عمل کنند.
پرسشهای متداول
1. آیا کسی فقط با دانستن نشانی کیف پولم میتواند رمزارزهایم را بدزدد؟
نشانی عمومی بهتنهایی معمولاً اختیار امضا نمیدهد. این نشانی میتواند فعالیت عمومی را آشکار کند و به کسی برای هدفگرفتن شما با تلاش برای جعل هویت کمک کند؛ بنابراین، آگاهی فرد از داراییهای شما را نشانه معتبر بودن او ندانید.
2. آیا پس از بازدید از سایت کلاهبرداری، قطع اتصال کیف پول کافی است؟
به اتفاقی که افتاده بستگی دارد. قطع اتصال، پیوند برنامه را حذف میکند، اما لزوماً تأییدیهها یا مجوزهای امضاشده موجود را لغو نمیکند. اقداماتی را که در طول نشست انجام دادهاید بررسی کنید.
3. آیا تغییر گذرواژه کیف پول میتواند عبارت بازیابی افشاشده را بیاثر کند؟
خیر. تغییر گذرواژه محلی، عبارت بازیابیای را که شخص دیگری در اختیار دارد بیاعتبار نمیکند. از اطلاعاتی که بهتازگی تولید شدهاند استفاده کنید و راهنمای ارائهدهنده کیف پول درباره بهخطرافتادن حساب را دنبال کنید.
4. آیا پس از دریافت هشدار امنیتی باید فوراً داراییها را منتقل کنم؟
دریافت هشدار بهتنهایی ثابت نمیکند که حساب به خطر افتاده است. هشدار را مستقلاً راستیآزمایی کنید. اگر اطلاعات امضا افشا شده یا انتقالهای غیرمجاز در حال انجاماند، بهجای استفاده از مقصدی که در پیام آمده، از فرایند بازیابی مناسب اقدام کنید.
5. چگونه میتوانم ادعای کسی را که میگوید پشتیبانی WEEX است بررسی کنم؟
خودتان راستیآزمایی رسمی WEEX را باز کنید و شناسه دقیق را بررسی کنید. برای پرسشهای حلنشده، از طریق برنامه رسمی یا مرکز راهنما تماس بگیرید.
منابع
| منبع | سند یا صفحه | تاریخ انتشار یا بازبینی |
|---|---|---|
| Ledger | پاسخ Ledger به حمله کاشت سختافزاری | بیانیه 10/2026؛ دسترسی در 22/10/2026 |
| Ledger | وضعیت کارزارهای فیشینگ | دسترسی در 22/10/2026؛ زمان دقیق آخرین بازبینی مشخص نشده است |
| SafePal | دسترسی غیرمجاز به بخشی از اطلاعات سفارش مشتریان | دسترسی در 22/10/2026 |
| مرکز راهنمای MetaMask | راهنمای حساب آسیبدیده، قطع اتصال و تأییدیه توکن | دسترسی در 22/10/2026 |
| مرکز راهنمای Phantom | کلاهبرداری از من شده یا کیف پولم تخلیه شده است؛ چه کاری میتوانم انجام دهم؟ | دسترسی در 22/10/2026 |
| توسعهدهندگان Uniswap | مروری بر Permit2 | دسترسی در 22/10/2026 |
| Revoke.cash | پرسشهای متداول | دسترسی در 22/10/2026 |
| Trezor | راهنمای فیشینگ و نسخه پشتیبان کیف پول | دسترسی در 22/10/2026 |
| Malwarebytes | هشدار درباره ابزار جعلی بررسی AML رمزارز | 08/2026؛ دسترسی در 22/10/2026 |
| WEEX | راستیآزمایی رسمی، مرکز اعتماد، مرکز راهنما و هشدار فیشینگ | دسترسی در 22/10/2026؛ تاریخ هشدار فیشینگ 21/05/2025 |
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید
چگونه یک کیف پول رمزارز تهیه کنیم: انتخاب، راهاندازی و شارژ ایمن
بهترین کیف پول ارز دیجیتال در ۲۰۲۶: انتخابهای برتر برای هر نوع کاربر
کوین FTR پس از هیجان رودستر: چرا رودستر پرنده تسلا عقبنشینی کرد و پیش از معامله چه چیزهایی را بررسی کنیم
گزارش درآمد سهماهه سوم اسپیسایکس: رشد %161، گمانهزنی درباره ادغام با تسلا و سهام SPCX
چگونه BTC را به USDT تبدیل کنیم: راهنمای گامبهگام WEEX
استیکینگ شناور یا مدتدار در WEEX؟ احتمالهایی که نتیجه را تعیین میکنند
توضیح xStocks: رمزارزهای مبتنی بر سهام توکنیزهشده چیستند، چگونه کار میکنند و دارندگان چه چیزهایی را باید بررسی کنند
نرخ فاندینگ BTC و اوپن اینترست: هرکدام چه چیزی را میسنجند و چگونه آنها را با هم بخوانیم
ارز دیجیتال Pearl (PRL) چیست و استخراج آن چگونه انجام میشود؟

چه اتفاقی برای رمزارز Aergo (AERGO) افتاد؟ مهاجرت توکن و اقداماتی که دارندگان باید انجام دهند

ارز دیجیتال HeyElsa (ELSA) چیست و چگونه کار میکند؟
استیک ETH یا نگهداری USDT در WEEX؟ تغییر قیمتی که تکلیف را مشخص میکند
صرافی رمزارز تا چه حد شفاف است؟ بررسی اثبات ذخایر و صندوقهای حمایتی
راهنمای استفاده از مرکز اعتماد WEEX: بررسی ذخایر، صندوق حفاظت و راههای ارتباطی رسمی
چگونه از مرکز اعتماد WEEX استفاده کنیم: بررسی ذخایر، صندوق حمایتی و راههای ارتباطی رسمی
شفافیت صرافی ارز دیجیتال چقدر است؟ بررسی اثبات ذخایر و صندوقهای حمایتی
معاملات اهرمی در بازار رمزارز چیست؟ راهنمای مبتدیان همراه با مثالهای ساده
معاملات مارجین ارز دیجیتال چیست؟ چگونه کار میکند، چه تفاوتی با معاملات فیوچرز دارد و چه خطراتی ممکن است پیش بیاید
معاملات اهرمی رمزارز؛ سازوکار قراردادهای آتی دائمی، مارجین و لیکوییدیشن
بهترین پلتفرم معاملات اهرمی ارز دیجیتال: مواردی که پیش از انتخاب صرافی باید مقایسه کنید
سهام انویدیا در این هفته: چرا NVDA افت کرد و سپس بازگشت و نگرانیهای تأمین مالی هوش مصنوعی برای سهام تراشه چه معنایی دارد
کیف پول Qubic پیش از نسخهٔ ۴٫۲۶٫۴ ناامن است؟ بازیابی پس از بازگشت شبکه
استیکینگ WXT هنگام کاهش عرضه: توکنسوزی چه اثری بر بازده شما دارد؟
آیا سهام توکنیزهشده پشتوانه سهام واقعی دارند؟ دارندگان مالک چه چیزی هستند
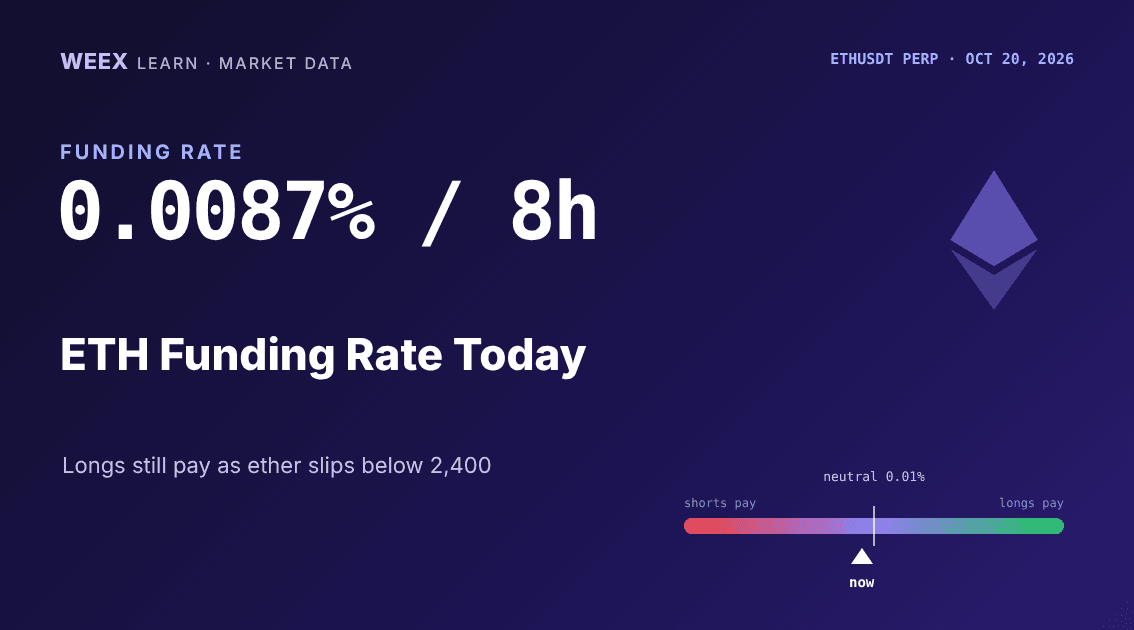
نرخ فاندینگ ETH امروز: %0.0087 بهازای هر ۸ ساعت؛ افزایش دوباره اهرم لانگهای اتر
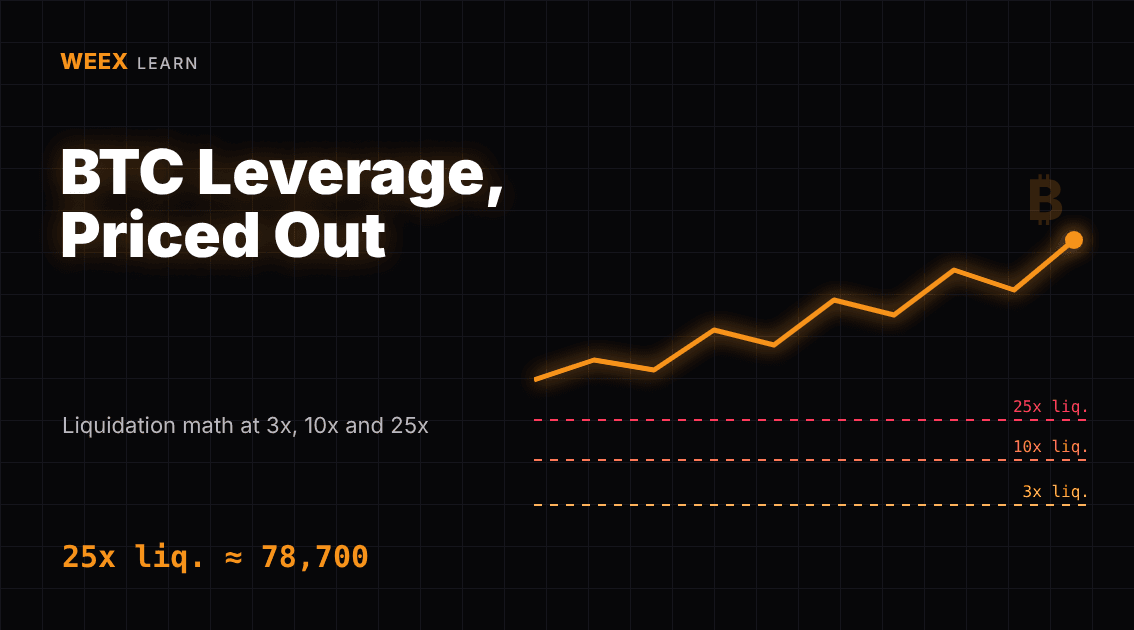
معاملات مارجین بیتکوین: محاسبه لیکوییدشدن BTC در اهرمهای 3x، 10x و 25x
پلتفرم معاملات اهرمی رمزارز: 6 بررسی پیش از واریز
معاملات مارجین چیست؟ مثالی با $1,000 در اهرم 3x و 10x
آزادسازی DBR در ۱۷ اکتبر ۲۰۲۶؛ سهم شش تخصیص و برنامهٔ آزادسازی تدریجی deBridge
پرداخت رمزارزی جعلی؛ پیش از تحویل کالا چه چیزهایی را بررسی کنید؟
چگونه یک کیف پول رمزارز تهیه کنیم: انتخاب، راهاندازی و شارژ ایمن
بهترین کیف پول ارز دیجیتال در ۲۰۲۶: انتخابهای برتر برای هر نوع کاربر
کوین FTR پس از هیجان رودستر: چرا رودستر پرنده تسلا عقبنشینی کرد و پیش از معامله چه چیزهایی را بررسی کنیم
گزارش درآمد سهماهه سوم اسپیسایکس: رشد %161، گمانهزنی درباره ادغام با تسلا و سهام SPCX
چگونه BTC را به USDT تبدیل کنیم: راهنمای گامبهگام WEEX
استیکینگ شناور یا مدتدار در WEEX؟ احتمالهایی که نتیجه را تعیین میکنند
محتوا
رمزارزهای محبوب
جدیدترین مقالات





