
Votre portefeuille crypto est-il sûr ? Comment vérifier les alertes de sécurité et repérer le phishing

 Notez-nous sur Google


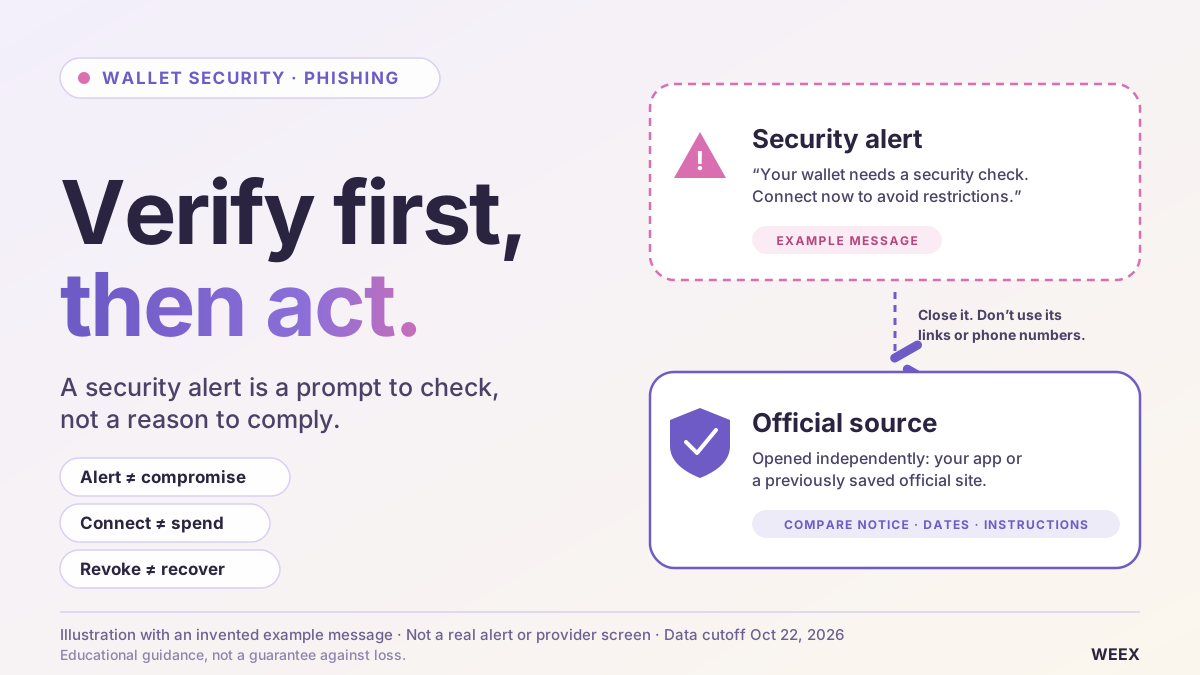
Une alerte de sécurité concernant un portefeuille crypto doit être vérifiée par un canal officiel ouvert indépendamment avant que vous ne suiviez ses instructions. La réception d’un message ne signifie pas, à elle seule, que vos fonds sont compromis. La réaction appropriée dépend de ce qui s’est passé ensuite : ouvrir une page, connecter un portefeuille, signer une autorisation, divulguer une phrase de récupération ou perdre le contrôle d’un compte sur une plateforme d’échange entraînent des risques différents. Identifiez l’action que vous avez réellement effectuée avant de choisir une procédure de récupération.
Selon notre analyse, le message de sécurité le plus dangereux est celui qui fait passer une action nuisible pour une mesure de protection. Les demandes visant à « valider » une phrase de récupération, à autoriser la vérification d’un portefeuille ou à transférer des fonds vers une adresse prétendument protégée exploitent le désir d’agir rapidement. Un guide de sécurité utile doit aider les lecteurs à distinguer ces situations et à réagir avec précision, plutôt que de considérer chaque message suspect comme la preuve d’une compromission totale du portefeuille.
Si quelqu’un prétend représenter WEEX, utilisez la vérification officielle de WEEX pour vérifier le contact ou le canal indiqué. Le Centre de confiance WEEX constitue un point de départ distinct pour consulter les informations sur la sécurité de la plateforme. Ouvrez ces pages indépendamment ; ne vous fiez pas à un lien de vérification fourni par la personne dont vous cherchez à confirmer l’identité. (Vérifier les contacts et éviter les arnaques)
Que signifient réellement les récentes actualités sur la sécurité des portefeuilles crypto ?
Un titre d’actualité sur la sécurité d’un portefeuille peut désigner plusieurs types de défaillances.
L’incident peut concerner un message de phishing, la fuite de coordonnées de clients, des autorisations de transaction malveillantes, un appareil compromis ou le vol d’identifiants de signature. Ces défaillances nécessitent des réactions différentes.
Des déclarations officielles récentes illustrent cette distinction. La réponse de Ledger du 10/2026 décrivait du matériel modifié dans le cadre d’une attaque via le circuit de distribution et indiquait que sa puce, son système d’exploitation et ses serveurs n’avaient pas été compromis. Il s’agit d’un récit précis du fabricant, et non de la preuve que tous les utilisateurs de portefeuilles ont été exposés de la même manière. (Ledger)
Dans une mise à jour de sécurité distincte, SafePal a décrit un accès non autorisé à certaines informations de commande de clients. L’entreprise a distingué ces données des phrases de récupération et des clés privées, tout en avertissant que des historiques d’achat détaillés pouvaient faciliter des tentatives de phishing convaincantes.
La leçon pratique consiste à identifier l’élément concerné.
La fuite d’une adresse de livraison peut accroître le risque d’usurpation d’identité sans donner à un attaquant le pouvoir de signer. À l’inverse, la divulgation d’une phrase de récupération peut lui donner le contrôle, même si le logiciel du portefeuille ne présente aucune vulnérabilité.
Avant de réagir à une actualité sur la sécurité des portefeuilles crypto, établissez le fournisseur, le produit concerné, les dates pertinentes, le mécanisme d’exposition et les mesures officiellement recommandées. Un titre, à lui seul, ne permet pas de déterminer si votre portefeuille doit être remplacé.
Comment savoir si une alerte de sécurité concernant un portefeuille est authentique ?
Vérifiez l’information par un moyen qui ne dépend pas de l’alerte elle-même.
Fermez le message et ouvrez l’application du fournisseur ou un site officiel que vous aviez déjà enregistré. Recherchez une notification correspondante et comparez les produits concernés, les dates et les instructions.
Si vous avez besoin de précisions, contactez le service d’assistance par le canal officiel ouvert indépendamment. N’utilisez pas un numéro de téléphone ou un compte de réseau social simplement parce qu’il figure dans l’avertissement.
Un nom d’expéditeur qui semble authentique constitue un indice peu fiable. Il en va de même pour les logos copiés, une mise en page familière et un message contenant des informations sur vos achats.
Les conseils de Ledger sur le phishing décrivent des usurpateurs qui utilisent des appels non sollicités, de fausses applications, des courriers physiques et même des confirmations de tickets d’assistance pour rendre leur histoire crédible. Un message reçu dans le cadre d’un processus qui semble familier doit donc quand même être vérifié de manière indépendante.
L’action demandée révèle souvent davantage que la présentation du message.
| Action demandée | Points à vérifier avant de continuer |
|---|---|
| Lire une notification d’incident | Vérifier si la même notification apparaît sur une source officielle consultée indépendamment |
| Mettre à jour une application | Vérifier si la mise à jour provient du canal de distribution habituel du fournisseur |
| Connecter un portefeuille pour une « analyse de sécurité » | Comprendre pourquoi une connexion est nécessaire et quelles autorisations seront ensuite demandées |
| Signer un message pour « protéger les fonds » | Vérifier si la signature autorise une dépense, une délégation ou une autre action lourde de conséquences |
| Saisir des mots de récupération | Vérifier qu’il s’agit d’une procédure de récupération que vous avez délibérément lancée en suivant les instructions officielles du fournisseur |
| Transférer des fonds vers un « compte sécurisé » | Vérifier qui contrôle la destination et pourquoi un transfert est demandé |
La vérification doit lever les incertitudes avant toute autorisation. Un compte à rebours ou un message menaçant ne justifie pas d’inverser cet ordre.
Que faire après une interaction suspecte avec un portefeuille ?
Commencez par l’action que vous avez effectuée, et non par celle que le site affirmait accomplir.
Une page peut présenter une opération comme une « vérification » tout en demandant au portefeuille d’autoriser un transfert. La demande affichée par le portefeuille, l’historique des transactions et l’activité du navigateur constituent de meilleurs indices que le libellé du bouton.
Utilisez le tableau suivant pour choisir une première réaction.
| Ce qui s’est passé | Première réaction | Point important |
|---|---|---|
| Vous avez reçu une alerte, mais n’avez rien fait | Vérifiez l’information de manière indépendante et signalez l’usurpation d’identité | La réception du message ne prouve pas, à elle seule, un accès au portefeuille |
| Vous avez seulement ouvert une page | Fermez-la ; vérifiez les téléchargements et les autorisations | Le niveau d’exposition change si un logiciel a été installé ou des informations saisies |
| Vous avez connecté un portefeuille | Vérifiez les sessions et l’activité | Une simple connexion n’équivaut pas à une autorisation de dépense |
| Vous avez approuvé un contrat ou signé une demande inhabituelle | Examinez rapidement l’autorisation et les actifs concernés | Une signature hors chaîne peut avoir des conséquences avant qu’une transaction visible n’apparaisse |
| Vous avez divulgué une phrase de récupération ou une clé privée | Considérez les identifiants de signature concernés comme compromis | Changer les mots de passe et révoquer les autorisations ne remplace pas ces identifiants |
| Vous avez saisi vos identifiants de plateforme d’échange | Sécurisez le compte de la plateforme et l’adresse e-mail associée | Il s’agit d’un problème d’accès au compte, distinct de la récupération d’un portefeuille en auto-conservation |
| Des fonds sont transférés sans votre autorisation | Consultez immédiatement les consignes du fournisseur concernant l’incident | Ajouter des fonds pour payer les frais peut être dangereux si un aspirateur de fonds est en activité |
Il s’agit d’une première évaluation, et non d’un diagnostic complet. Si vous ne savez pas si vous avez signé quelque chose, examinez l’activité du portefeuille et les détails de la demande conservés au lieu de supposer que l’absence de variation du solde signifie qu’il ne s’est rien passé.

Prix de --
Que faire si vous avez seulement cliqué sur un lien de phishing ?
Ouvrir une page suspecte ne signifie pas automatiquement que l’attaquant a obtenu votre phrase de récupération ou l’autorisation de transférer des actifs.
Cependant, il faut examiner attentivement ce que signifie « j’ai seulement cliqué ». La page a-t-elle téléchargé un fichier ? Avez-vous installé une extension, autorisé l’accès aux notifications, saisi des identifiants ou approuvé une demande du portefeuille ?
Si rien de tout cela ne s’est produit, fermez la page, évitez d’y retourner via le même lien et vérifiez l’incident auprès du fournisseur.
Si un fichier a été téléchargé, ne l’exécutez pas. Si un logiciel a été installé ou exécuté, traitez la sécurité de l’appareil comme un problème distinct avant de l’utiliser pour des opérations sensibles de récupération.
Les conseils de Malwarebytes sur les faux vérificateurs AML crypto montrent comment une prétendue vérification de conformité peut mener à des connexions de portefeuille, des signatures, des transferts ou des demandes de phrase de récupération. C’est cette escalade qui compte davantage que l’objectif affiché par la page.
Évitez de saisir des informations sensibles sur un autre site inconnu pour déterminer si le premier était malveillant. Vous risqueriez de transformer une interaction limitée en une exposition plus grave.
Connecter un portefeuille revient-il à donner accès aux fonds ?
En général, une connexion de portefeuille basique permet à un site d’identifier un compte et de demander d’autres interactions. Il ne faut pas la confondre avec l’octroi d’un pouvoir de dépense.
Le danger vient souvent de la demande suivante : une transaction, une autorisation de jeton, un permis, une délégation ou une autre signature.
Examinez chaque demande individuellement. Le fait que vous ayez seulement voulu « vous connecter » ne permet pas de savoir ce que le portefeuille a réellement autorisé.
Déconnecter une application inconnue est utile pour supprimer sa connexion, mais cela ne supprime pas nécessairement les autorisations déjà accordées sur la chaîne. MetaMask distingue explicitement la déconnexion d’une application décentralisée de la révocation des autorisations de jetons. (Centre d’aide MetaMask)
Cette distinction permet d’éviter deux erreurs opposées.
La première consiste à croire qu’une simple connexion a nécessairement donné accès à l’ensemble du portefeuille. La seconde consiste à croire que la déconnexion annule toutes les actions effectuées pendant la session.
Votre réaction doit dépendre des autorisations accordées, et non de la description de la session par le site.
Que faire si vous avez approuvé un jeton ou signé un message inhabituel ?
Examinez dès que possible la portée de la demande.
Pour une autorisation de jeton, identifiez le réseau, le jeton, le dépensier et le plafond d’autorisation. Pour une signature de message, identifiez la méthode de signature et les autorisations qu’elle encode.
Certaines signatures authentifient une connexion. D’autres peuvent autoriser des opérations financières. Une demande qui ne facture pas immédiatement de frais de réseau ne doit pas être automatiquement considérée comme inoffensive.
La documentation Permit2 d’Uniswap décrit des autorisations par signature et des modalités de dépense assorties de paramètres définis. Cela montre pourquoi la seule consultation de l’historique des transactions du portefeuille peut ne pas révéler une autorisation qui n’a pas encore été soumise sur la chaîne.
Vérifiez les autorisations par un canal fiable
Utilisez la procédure documentée de votre fournisseur de portefeuille pour examiner les autorisations ou un outil vérifié de manière indépendante.
Vérifiez le bon réseau. Révoquer une autorisation sur un réseau ne règle pas nécessairement une exposition sur un autre.
MetaMask fournit des instructions précises pour examiner et révoquer les autorisations de contrats. Suivez la méthode appropriée plutôt que de copier une transaction inconnue envoyée par un tiers. (Centre d’aide MetaMask)
Distinguez les autorisations existantes des signatures en attente
Un écran de gestion des autorisations ne constitue pas nécessairement un inventaire complet de toutes les autorisations signées.
La solution appropriée peut dépendre du protocole, du type d’autorisation, de son expiration et du fait qu’une signature ait déjà été utilisée ou non. Ne supposez pas qu’un bouton générique « tout révoquer » couvre tous les mécanismes possibles.
Si vous ne parvenez pas à interpréter la demande de manière fiable, contactez le service d’assistance vérifié du fournisseur et protégez les actifs non concernés par une procédure fiable. N’accordez pas d’autres autorisations simplement pour obtenir une explication.
Vérifiez la mesure corrective
Après une révocation ou toute autre transaction corrective, examinez le résultat confirmé.
Une transaction soumise peut échouer ou rester en attente. Un message rassurant dans l’interface est moins probant que l’état réel des autorisations mis à jour.
La révocation peut empêcher de futures dépenses autorisées par l’autorisation concernée. Elle n’annule pas un transfert déjà effectué.
Que faire si vous avez communiqué votre phrase de récupération ou votre clé privée ?
Considérez les identifiants concernés comme compromis.
Une phrase de récupération est fondamentalement différente du mot de passe d’une application. Changer le mot de passe d’un portefeuille peut protéger l’application locale, mais cela n’empêche pas un attaquant d’utiliser une phrase qu’il possède déjà.
Dans ses consignes en cas d’incident, Phantom indique aux utilisateurs ayant communiqué leur phrase de récupération de créer un nouveau portefeuille et de ne plus utiliser le portefeuille compromis. MetaMask recommande également de cesser d’utiliser les comptes associés à une phrase de récupération compromise après avoir transféré les fonds récupérables. (help.phantom.com)
Le portefeuille de remplacement doit utiliser de nouveaux identifiants générés et protégés indépendamment. Créer un autre compte avec la même phrase de récupération divulguée ne garantit pas cette séparation.
Si seule une clé privée individuelle a été exposée, sa portée directe diffère de celle de la divulgation de la phrase qui permet de dériver plusieurs comptes. Il faut néanmoins déterminer si la cause sous-jacente, comme un logiciel malveillant, a pu exposer d’autres secrets.
Utilisez un appareil fiable et la procédure de configuration officielle du fournisseur. Si l’appareil lui-même est suspect, n’y générez pas de nouveaux identifiants en supposant que le problème est résolu.
Dressez l’inventaire des avoirs concernés sur les réseaux pertinents, notamment les jetons, les objets de collection et les positions qui peuvent nécessiter des procédures de retrait spécifiques. Évitez tout transfert précipité vers une adresse fournie par le « service d’assistance ».
Pourquoi faut-il éviter d’ajouter des frais de réseau à un portefeuille compromis ?
Un attaquant disposant d’un accès de signature peut surveiller les fonds entrants et les transférer immédiatement.
On parle couramment d’aspirateur de fonds. Ajouter à plusieurs reprises l’actif servant à payer les frais du réseau peut donc augmenter les pertes sans permettre de réaliser une transaction de récupération.
MetaMask déconseille expressément d’ajouter des fonds destinés aux frais lorsqu’un aspirateur de fonds peut être présent. Revoke.cash explique également que la révocation des autorisations ne répare pas un portefeuille dont les identifiants de signature ont été compromis. (Centre d’aide MetaMask)
La bonne réaction dépend du réseau et des actifs concernés. Il peut être nécessaire de suivre les consignes de récupération propres au fournisseur, sans garantie de réussite.
N’essayez pas les scripts de transaction complexes envoyés par des contacts non sollicités. Une personne prétendant pouvoir neutraliser un aspirateur de fonds pourrait tenter un second vol.
La distinction essentielle concerne le contrôle : les problèmes d’autorisation peuvent être résolus en modifiant les autorisations, tandis que des identifiants de signature volés permettent à l’attaquant d’agir comme le propriétaire du compte.
Un portefeuille matériel rend-il le phishing impossible ?
Un portefeuille matériel peut protéger les clés de signature contre de nombreuses formes d’exposition informatique, mais l’ensemble du processus dépend toujours de l’intégrité de l’appareil, de la gestion du secret de récupération et des actions autorisées par l’utilisateur.
Un utilisateur peut être trompé et saisir ses informations de récupération sur une fausse page. Il peut aussi approuver une transaction indésirable.
Les conseils de Trezor insistent sur l’utilisation du logiciel officiel et la confidentialité des sauvegardes du portefeuille. Une récupération légitime doit suivre les instructions propres à l’appareil concerné et une procédure que l’utilisateur a délibérément lancée. Une « vérification de sécurité » non sollicitée ne correspond pas à cette procédure.
Les récentes préoccupations liées à la chaîne d’approvisionnement ajoutent une autre question : comment l’appareil est-il arrivé jusqu’à l’utilisateur ? Si votre achat peut être concerné, suivez les instructions et les informations actualisées du fabricant sur la portée de l’incident.
Ne supposez pas que tous les appareils sont compromis parce qu’une marque apparaît dans un titre. De même, ne considérez pas un appareil comme sûr uniquement parce que son emballage semble professionnel.
Un portefeuille matériel doit être évalué comme un élément d’un processus complet de signature et de récupération.
Que faire si vous avez saisi votre mot de passe WEEX ou un code de vérification ?
La compromission d’un compte sur une plateforme d’échange nécessite une réaction axée sur la sécurité du compte.
Accédez à WEEX indépendamment, depuis son application officielle ou son site Web. Contactez le service d’assistance via le Centre d’aide WEEX et utilisez les contrôles de sécurité disponibles pour votre compte.
Examinez les accès au compte, les activités inhabituelles, les clés API et les paramètres de retrait. Sécurisez également l’adresse e-mail associée, car l’accès à celle-ci peut compromettre la récupération du compte.
Si une activité non autorisée est en cours, demandez au service d’assistance officiel quelles mesures de restriction du compte sont disponibles. Ne supposez pas que le changement d’un seul mot de passe met fin à toutes les sessions, invalide toutes les clés API ou annule un retrait déjà soumis.
L’avertissement de WEEX sur le phishing indique que ses représentants ne demanderont pas les mots de passe des comptes ni les codes de vérification et invite les utilisateurs à consulter les canaux de vérification officiels en cas de doute sur un contact. (Centre d’aide WEEX)
Ne communiquez pas de codes de vérification à quelqu’un qui propose de sécuriser votre compte à votre place.
Pour prévenir les problèmes, consultez le guide de configuration de la sécurité du compte de la plateforme. Considérez les paramètres de sécurité comme des contrôles à comprendre et à configurer, et non comme une garantie contre toute forme de perte.
Comment utiliser la vérification officielle de WEEX ?
L’outil de vérification est utile lorsqu’un site Web, une adresse e-mail, un numéro de téléphone ou un compte de réseau social prétend être officiellement lié à WEEX.
Il ne permet pas de déterminer si une transaction blockchain quelconque est sûre et ne doit pas remplacer l’examen d’une demande du portefeuille.
Voici une procédure pratique :
- Ouvrez indépendamment la vérification officielle de WEEX.
- Sélectionnez la catégorie correspondante, si l’interface en propose une.
- Saisissez l’identifiant exact, en respectant l’orthographe et la ponctuation.
- Examinez le résultat avant de poursuivre.
- En cas de résultat incertain, contactez le service d’assistance depuis la plateforme officielle.
L’outil permet de vérifier plusieurs types de contacts et de canaux. Ses consignes publiées mettent également en garde contre les sollicitations non demandées de prétendus administrateurs de canaux qui réclament des informations sensibles ou des transferts. (Vérifier les contacts et éviter les arnaques)
Même un identifiant de contact reconnu ne valide pas toutes les instructions d’une conversation. Des comptes peuvent usurper des identifiants similaires et une capture d’écran montrant une vérification réussie peut être falsifiée.
Effectuez vous-même la vérification. Lisez l’identifiant exact au lieu de vous fier à la photo de profil.
Le Centre de confiance WEEX propose un autre moyen d’examiner les éléments liés à la plateforme, notamment les informations de sécurité et les ressources de transparence. Toutefois, la publication d’informations sur les réserves n’authentifie pas un message direct et ne protège pas une phrase de récupération saisie sur une page de phishing.

Quelles preuves conserver après une arnaque liée à un portefeuille ?
Conservez suffisamment d’informations pour reconstituer les événements, sans inclure de secrets dans votre signalement.
Les éléments utiles comprennent le message suspect, l’identifiant de l’expéditeur, l’adresse de la page, l’heure, le réseau, l’adresse publique du portefeuille, les hachages de transaction et l’action que vous avez approuvée.
| Élément de preuve | Utilité |
|---|---|
| Message d’origine et identifiant de l’expéditeur | Montre l’usurpation d’identité et l’action demandée |
| Adresse de la page suspecte | Identifie la destination utilisée |
| Date, heure et fuseau horaire | Établit la chronologie |
| Réseau et hachage de transaction | Permet aux enquêteurs d’examiner la transaction publique |
| Détails de la demande du portefeuille | Aide à distinguer un transfert, une autorisation ou une signature |
| Montant et actif concernés | Aide au rapprochement du compte et des transactions |
Une capture d’écran montrant un solde réduit est moins utile qu’un hachage de transaction qui révèle le transfert.
N’incluez jamais de phrases de récupération, de clés privées, de mots de passe ni de codes d’authentification dans un signalement public. Le service d’assistance n’a pas besoin de ces secrets pour examiner une transaction sur une blockchain publique.
Utilisez les canaux de signalement officiels et, le cas échéant, contactez les autorités compétentes de votre juridiction. Si les fonds semblent avoir été envoyés vers une plateforme d’échange, transmettez les preuves de transaction via la procédure officielle de cette plateforme ; ne supposez pas qu’elle peut geler ou restituer les fonds.
Conservez les preuves sans retarder la protection urgente des actifs qui restent exposés.
Peut-on récupérer des cryptos volées ?
Une enquête ou une intervention peut parfois aider, mais aucun résultat ne doit être garanti.
La récupération dépend de ce qui s’est passé, des réseaux et des services concernés, de l’accessibilité persistante des fonds et de la capacité et de l’autorité d’une organisation compétente à agir.
Un transfert effectué ne peut généralement pas être annulé en changeant un mot de passe ou en contactant un développeur de portefeuille. Révoquer une autorisation modifie les pouvoirs futurs qu’elle confère ; cela ne permet pas de récupérer les actifs déjà transférés.
Méfiez-vous particulièrement des personnes qui promettent une récupération garantie contre le paiement préalable d’une « taxe », de « frais de déblocage » ou d’un dépôt dans un portefeuille.
Un service de récupération qui vous demande votre phrase peut prendre le contrôle de tout ce qu’il vous reste. Un faux agent d’assistance peut aussi vous demander d’installer un logiciel d’accès à distance ou d’autoriser une nouvelle transaction.
La réaction la plus prudente consiste à conserver les éléments, protéger les accès restants, signaler l’incident via des canaux vérifiés et éviter tout paiement supplémentaire fondé sur des promesses.
Comment réduire les risques futurs de phishing visant votre portefeuille ?
Adoptez une routine fondée sur la vérification et la limitation des autorisations.
Pour les opérations sensibles, utilisez des favoris établis ou les points d’accès des applications officielles. Maintenez vos logiciels à jour en utilisant les canaux de distribution reconnus du fournisseur.
Avant de signer, identifiez l’actif, le réseau, la destination, l’autorisation et le montant concernés. Si le portefeuille n’affiche pas suffisamment de détails pour que vous compreniez la demande, levez les incertitudes avant de poursuivre.
Dans la mesure du possible, séparez les essais courants des avoirs à long terme. Cela peut limiter l’exposition, mais ne vous protégera pas si les deux portefeuilles utilisent des identifiants divulgués ou le même environnement de signature compromis.
Examinez régulièrement les autorisations inutilisées et renseignez-vous sur la procédure de récupération avant qu’un incident ne survienne. Stockez vos sauvegardes de manière à éviter de les exposer dans le cadre d’activités en ligne ordinaires.
Surtout, faites de la vérification indépendante d’un avertissement une partie intégrante de votre réaction. L’expression « alerte de sécurité » doit déclencher une vérification, et non une obéissance automatique.
Notre avis : adaptez la réaction aux autorisations exposées
Les conseils les plus utiles sur la sécurité des portefeuilles commencent par une question précise : qu’a obtenu l’attaquant ?
Une adresse publique, une connexion à une application, une allocation de jetons, un permis signé, une phrase de récupération et des identifiants de connexion à une plateforme d’échange donnent des niveaux d’accès différents. Les considérer comme équivalents conduit à de mauvaises décisions.
Selon nous, les lecteurs doivent vérifier une alerte de manière indépendante, identifier les autorisations exposées et choisir une réaction adaptée. Déconnecter un site ne peut pas réparer des identifiants volés. Il n’est pas nécessaire de remplacer un portefeuille uniquement parce qu’un avertissement non sollicité a été reçu.
La bonne mesure dépend des éléments disponibles. Les conseils de sécurité sont utiles lorsqu’ils aident les utilisateurs à trouver ces éléments et à agir en conséquence.
FAQ
1. Quelqu’un peut-il voler mes cryptos simplement en connaissant l’adresse de mon portefeuille ?
Une adresse publique ne confère généralement pas le pouvoir de signer. Elle peut révéler l’activité publique et aider quelqu’un à cibler une tentative d’usurpation d’identité ; ne considérez donc pas la connaissance de vos avoirs comme une preuve de légitimité d’un contact.
2. Déconnecter un portefeuille suffit-il après avoir consulté un site frauduleux ?
Cela dépend de ce qui s’est passé. La déconnexion supprime le lien avec l’application, mais n’annule pas nécessairement les autorisations existantes ni les autorisations signées. Examinez les actions effectuées pendant la session.
3. Changer le mot de passe de mon portefeuille peut-il corriger la fuite d’une phrase de récupération ?
Non. Le changement du mot de passe local n’invalide pas une phrase de récupération déjà détenue par quelqu’un d’autre. Utilisez de nouveaux identifiants et suivez les consignes du fournisseur de portefeuille en cas de compromission.
4. Dois-je transférer immédiatement mes fonds après avoir reçu une alerte de sécurité ?
La réception d’une alerte ne prouve pas à elle seule une compromission. Vérifiez-la de manière indépendante. Si des identifiants de signature ont été exposés ou si des transferts non autorisés sont en cours, suivez une procédure de récupération adaptée plutôt que d’utiliser la destination indiquée dans le message.
5. Comment vérifier l’identité d’une personne qui prétend travailler au service d’assistance de WEEX ?
Ouvrez vous-même la vérification officielle de WEEX et contrôlez l’identifiant exact. Pour toute question non résolue, prenez contact depuis l’application officielle ou le Centre d’aide.
Sources
| Source | Document ou page | Date de publication ou de consultation |
|---|---|---|
| Ledger | Réponse de Ledger à l’attaque par implantation matérielle | Déclaration du 10/2026 ; consultée le 22/10/2026 |
| Ledger | État des campagnes de phishing | Consulté le 22/10/2026 ; date exacte de la dernière révision non établie |
| SafePal | Accès non autorisé à une partie des informations de commande des clients | Consulté le 22/10/2026 |
| Centre d’aide MetaMask | Conseils sur les comptes compromis, la déconnexion et les autorisations de jetons | Consulté le 22/10/2026 |
| Centre d’aide Phantom | J’ai été victime d’une arnaque ou mon portefeuille a été vidé. Que puis-je faire ? | Consulté le 22/10/2026 |
| Développeurs Uniswap | Présentation de Permit2 | Consulté le 22/10/2026 |
| Revoke.cash | Foire aux questions | Consultée le 22/10/2026 |
| Trezor | Conseils sur le phishing et les sauvegardes de portefeuille | Consultés le 22/10/2026 |
| Malwarebytes | Avertissement sur les faux vérificateurs AML crypto | 08/2026 ; consulté le 22/10/2026 |
| WEEX | Vérification officielle, Centre de confiance, Centre d’aide et alerte de phishing | Consultés le 22/10/2026 ; alerte de phishing datée du 21/05/2025 |
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Résultats du T3 de SpaceX : croissance de 161 %, discussions sur une fusion avec Tesla et action SPCX
À quel point une plateforme d’échange crypto est-elle transparente ? Vérifier les preuves de réserves et les fonds de protection
Action CXMT : qu’est-ce que ChangXin Memory, pourquoi a-t-elle chuté le 19/10 et que surveiller ensuite ?
Statut d’EMT significatif de l’USDC dans l’UE : qu’est-ce qui change le 12/11 avec MiCA ?
L’action ASML recule malgré un T3 record et des perspectives relevées : le boom des équipements pour puces IA est-il déjà intégré dans les cours ?
L’action SpaceX (SPCX) proche de 163 $ : peut-elle retrouver 176 $ après que Pivotal a relevé son objectif à 230 $ ?
Comment acheter des cryptos anonymement : 5 méthodes, coûts réels et limites
Contrats à terme SNDK : SanDisk à 7,5x ses bénéfices avant le 29 octobre
Qu’est-ce que la blockchain et comment fonctionne-t-elle ? Le suivi d’un paiement réel
Comment devenir courtier WEEX : candidature, configuration de l’API et mise en service
Configuration d’une clé API WEEX : connecter une plateforme tierce en toute sécurité
Qu’est-ce qu’une plateforme d’échange crypto décentralisée (DEX) ? Fonctionnement, coûts, risques et quand l’utiliser
Qu’est-ce que la blockchain et comment fonctionne-t-elle ? Explication d’un vrai bloc
Qu’est-ce que la blockchain et comment fonctionne-t-elle ? Le suivi d’une transaction
Pourquoi Tether fait-il l'objet d'un rapport du sénat Américain sur l'Iran ?
Action MU après un T4 record : pourquoi Micron a reculé malgré un énorme dépassement des attentes
L’action HPE atteint un record grâce à une commande d’IA de 1,2 Md $ : est-elle encore bon marché ?
Comment Tether gèle les USDT : listes noires d’adresses et vérification des détenteurs
Contrats à terme QNT après un rallye de 280 % : levier et calcul des liquidations
Mise à jour de l’upgrade XRP : Batch sur XRPL reporté au 9 octobre et changements prévus
Qu’est-ce que le Coinbase Wrapped HYPE (cbHYPE) ? Fonctionnement sur Base, couverture 1:1, risques et conversion de HYPE
QNT est-il une action ou une cryptomonnaie ? Quant (QNT) et l’action Quantinuum ne sont pas le même actif
Meilleur portefeuille crypto décentralisé pour débutants : ce que l’autogarde exige vraiment de vous
Quelles actions sont sous-évaluées en ce moment ? Ce que révèlent les principaux filtres en 09/2026
Comment déposer un recours P2P sur WEEX : preuves et exigences vidéo
Projet allemand de fiscalité crypto 2027 : ce que signifie l’assiette forfaitaire de 50 %
Qu’est-ce que Pons Crypto (PONS) et comment trader PONS sur WEEX ?
Qu’est-ce que la technologie blockchain ? Suivez une transaction pour le comprendre
Trading de futures BTC sur WEEX : réclamez vos récompenses BTC avant le 25 septembre
Taux d’intérêt de la Réserve fédérale : pourquoi Kevin Warsh a rompu avec Trump pour la première fois
Résultats du T3 de SpaceX : croissance de 161 %, discussions sur une fusion avec Tesla et action SPCX
À quel point une plateforme d’échange crypto est-elle transparente ? Vérifier les preuves de réserves et les fonds de protection
Action CXMT : qu’est-ce que ChangXin Memory, pourquoi a-t-elle chuté le 19/10 et que surveiller ensuite ?
Statut d’EMT significatif de l’USDC dans l’UE : qu’est-ce qui change le 12/11 avec MiCA ?
L’action ASML recule malgré un T3 record et des perspectives relevées : le boom des équipements pour puces IA est-il déjà intégré dans les cours ?
L’action SpaceX (SPCX) proche de 163 $ : peut-elle retrouver 176 $ après que Pivotal a relevé son objectif à 230 $ ?
Contenu
Cryptos populaires
Derniers articles


