
Безопасен ли ваш криптокошелек? Как проверять предупреждения безопасности и распознавать фишинг

 Оценить в Google


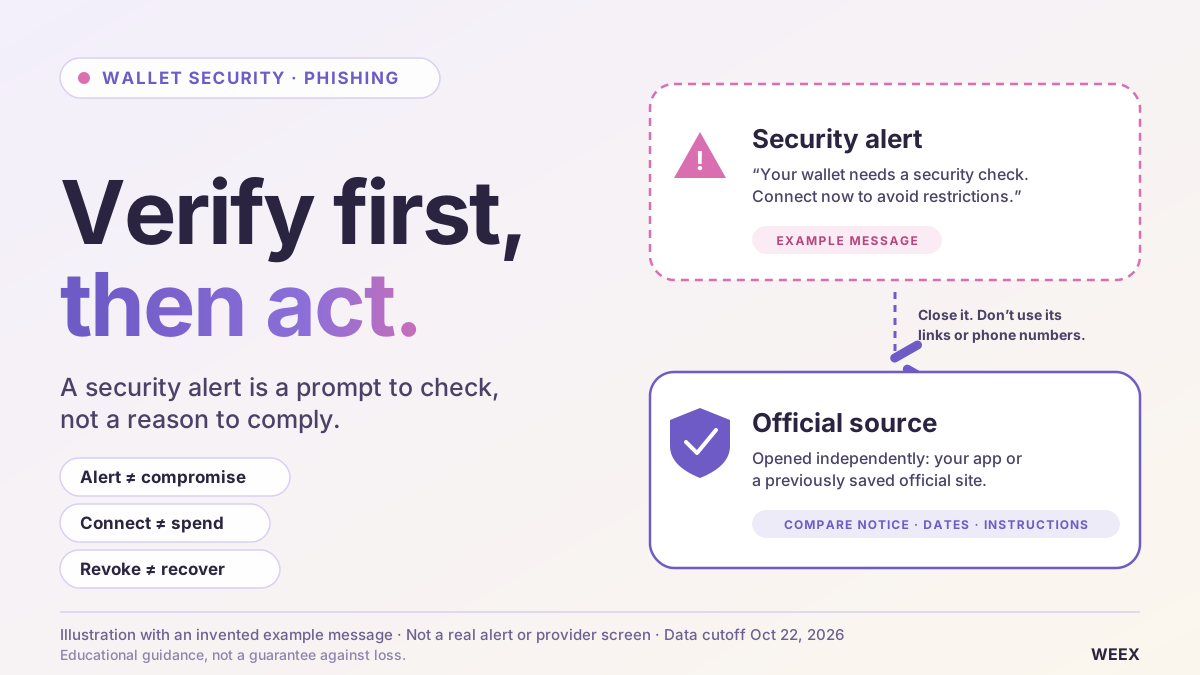
Предупреждение о безопасности криптокошелька следует проверять через официальный канал, открытый независимо от сообщения, прежде чем выполнять его инструкции. Сам факт получения сообщения не означает, что ваши средства скомпрометированы. Правильная реакция зависит от того, что произошло дальше: открытие страницы, подключение кошелька, подписание разрешения, раскрытие фразы восстановления или потеря контроля над аккаунтом на бирже создают разные риски. Прежде чем выбирать способ восстановления, определите, какое действие вы действительно совершили.
По нашей оценке, самое опасное сообщение о безопасности — то, в котором вредоносное действие выдают за защиту. Просьбы «проверить» фразу восстановления, разрешить проверку кошелька или перевести средства на якобы защищенный адрес используют желание пользователя действовать быстро. Полезное руководство по безопасности должно помогать читателям различать такие ситуации и реагировать точно, а не считать каждое подозрительное сообщение доказательством полной компрометации кошелька.
Если кто-то утверждает, что представляет WEEX, воспользуйтесь сервисом WEEX Official Verification, чтобы проверить указанный контакт или канал. Центр доверия WEEX — отдельная отправная точка для ознакомления с информацией о безопасности платформы. Открывайте эти страницы самостоятельно и не переходите по ссылке для проверки, которую прислал человек, чью личность вы проверяете. (Проверяйте контакты и избегайте мошенничества)
Что на самом деле означают недавние новости о безопасности криптокошельков?
Заголовок о безопасности кошелька может описывать несколько разных инцидентов.
Речь может идти о фишинговом сообщении, утечке контактных данных клиентов, вредоносных разрешениях на транзакции, скомпрометированном устройстве или краже учетных данных для подписи. Для каждого из этих случаев нужны разные меры.
Недавние официальные заявления показывают это различие. В ответе Ledger от 10.2026 описывалось изменение аппаратного обеспечения при атаке через канал дистрибуции; компания заявила, что ее чип, операционная система и серверы не были скомпрометированы. Это конкретное заявление производителя, а не доказательство того, что все пользователи кошельков подверглись одинаковому риску. (Ledger)
В отдельном обновлении безопасности SafePal сообщила о несанкционированном доступе к некоторым данным о заказах клиентов. Компания отделила эти данные от seed-фраз и приватных ключей, но предупредила, что подробные сведения о покупках могут помочь создавать убедительные фишинговые сообщения.
Практический вывод — определить, какой именно компонент затронут.
Утечка адреса доставки может повысить риск выдачи себя за другого человека, но не дает злоумышленнику возможности подписывать транзакции. Раскрытая фраза восстановления может передать ему контроль, даже если в программном обеспечении кошелька нет уязвимости.
Прежде чем реагировать на новости о безопасности криптокошельков, выясните, какой поставщик и продукт затронуты, какие даты имеют значение, как произошла утечка и какие действия рекомендует официальный источник. По одному заголовку нельзя определить, нужно ли заменить именно ваш кошелек.
Как понять, что предупреждение о безопасности кошелька подлинное?
Проверьте утверждение способом, который не зависит от самого предупреждения.
Закройте сообщение и откройте приложение поставщика или официальный сайт, которым вы уже пользовались. Найдите соответствующее уведомление и сравните затронутые продукты, даты и инструкции.
Если нужны дополнительные разъяснения, обратитесь в службу поддержки через этот независимо открытый канал. Не звоните по номеру и не пишите в аккаунт соцсети только потому, что они указаны в предупреждении.
Имя отправителя, которое выглядит подлинным, — слабое доказательство. То же относится к скопированным логотипам, знакомому оформлению и сообщению с подробностями вашей покупки.
В рекомендациях Ledger по защите от фишинга описаны случаи, когда мошенники используют незапрошенные звонки, поддельные приложения, бумажные письма и даже подтверждения заявок в поддержку, чтобы сделать свою историю правдоподобной. Поэтому сообщение, пришедшее через знакомый на вид процесс, все равно нужно проверять независимо.
Запрошенное действие часто говорит больше, чем оформление сообщения.
| Запрошенное действие | Что проверить перед продолжением |
|---|---|
| Прочитать уведомление об инциденте | Появляется ли это же уведомление на официальном ресурсе, открытом независимо |
| Обновить приложение | Поступает ли обновление через установленный канал распространения поставщика |
| Подключить кошелек для «проверки безопасности» | Зачем нужно подключение и какие разрешения запрашиваются после него |
| Подписать сообщение, чтобы «защитить средства» | Разрешает ли подпись расходование средств, делегирование или другое значимое действие |
| Ввести слова для восстановления | Является ли это процедурой восстановления, которую вы сами запустили по официальным инструкциям поставщика |
| Перевести средства на «безопасный счет» | Кто контролирует адрес назначения и зачем от вас требуют перевод |
Проверка должна устранить неопределенность до того, как вы дадите разрешение. Обратный отсчет или угрожающее сообщение — не повод менять этот порядок.
Что делать после подозрительного взаимодействия с кошельком?
Отталкивайтесь от действия, которое вы совершили, а не от того, что, по утверждению сайта, он сделал.
Страница может называть операцию «проверкой», одновременно запрашивая у кошелька разрешение на перевод. Запрос кошелька, история транзакций и действия в браузере — более надежные источники информации, чем надпись на кнопке.
Используйте таблицу ниже, чтобы выбрать первоначальные меры.
| Что произошло | Первоначальная реакция | Важное уточнение |
|---|---|---|
| Вы получили предупреждение, но ничего не сделали | Проверьте его независимо и сообщите о попытке выдать себя за другого | Сам факт получения сообщения не доказывает доступ к кошельку |
| Вы только открыли страницу | Закройте ее; проверьте загрузки и разрешения | Риск меняется, если вы установили программное обеспечение или ввели данные |
| Вы подключили кошелек | Проверьте сеансы и активность | Само подключение отличается от разрешения на расходование средств |
| Вы одобрили контракт или подписали незнакомый запрос | Как можно скорее изучите разрешение и затронутые активы | Подпись вне блокчейна может иметь последствия еще до появления видимой транзакции |
| Вы раскрыли фразу восстановления или приватный ключ | Считайте затронутые учетные данные для подписи скомпрометированными | Смена пароля и отзыв разрешений не заменяют эти учетные данные |
| Вы ввели данные для входа на биржу | Защитите аккаунт на бирже и связанную с ним электронную почту | Это проблема доступа к аккаунту, отдельная от восстановления самостоятельного хранения |
| Средства перемещаются без вашего разрешения | Немедленно обратитесь к инструкциям поставщика по реагированию на инцидент | Пополнение кошелька для оплаты комиссий может быть опасным, если действует механизм автоматического вывода средств |
Это первоначальная оценка, а не полный диагноз. Если вы не уверены, подписывали ли что-либо, изучите активность кошелька и сохраненные данные запроса, а не делайте вывод, что ничего не произошло, только потому, что баланс не изменился.

Цена --
Что делать, если вы только нажали на фишинговую ссылку?
Открытие подозрительной страницы не означает автоматически, что злоумышленник получил вашу фразу восстановления или разрешение переводить активы.
Однако фразу «я только нажал» нужно проверить внимательнее. Загрузила ли страница файл? Установили ли вы расширение, разрешили ли доступ к уведомлениям, ввели ли учетные данные или одобрили ли запрос кошелька?
Если ничего из этого не произошло, закройте страницу, не возвращайтесь на нее по той же ссылке и проверьте инцидент через поставщика.
Если файл загрузился, не запускайте его. Если вы установили или запустили программное обеспечение, рассмотрите безопасность устройства как отдельную проблему, прежде чем использовать его для важных действий по восстановлению.
В рекомендациях Malwarebytes о поддельных сервисах проверки криптовалют на соответствие требованиям AML показано, как якобы обязательная проверка может привести к подключению кошелька, подписям, переводам или запросам фразы восстановления. Важна эта эскалация, а не заявленная цель страницы.
Не вводите конфиденциальные данные на другом незнакомом сайте, пытаясь выяснить, был ли первый сайт вредоносным. Так ограниченное взаимодействие может привести к более серьезной утечке.
Означает ли подключение кошелька передачу доступа к средствам?
Обычное подключение кошелька, как правило, позволяет сайту определить аккаунт и запросить дальнейшее взаимодействие. Его не следует приравнивать к предоставлению права расходовать средства.
Опасность часто возникает из-за следующего запроса: транзакции, разрешения на токены, permit, делегирования или другой подписи.
Проверяйте такие запросы по отдельности. Намерение только «войти» не доказывает, что именно разрешил кошелек.
Отключение незнакомого приложения полезно, чтобы разорвать его соединение, но оно не обязательно отменяет уже выданные разрешения в блокчейне. MetaMask прямо различает отключение децентрализованного приложения и отзыв разрешений на токены. (Справочный центр MetaMask)
Это различие помогает избежать двух противоположных ошибок.
Первая — считать, что простое подключение обязательно передало весь кошелек злоумышленнику. Вторая — полагать, что отключение исправляет все действия, совершенные во время сеанса.
Ваша реакция должна зависеть от предоставленных полномочий, а не от описания сеанса на сайте.
Что делать, если вы одобрили токен или подписали незнакомое сообщение?
Как можно скорее проверьте объем запрошенных полномочий.
Для разрешения на токен определите сеть, токен, получателя разрешения и лимит. Для подписи сообщения выясните метод подписи и какие права она кодирует.
Некоторые подписи подтверждают вход в систему. Другие могут разрешать финансовые действия. Не следует автоматически считать безвредным запрос, который сразу не списывает комиссию сети.
В документации Uniswap по Permit2 описаны разрешения на основе подписей и условия расходования средств с заданными параметрами. Это показывает, почему проверка только экрана истории транзакций кошелька может не выявить разрешение, которое еще не было отправлено в блокчейн.
Проверяйте разрешения безопасным способом
Используйте описанную поставщиком кошелька процедуру проверки разрешений или инструмент, который вы проверили независимо.
Убедитесь, что выбрана правильная сеть. Отзыв разрешения в одной сети не обязательно устранит риск в другой.
MetaMask предоставляет конкретные инструкции по проверке и отзыву разрешений контрактов. Следуйте соответствующей процедуре, а не копируйте незнакомую транзакцию, присланную посторонним человеком. (Справочный центр MetaMask)
Отличайте действующие разрешения от неподтвержденных подписей
Экран управления разрешениями не обязательно содержит полный список всех подписанных разрешений.
Подходящий способ устранения проблемы может зависеть от протокола, типа разрешения, срока действия и того, была ли подпись уже использована. Не считайте, что универсальная кнопка «отозвать все» учитывает каждый возможный механизм.
Если запрос невозможно надежно интерпретировать, обратитесь в проверенную службу поддержки поставщика и защитите незатронутые активы безопасным способом. Не предоставляйте дополнительные разрешения лишь для того, чтобы получить объяснение.
Проверьте результат принятых мер
После отзыва разрешения или другой корректирующей транзакции проверьте подтвержденный результат.
Отправленная транзакция может завершиться ошибкой или остаться в ожидании. Успокаивающее сообщение интерфейса менее убедительно, чем фактическое обновленное состояние разрешений.
Отзыв может предотвратить дальнейшее расходование средств в рамках отмененного разрешения. Он не отменит уже совершенный перевод.
Что делать, если вы передали фразу восстановления или приватный ключ?
Считайте затронутые учетные данные скомпрометированными.
Фраза восстановления принципиально отличается от пароля приложения. Смена пароля кошелька может защитить локальное приложение, но не лишит злоумышленника возможности воспользоваться фразой, которой он уже владеет.
В рекомендациях Phantom по инцидентам пользователям, раскрывшим фразу восстановления, советуют создать новый кошелек и перестать использовать скомпрометированный. MetaMask также рекомендует прекратить пользоваться аккаунтами, связанными со скомпрометированной фразой восстановления, после перевода средств, которые еще можно спасти. (help.phantom.com)
Для замены нужно использовать заново сгенерированные учетные данные, защищенные независимо. Создание другого аккаунта с той же раскрытой фразой восстановления не обеспечивает такой изоляции.
Если был раскрыт только отдельный приватный ключ, его непосредственная область действия отличается от раскрытия фразы, из которой выводятся несколько аккаунтов. Тем не менее выясните, не мог ли источник проблемы — например, вредоносная программа — раскрыть и другие секретные данные.
Используйте надежное устройство и официальную процедуру настройки поставщика. Если само устройство вызывает подозрения, не создавайте на нем новые учетные данные, считая, что проблема решена.
Составьте список затронутых активов в соответствующих сетях, включая токены, коллекционные предметы и позиции, для вывода которых могут потребоваться специальные процедуры. Не спешите переводить средства на адрес, предоставленный «службой поддержки».
Почему опасно пополнять скомпрометированный кошелек для оплаты комиссий сети?
Злоумышленник с доступом к подписи может отслеживать поступающие средства и немедленно переводить их.
Такое часто называют автоматическим выводом средств (sweeper). Поэтому повторное пополнение кошелька нативным токеном сети для оплаты комиссии может увеличить потери, не позволив выполнить успешную транзакцию восстановления.
MetaMask прямо предупреждает, что при наличии механизма автоматического вывода средств не следует пополнять кошелек для оплаты комиссий. Revoke.cash также поясняет, что отзыв разрешений не исправит ситуацию, если учетные данные для подписи кошелька скомпрометированы. (Справочный центр MetaMask)
Правильная реакция зависит от сети и затронутых активов. Могут потребоваться инструкции поставщика по восстановлению, причем успех не гарантирован.
Не экспериментируйте со сложными скриптами транзакций, присланными незнакомыми людьми. Человек, утверждающий, что может обойти автоматический вывод средств, может пытаться украсть ваши средства повторно.
Ключевое различие — контроль: проблему с разрешениями можно устранить, изменив разрешения, тогда как украденные учетные данные для подписи позволяют злоумышленнику действовать от имени владельца аккаунта.
Исключает ли аппаратный кошелек фишинг?
Аппаратный кошелек может защитить ключи подписи от многих видов угроз на компьютере, но безопасность всего процесса по-прежнему зависит от целостности устройства, обращения с секретом восстановления и действий, которые разрешает пользователь.
Пользователя могут обманом заставить ввести данные для восстановления на поддельной странице. Он также может одобрить нежелательную транзакцию.
В рекомендациях Trezor подчеркивается важность использования официального программного обеспечения и конфиденциального хранения резервных копий кошелька. Законное восстановление должно выполняться по инструкциям для конкретного устройства в рамках процедуры, которую пользователь запустил намеренно. Незапрошенная «проверка безопасности» не является такой процедурой.
Недавние опасения по поводу атак на цепочки поставок добавляют еще один фактор: каким путем устройство попало к пользователю. Если ваша покупка могла быть затронута, следуйте актуальным инструкциям производителя и учитывайте опубликованный им масштаб инцидента.
Не считайте все устройства скомпрометированными только потому, что бренд упомянули в заголовке. Но и не полагайте, что устройство безопасно лишь потому, что его упаковка выглядит профессионально.
Аппаратный кошелек следует оценивать как часть полного процесса подписания и восстановления.
Что делать, если вы ввели пароль или код подтверждения WEEX?
При компрометации аккаунта на бирже нужно принять меры по его защите.
Самостоятельно откройте WEEX через официальное приложение или сайт. Свяжитесь со службой поддержки через справочный центр WEEX и используйте доступные для вашего аккаунта средства защиты.
Проверьте доступ к аккаунту, незнакомую активность, API-ключи и настройки вывода средств. Также защитите связанную электронную почту, поскольку доступ к ней может подорвать безопасность восстановления аккаунта.
Если несанкционированная активность продолжается, уточните у официальной службы поддержки, как ограничить доступ к аккаунту. Не думайте, что смена одного пароля завершит все сеансы, аннулирует все API-ключи или отменит уже отправленный вывод средств.
В опубликованном WEEX предупреждении о фишинге говорится, что представители компании не будут запрашивать пароли от аккаунта или коды подтверждения. Если вы сомневаетесь в подлинности контакта, проверяйте его через официальные каналы. (Справочный центр WEEX)
Не сообщайте коды подтверждения человеку, который предлагает защитить ваш аккаунт.
Для профилактики ознакомьтесь с руководством по настройке безопасности аккаунта на платформе. Рассматривайте настройки безопасности как средства управления, которые нужно понимать и правильно настраивать, а не как гарантию защиты от любых потерь.
Как пользоваться WEEX Official Verification?
Сервис проверки пригодится, если сайт, адрес электронной почты, номер телефона или аккаунт в соцсети заявляет о своей официальной связи с WEEX.
Он не определяет, безопасна ли произвольная транзакция в блокчейне, и не заменяет проверку запроса кошелька.
Рекомендуемый порядок действий:
- Самостоятельно откройте WEEX Official Verification.
- Выберите нужную категорию, если интерфейс предлагает такой вариант.
- Введите идентификатор точно, включая написание и знаки препинания.
- Проверьте результат, прежде чем продолжить.
- Если результат вызывает сомнения, обратитесь в службу поддержки через официальный сайт платформы.
Инструмент позволяет проверять контакты и каналы нескольких типов. В опубликованных рекомендациях также содержится предупреждение о незапрошенных обращениях от людей, которые называют себя администраторами каналов и просят предоставить конфиденциальную информацию или перевести средства. (Проверяйте контакты и избегайте мошенничества)
Даже подтвержденный идентификатор контакта не означает, что все инструкции в переписке безопасны. Аккаунты могут выдавать за другие с помощью похожих имен, а скриншот успешной проверки можно подделать.
Проводите проверку самостоятельно. Сверяйте точный идентификатор, а не полагайтесь на изображение профиля.
Центр доверия WEEX — еще один ресурс для изучения материалов о платформе, включая информацию о безопасности и прозрачности. Однако раскрытие сведений о резервах не подтверждает подлинность личного сообщения и не защищает фразу восстановления, введенную на фишинговой странице.

Какие доказательства сохранить после мошенничества с кошельком?
Сохраните достаточно информации, чтобы восстановить последовательность событий, но не включайте в отчет секретные данные.
Полезные материалы: подозрительное сообщение, идентификатор отправителя, адрес страницы, время, сеть, публичный адрес кошелька, хеши транзакций и действие, которое вы одобрили.
| Доказательство | Чем оно полезно |
|---|---|
| Исходное сообщение и идентификатор отправителя | Показывает попытку выдать себя за другого и запрошенное действие |
| Адрес подозрительной страницы | Помогает определить использованный ресурс |
| Дата, время и часовой пояс | Позволяет установить последовательность событий |
| Сеть и хеш транзакции | Позволяет специалистам изучить публичную транзакцию |
| Подробности запроса кошелька | Помогает различить перевод, разрешение и подпись |
| Сумма и затронутый актив | Помогает сверить аккаунт и транзакции |
Скриншот уменьшившегося баланса менее полезен, чем хеш транзакции, показывающий перемещение средств.
Никогда не включайте в публичный отчет фразы восстановления, приватные ключи, пароли или коды аутентификации. Службе поддержки не нужны эти секретные данные, чтобы проверить публичную транзакцию в блокчейне.
Используйте официальные каналы для подачи жалоб и, если это уместно, обратитесь в соответствующие органы вашей юрисдикции. Если кажется, что средства поступили на биржу, передайте сведения о транзакции через официальную процедуру этой биржи; не рассчитывайте, что она сможет заморозить или вернуть средства.
Сохраняйте доказательства, не откладывая срочную защиту активов, которые все еще находятся под угрозой.
Можно ли вернуть украденную криптовалюту?
Иногда расследование или вмешательство могут помочь, но гарантировать результат нельзя.
Возможность возврата зависит от того, что произошло, какие сети и сервисы были задействованы, доступны ли еще средства и может ли соответствующая организация принять меры и имеет ли она на это полномочия.
Обычно завершенный перевод нельзя отменить сменой пароля или обращением к разработчику кошелька. Отзыв разрешения меняет полномочия на будущее в рамках этого разрешения, но не возвращает уже переведенные активы.
Будьте особенно осторожны с людьми, которые обещают гарантированно вернуть средства за предварительную «оплату налога», «комиссию за разблокировку» или пополнение кошелька.
Сервис восстановления, запросивший вашу фразу, может получить контроль над оставшимися средствами. Поддельный сотрудник поддержки также может попросить установить программу удаленного доступа или одобрить новую транзакцию.
Самая обоснованная реакция — сохранить записи, защитить оставшийся доступ, сообщить об инциденте через проверенные каналы и не совершать новых платежей, поверив обещаниям.
Как снизить риск фишинга криптокошелька в будущем?
Выработайте привычку проверять информацию и ограничивать предоставляемые полномочия.
Для важных действий используйте сохраненные закладки или официальные точки входа в приложение. Обновляйте программное обеспечение через признанные поставщиком каналы распространения.
Перед подписанием определите задействованные актив, сеть, адрес назначения, разрешение и сумму. Если кошелек не показывает достаточно подробностей, чтобы понять запрос, сначала выясните, что именно произойдет.
По возможности отделяйте повседневные эксперименты от долгосрочных вложений. Это может ограничить риск, но не поможет, если у обоих кошельков раскрыты одни и те же учетные данные или они используются в одной скомпрометированной среде для подписания.
Периодически проверяйте неиспользуемые разрешения и заранее разберитесь, как работает восстановление. Храните резервные копии так, чтобы не раскрывать их при обычной работе в интернете.
И главное — сделайте независимую проверку предупреждения частью своей реакции. Слова «предупреждение безопасности» должны побуждать к проверке, а не к автоматическому выполнению инструкций.
Наш вывод: реагируйте с учетом раскрытых полномочий
Самая полезная рекомендация по безопасности кошелька начинается с точного вопроса: что именно получил злоумышленник?
Публичный адрес, подключение приложения, разрешение на токены, подписанный permit, фраза восстановления и данные для входа на биржу обеспечивают разные уровни доступа. Если считать их одинаковыми, можно принять неверное решение.
Мы считаем, что читателям следует независимо проверять предупреждение, определять, какие полномочия раскрыты, и выбирать меры, которые устраняют именно этот риск. Отключение сайта не исправит кражу учетных данных. Не нужно менять кошелек только потому, что пришло незапрошенное предупреждение.
Правильное действие зависит от доказательств. Рекомендации по безопасности полезны, когда помогают найти эти доказательства и действовать на их основании.
Часто задаваемые вопросы
1. Может ли кто-то украсть криптовалюту, зная только адрес моего кошелька?
Сам по себе публичный адрес обычно не дает права подписывать транзакции. Он может раскрыть публичную активность и помочь кому-то подготовить попытку выдать себя за другого, поэтому не считайте знание о ваших активах доказательством подлинности контакта.
2. Достаточно ли отключить кошелек после посещения мошеннического сайта?
Это зависит от того, что произошло. Отключение разрывает соединение с приложением, но не обязательно отменяет действующие разрешения или подписанные авторизации. Проверьте действия, выполненные во время сеанса.
3. Поможет ли смена пароля кошелька, если фраза восстановления утекла?
Нет. Смена локального пароля не аннулирует фразу восстановления, которая уже оказалась у другого человека. Создайте новые учетные данные и следуйте рекомендациям поставщика кошелька при компрометации.
4. Нужно ли немедленно переводить средства после получения предупреждения о безопасности?
Сам факт получения сообщения не доказывает компрометацию. Независимо проверьте предупреждение. Если учетные данные для подписи раскрыты или происходят несанкционированные переводы, действуйте по подходящей процедуре восстановления, а не используйте адрес назначения из сообщения.
5. Как проверить человека, который утверждает, что он сотрудник поддержки WEEX?
Самостоятельно откройте WEEX Official Verification и проверьте точный идентификатор. Если вопросы останутся, обратитесь через официальное приложение или справочный центр.
Источники
| Источник | Документ или страница | Дата публикации или проверки |
|---|---|---|
| Ledger | Ответ Ledger на атаку с внедрением вредоносного оборудования | Заявление от 10.2026; просмотрено 22.10.2026 |
| Ledger | Статус фишинговых кампаний | Просмотрено 22.10.2026; точное время последнего обновления не установлено |
| SafePal | Несанкционированный доступ к части информации о заказах клиентов | Просмотрено 22.10.2026 |
| Справочный центр MetaMask | Рекомендации по скомпрометированным аккаунтам, отключению и разрешениям на токены | Просмотрено 22.10.2026 |
| Справочный центр Phantom | Меня обманули или опустошили мой кошелек. Что делать? | Просмотрено 22.10.2026 |
| Разработчики Uniswap | Обзор Permit2 | Просмотрено 22.10.2026 |
| Revoke.cash | Часто задаваемые вопросы | Просмотрено 22.10.2026 |
| Trezor | Рекомендации по защите от фишинга и резервному копированию кошелька | Просмотрено 22.10.2026 |
| Malwarebytes | Предупреждение о поддельном сервисе проверки криптовалют на соответствие требованиям AML | 08.2026; просмотрено 22.10.2026 |
| WEEX | WEEX Official Verification, Центр доверия, Справочный центр и предупреждение о фишинге | Просмотрено 22.10.2026; предупреждение о фишинге датировано 21.05.2025 |
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться
Лучший криптокошелёк 2026: лучшие варианты для любого типа пользователя
Безопасен ли SafePal? Обзор его функций безопасности
Как настроить и использовать кошелёк SafePal?
Монета FTR после ажиотажа вокруг родстера: почему «Летающий родстер Тесла» подешевел и что проверить перед торговлей
Финансовые результаты SpaceX за Q3: рост 161%, разговоры о слиянии с Tesla и акции SPCX
Как конвертировать BTC в USDT: пошаговое руководство WEEX
Гибкий или срочный стейкинг на WEEX? Какая вероятность определяет выбор
Криптопродукты xStocks: что такое токенизированные акции, как они работают и что следует проверить держателям
Ставка финансирования BTC и открытый интерес: что измеряет каждый показатель и как анализировать их вместе
Что такое криптовалюта Перл (PRL) и как работает её майнинг?

Что произошло с криптовалютой Аэрго (AERGO)? Миграция токена и что делать держателям

Что такое криптовалюта ХейЭлса (ELSA) и как она работает?
Стейкинг ETH или хранение USDT на WEEX? Какое движение цены решит выбор
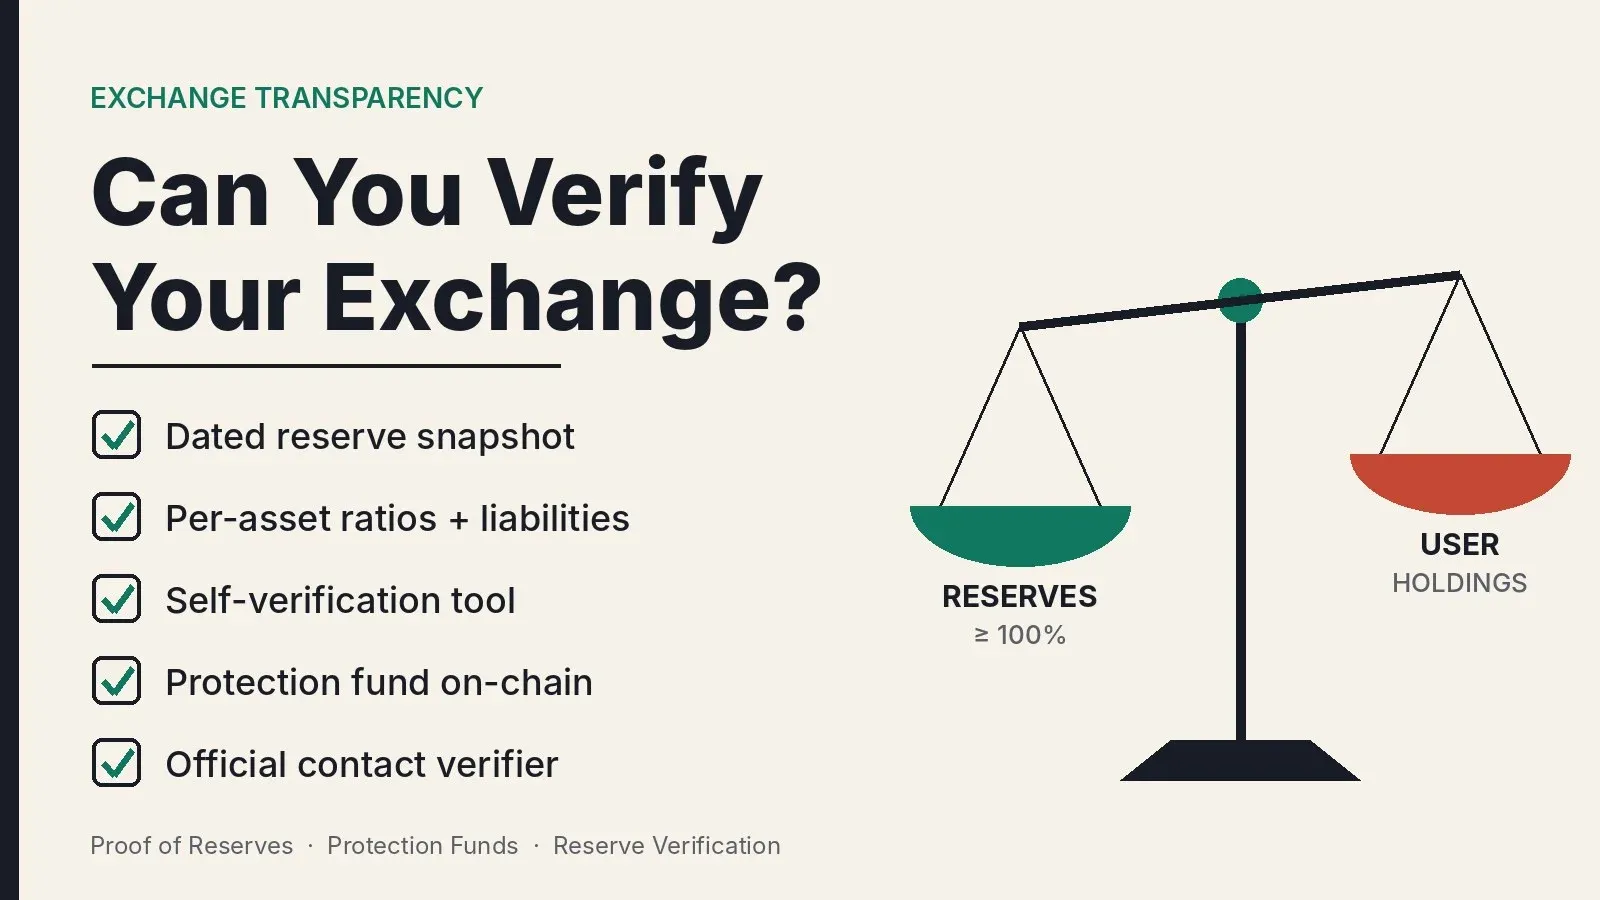
Насколько прозрачна криптобиржа? Проверка подтверждения резервов и фондов защиты
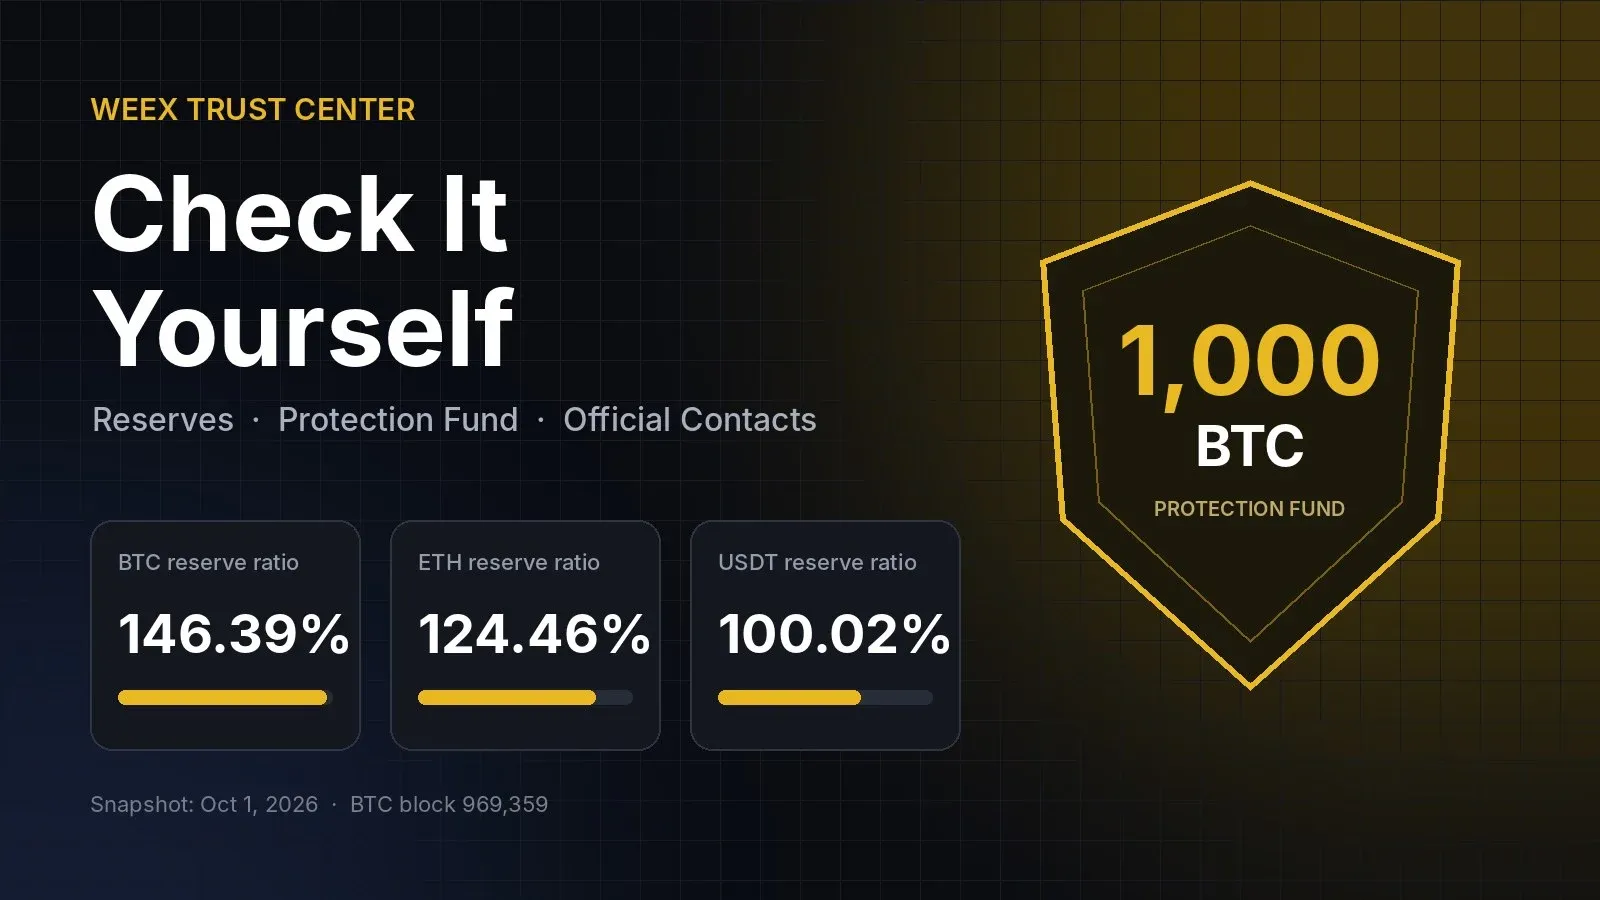
Как пользоваться Центром доверия WEEX: проверка резервов, фонда защиты и официальных контактов
Как пользоваться Центром доверия WEEX: проверить резервы, фонд защиты и официальные контакты
Насколько прозрачна криптобиржа? Проверка подтверждения резервов и фондов защиты
Что такое торговля криптовалютой с кредитным плечом? Руководство для начинающих с простыми примерами
Что такое маржинальная торговля криптовалютой? Как она работает, чем отличается от фьючерсной торговли и какие риски несёт
Торговля криптовалютой с плечом: как работают бессрочные фьючерсы, маржа и ликвидация
Лучшая платформа для торговли криптовалютами с кредитным плечом: что сравнить перед выбором биржи
Акции Nvidia на этой неделе: почему NVDA упала, затем отскочила и что опасения по поводу финансирования ИИ означают для акций производителей чипов
Стейкинг WXT при сокращении предложения: как сжигание токенов повышает доходность
Обеспечены ли токенизированные акции реальными акциями? Чем владеют держатели
Ставка финансирования ETH сегодня: 0,0087% за 8 ч, лонги по эфиру снова набирают плечо
Маржинальная торговля Биткоином: расчёт ликвидации BTC при плече 3x, 10x и 25x
Платформа для торговли криптовалютой с плечом: 6 проверок перед внесением депозита
Что такое маржинальная торговля? Пример с 1000 $ при плече 3x и 10x
Что такое кредитное плечо в трейдинге? Как работают коэффициенты 5x и 10x и как они влияют на риск
Что такое торговля с кредитным плечом? Руководство для начинающих по марже, ликвидации и комиссиям за финансирование
Лучший криптокошелёк 2026: лучшие варианты для любого типа пользователя
Безопасен ли SafePal? Обзор его функций безопасности
Как настроить и использовать кошелёк SafePal?
Монета FTR после ажиотажа вокруг родстера: почему «Летающий родстер Тесла» подешевел и что проверить перед торговлей
Финансовые результаты SpaceX за Q3: рост 161%, разговоры о слиянии с Tesla и акции SPCX
Как конвертировать BTC в USDT: пошаговое руководство WEEX
Содержание
Популярные монеты
Свежие статьи





