
Prosciugamenti dei wallet del bot crypto Bloom: cosa è successo e cosa dovrebbero verificare gli utenti

 Preferiti su Google


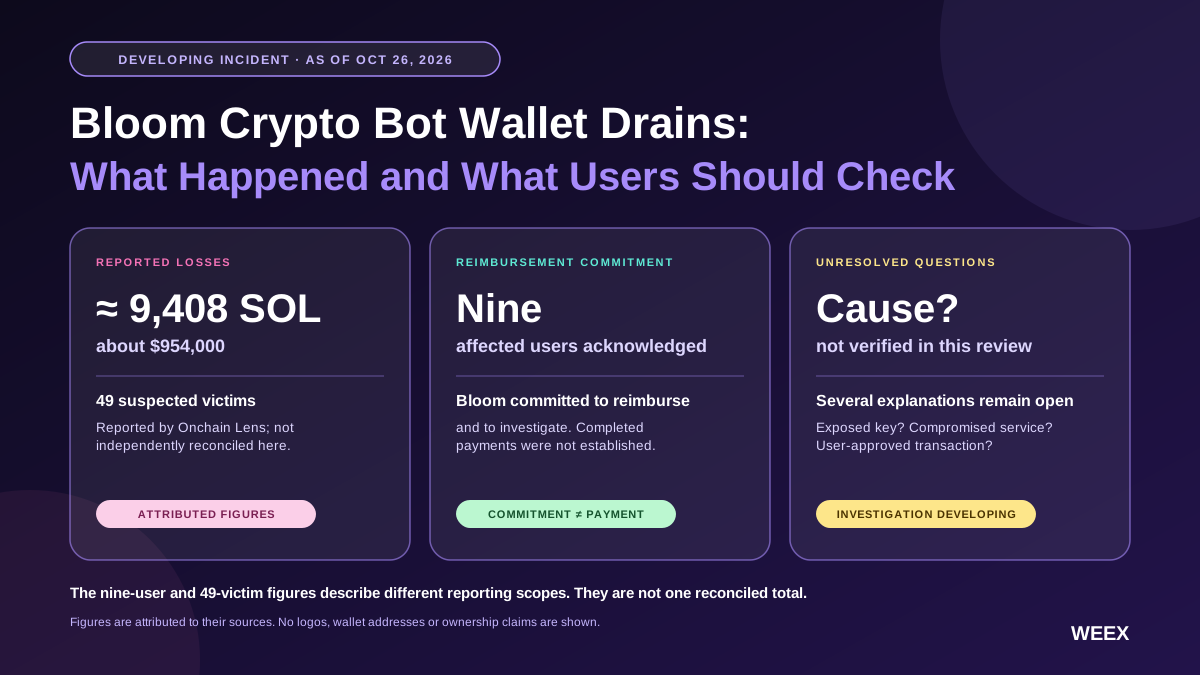
Gli utenti del bot crypto Bloom hanno segnalato trasferimenti non autorizzati dai wallet, mentre Bloom si è impegnata pubblicamente a rimborsare gli utenti interessati e a indagare sulla causa. Onchain Lens ha segnalato circa 9.408 Solana (SOL), per un valore di circa 954.000 $, associati a 49 presunte vittime. Separatamente, la risposta di Bloom indicizzata pubblicamente ha identificato nove utenti interessati. Queste cifre si riferiscono a diversi ambiti di segnalazione e non devono essere considerate un totale dell’incidente riconciliato.
Riteniamo che la priorità immediata sia proteggere gli asset rimanenti e documentare le perdite, non accettare una spiegazione iniziale come causa definitiva. Un impegno al rimborso è importante, ma non equivale a un risarcimento completato. Allo stesso modo, disconnettere un bot di trading non è una soluzione completa se qualcun altro può ancora autorizzare transazioni dal wallet.
Questa analisi riflette le informazioni disponibili al 26/10/2026. L’indagine è ancora in corso e, al momento della stesura, la causa tecnica e l’esito complessivo dei rimborsi non erano stati accertati in modo indipendente.
Cos’è Bloom Crypto e quale prodotto è coinvolto?
In questo incidente, “Bloom crypto” si riferisce all’ecosistema del bot di trading BloomTrading, non semplicemente a una qualsiasi criptovaluta o a un wallet che porta il nome Bloom.
Il sito web di Bloom presenta tre prodotti collegati: un’estensione per browser, Bloom Manager basato sul web e strumenti di trading su Telegram. La documentazione descrive funzioni di trading automatizzato e gestione dei wallet su diverse reti supportate. (La soluzione più avanzata per l’automazione del trading cross-chain)
Questa struttura del prodotto è importante quando si indaga su una possibile esposizione. Chi ha interagito con un’estensione potrebbe avere una cronologia diversa da chi ha creato un wallet tramite un bot o ha importato un wallet esistente.
Le domande pertinenti sono quindi specifiche: quale prodotto hai usato? Quale wallet era coinvolto? Quali informazioni o autorizzazioni hai fornito? Quali transazioni sono effettivamente avvenute?
Un nome condiviso non basta a dimostrare che due prodotti siano collegati. I lettori dovrebbero inoltre evitare di confondere BloomTrading con la vulnerabilità di generazione dei wallet chiamata separatamente “Ill Bloom”. Un nome simile non dimostra una causa, un operatore o una popolazione di wallet interessati in comune.
Cosa sappiamo dei prosciugamenti dei wallet Bloom?
Le prove disponibili provengono da fonti diverse che svolgono funzioni diverse. I reclami degli utenti descrivono esperienze individuali, gli account di monitoraggio identificano schemi nelle transazioni e la piattaforma descrive la propria risposta.
Queste categorie possono sovrapporsi senza essere intercambiabili.
| Categoria di prova | Informazioni raccolte | Cosa non dimostra |
|---|---|---|
| Rapporto di monitoraggio della blockchain | Onchain Lens ha segnalato circa 9.408 SOL e 49 presunte vittime | Un elenco completo e riconciliato in modo indipendente dei clienti interessati |
| Risposta della piattaforma | La dichiarazione indicizzata dell’account Bloom ha identificato nove utenti interessati e si è impegnata a rimborsarli | Che tutte le perdite siano state identificate o tutti i pagamenti completati |
| Copertura giornalistica | Le notizie descrivono reclami, un’indagine e un impegno a risarcire | Un’indagine tecnica completata |
| Documentazione del prodotto | Bloom documenta la creazione e l’importazione dei wallet e l’automazione del trading | Come sia avvenuto l’accesso non autorizzato in questo incidente |
Le cifre del monitoraggio devono continuare a essere attribuite a Onchain Lens. Questo articolo non ha ricostruito in modo indipendente ogni transazione né accertato la titolarità di tutti gli indirizzi nel gruppo segnalato.
La distinzione è concreta. Una transazione può dimostrare che gli asset si sono spostati tra indirizzi. Per stabilire se un trasferimento non fosse autorizzato, chi controllasse gli indirizzi e quale prodotto o credenziale lo abbia reso possibile servono ulteriori prove.
Allo stesso modo, una dichiarazione della piattaforma può dimostrare ciò che essa ha promesso. Da sola, non può dimostrare che la promessa sia stata mantenuta.
Perché le segnalazioni parlano di nove utenti e 49 wallet?
Utenti, wallet e indirizzi sono unità di misura diverse.
La dichiarazione indicizzata di Bloom fa riferimento a nove utenti interessati. Il monitoraggio esterno fa riferimento a una popolazione presunta più ampia. Sarebbe prematuro presentarli come due conteggi di clienti direttamente comparabili.
Una persona può controllare diversi wallet. Un insieme di dati di monitoraggio può includere anche indirizzi il cui rapporto con una piattaforma non è stato ancora confermato.
Consideriamo un esempio illustrativo: un trader potrebbe usare un wallet principale, due wallet di trading e un wallet separato per strategie automatizzate. Quattro indirizzi interessati non rappresenterebbero necessariamente quattro persone coinvolte.
È importante anche il problema inverso. Il conteggio iniziale degli utenti confermati da una piattaforma potrebbe comprendere solo le segnalazioni già esaminate. Ciò non dimostra che ogni indirizzo oggetto di un’indagine esterna appartenga a un cliente aggiuntivo.
Un rapporto sull’incidente adeguatamente riconciliato dovrebbe spiegare definizioni e metodologia. Dovrebbe distinguere gli indirizzi univoci, gli account dei clienti, le segnalazioni confermate e i casi irrisolti.
Fino ad allora, dividere un conteggio per un altro per stimare “la percentuale di vittime rimborsate” produrrebbe un risultato fuorviante. Non è stato dimostrato che numeratore e denominatore descrivano la stessa popolazione.

Prezzo di --
La causa dell’incidente Bloom è stata confermata?
In questa analisi non è stata verificata una causa tecnica definitiva.
La risposta pubblica di Bloom descrive un’indagine in corso. Le notizie hanno menzionato un possibile coinvolgimento di terze parti, ma una spiegazione possibile non deve essere presentata come un meccanismo d’attacco accertato. (x.com)
Restano aperte diverse domande distinte.
Una transazione non autorizzata è stata firmata usando una chiave privata esposta? È stata compromessa un’applicazione o un servizio? Un utente ha approvato una transazione dannosa? Utenti diversi sono stati colpiti dallo stesso meccanismo?
Le prove a sostegno di una possibilità non escludono automaticamente le altre. Un trasferimento sospetto è il punto di partenza per indagare sull’autorizzazione, non una spiegazione completa.
Cosa aggiunge la ricerca di HashDit su BloomEVM?
Un’analisi di sicurezza pubblicata da HashDit descrive test sui flussi dei wallet BloomEVM. HashDit ha riferito che le interazioni per la generazione e l’importazione dei wallet comportavano il passaggio di informazioni sulle chiavi private attraverso l’infrastruttura backend. Si tratta dei risultati del ricercatore, non di test riprodotti in modo indipendente per questo articolo.
Questo materiale aggiunge una domanda utile sul significato del controllo di un wallet: un servizio o la sua infrastruttura possono accedere alle informazioni necessarie per autorizzare le transazioni?
Tuttavia, il suo ambito deve restare chiaro. Una ricerca su uno specifico flusso di prodotti EVM non dimostra come siano avvenuti i trasferimenti Solana segnalati attualmente. Inoltre, non prova che ogni versione distribuita o ogni wallet abbia seguito un percorso identico.
La documentazione EVM di Bloom descrive la creazione e l’importazione di wallet, compresa l’ottenimento di una chiave privata e di un indirizzo. Ciò conferma l’importanza di esaminare l’architettura di gestione dei wallet, ma la sola documentazione non può chiarire l’incidente.
La conclusione appropriata è che la gestione delle chiavi merita un esame approfondito. Sarebbe invece ingiustificato concludere che questa ricerca abbia già dimostrato la causa principale dell’incidente attuale.
Perché disconnettere, revocare le autorizzazioni e sostituire le chiavi sono azioni diverse?
Queste azioni riguardano forme di accesso diverse. Considerarle intercambiabili può lasciare irrisolto un rischio importante.
Disconnettere riguarda il collegamento di un’applicazione a un wallet. Revocare le autorizzazioni riguarda l’autorità precedentemente concessa a un’applicazione o a un’altra parte. Sostituire le chiavi compromesse significa passare a un’identità wallet realmente nuova.
Le indicazioni di sicurezza di Phantom distinguono esplicitamente la disconnessione delle applicazioni dalla revoca delle autorizzazioni di spesa. Consigliano inoltre di smettere di usare un wallet se la frase di recupero, la chiave privata o il dispositivo potrebbero essere compromessi.
| Azione | Cosa riguarda | Limite importante |
|---|---|---|
| Disconnettere un’applicazione | Il collegamento dell’applicazione all’interfaccia del wallet | Le autorizzazioni concesse in precedenza potrebbero restare attive |
| Esaminare e revocare le autorizzazioni | Specifiche autorizzazioni persistenti a spostare gli asset supportati | Non può invalidare una chiave privata in possesso di qualcun altro |
| Creare un wallet con nuove chiavi | L’esposizione delle vecchie credenziali di firma | Gli asset e le posizioni rimanenti richiedono comunque una migrazione attenta |
| Modificare la password locale dell’app | L’accesso tramite l’interfaccia locale di quell’applicazione | Non sostituisce le chiavi di firma del wallet sulla blockchain |
Il controllo mentale più semplice è chiedersi: cosa potrebbe ancora fare l’altra parte senza la mia prossima approvazione?
Se il problema riguarda il collegamento di un’applicazione, disconnetterla interrompe quel collegamento. Se esiste un’autorizzazione persistente, va esaminata separatamente. Se una chiave privata è uscita dal perimetro di sicurezza previsto, modificare le impostazioni dell’interfaccia non elimina la copia dell’altra parte.
Si tratta di principi generali di sicurezza dei wallet. Non dimostrano quale scenario abbia causato le segnalazioni relative a Bloom.
Cosa dovrebbero controllare per prima cosa gli utenti Bloom?
Iniziate verificando la vostra esposizione, senza presumere che chiunque abbia visitato un sito web corra lo stesso rischio.
La cronologia di esposizione di un utente che ha solo letto una pagina pubblica è diversa da quella di chi ha importato una chiave privata. Chi ha firmato una transazione deve controllare cosa ha autorizzato.
La sequenza seguente aiuta a organizzare l’indagine.
1. Stabilisci quali wallet sono stati usati
Annota gli indirizzi pubblici che hai usato con il prodotto e le reti coinvolte.
Distingui un wallet creato per il trading automatizzato da un wallet esistente importato nel servizio. Annota anche se hai riutilizzato quel wallet altrove.
Non includere frasi di recupero, chiavi private, password o codici di autenticazione in una richiesta di assistenza. Gli indirizzi pubblici aiutano a identificare le transazioni; le credenziali segrete permettono di esercitare il controllo.
2. Controlla la cronologia delle transazioni, non solo il saldo visualizzato
Una variazione del saldo può dipendere da trasferimenti, operazioni di trading, commissioni o da un problema di visualizzazione dell’applicazione. Esamina i registri delle transazioni pertinenti.
Annota l’identificativo della transazione, l’ora, l’asset, l’importo e la destinazione. Conserva i link originali insieme agli screenshot.
Un registro di un explorer non identifica necessariamente chi controlla nella realtà l’indirizzo di destinazione. Tieni distinta l’affermazione “gli asset sono stati trasferiti a questo indirizzo” da “questa persona ha rubato gli asset”.
3. Esamina i collegamenti e le autorizzazioni persistenti
Usa le indicazioni ufficiali del tuo wallet provider per controllare le applicazioni collegate e le autorizzazioni supportate.
Gli strumenti specifici per rete e i modelli di autorizzazione sono diversi. Non presumere che un’istruzione relativa all’approvazione di un token EVM descriva ogni tipo di autorità di un account Solana.
Phantom fornisce indicazioni separate e specifiche per rete per esaminare le autorizzazioni nella guida al prosciugamento dei wallet. Accedi a questi strumenti tramite documentazione verificata, non tramite messaggi non richiesti.
4. Valuta se è necessario un nuovo wallet
Se le credenziali di firma o il dispositivo stesso potrebbero essere compromessi, il nuovo wallet deve avere chiavi realmente nuove.
Importare la vecchia frase di recupero in un’altra applicazione non crea una nuova identità di sicurezza. Le indicazioni di Phantom sulla migrazione spiegano che per ottenere una nuova frase di recupero occorre creare un nuovo wallet e trasferirvi gli asset.
Prima della migrazione, considera gli asset in staking e le posizioni aperte, oltre ai saldi trasferibili liberamente. Alcuni asset richiedono passaggi aggiuntivi.
5. Evita di ricaricare ripetutamente un wallet da cui i depositi spariscono subito
Se i nuovi depositi spariscono quasi immediatamente, interrompi i depositi di prova.
Phantom indica che questo schema potrebbe essere compatibile con un bot drainer e sconsiglia di cercare di batterlo sul tempo con trasferimenti ripetuti. È un avvertimento generale, non la prova che un bot drainer abbia operato in ogni caso segnalato relativo a Bloom.
Cosa serve per un rimborso autentico da Bloom?
Un impegno al rimborso dovrebbe essere valutato attraverso una procedura di pagamento, non solo in base al testo di un annuncio.
Bloom si è impegnata pubblicamente a effettuare rimborsi. Questa analisi non ha accertato l’esistenza di un registro completo che dimostri che tutti gli utenti interessati abbiano ricevuto un risarcimento.
Per valutare gli aggiornamenti futuri, i lettori dovrebbero cercare una progressione chiara:
| Fase | Prove utili | Cosa resta da chiarire |
|---|---|---|
| Impegno | Dichiarazione attribuibile alla piattaforma | Idoneità, tempistiche e attuazione |
| Esame della richiesta | Conferma di apertura del caso e prove richieste | Se la richiesta viene accettata |
| Risarcimento approvato | Importo e metodo di pagamento documentati | Se il pagamento è avvenuto |
| Pagamento | Transazione o altro registro di liquidazione verificabile | Se il pagamento estingue interamente la richiesta concordata |
| Riconciliazione | Confronto caso per caso con le perdite approvate | Se tutti i casi idonei sono stati completati |
La tabella è un quadro editoriale di verifica, non un’affermazione secondo cui Bloom abbia pubblicato questa procedura esatta.
Un indirizzo di ricezione sostitutivo può essere opportuno quando il vecchio wallet potrebbe non essere sicuro. Tuttavia, anche la procedura usata per registrare il nuovo indirizzo deve essere autenticata.
Una vera conversazione con l’assistenza non dovrebbe richiedere di fornire all’operatore la chiave privata del wallet sostitutivo. È possibile inviare asset a un indirizzo pubblico di ricezione senza possedere le relative credenziali di firma.
Conserva la registrazione dell’indirizzo che hai fornito e del modo in cui lo hai comunicato. Ciò aiuta a distinguere un vero errore di pagamento da un furto d’identità o da una destinazione modificata.
Come dovrebbe essere calcolato l’importo del rimborso?
L’importo di un rimborso deve basarsi su un’unità di conto definita.
Il valore in dollari degli asset sottratti indicato nelle segnalazioni è una valutazione riferita a un momento specifico. Non corrisponde automaticamente all’importo che una piattaforma ha accettato di pagare.
Consideriamo questo esempio ipotetico, non collegato a una richiesta di rimborso Bloom verificata:
Un utente perde 20 unità di un asset valutate 100 $ ciascuna. La perdita al momento dell’incidente segnalata è pari a 2.000 $.
Se in seguito l’asset viene scambiato a 110 $, restituire 20 unità e restituire 2.000 $ producono risultati diversi. Non si può presumere nessuno dei due metodi senza conoscere le condizioni del risarcimento.
Un accordo chiaro dovrebbe specificare se il rimborso si basa sulla quantità dell’asset, su una valutazione in dollari concordata o su un altro metodo. Dovrebbe anche precisare se nel reclamo sono incluse eventuali commissioni.
Per questo gli utenti interessati dovrebbero conservare sia la quantità trasferita sia la data e l’ora. Uno screenshot di un saldo in dollari arrotondato potrebbe non bastare per riconciliare un pagamento in seguito.
La stessa attenzione evita i doppi conteggi. Diversi trasferimenti in uscita potrebbero appartenere a un unico evento di perdita, mentre un trasferimento successivo potrebbe essere un tentativo di recupero o lo spostamento degli asset rimanenti. Ogni registrazione va valutata nel proprio contesto.

“Self-custody” significa automaticamente che un bot di trading non può accedere ai fondi?
No. Un’etichetta relativa alla custodia è meno informativa dell’effettivo sistema di autorizzazione.
Un utente deve capire come viene creato un wallet, dove avviene la firma, se vengono importate credenziali e quali autorizzazioni persistenti riceve il servizio.
Un prodotto di automazione deve disporre di un meccanismo per eseguire le azioni promesse. Le domande importanti riguardano l’ambito, la durata e la sicurezza di tale meccanismo.
Per esempio, un sistema che richiede l’approvazione per ogni transazione offre controlli diversi da uno in grado di eseguire una strategia mentre l’utente è offline. Questa differenza non rende automaticamente fraudolento nessuno dei due sistemi. Cambia ciò che gli utenti devono verificare.
La documentazione utile dovrebbe spiegare a cosa può accedere l’operatore, a cosa non può accedere e come viene dimostrata tale affermazione. Una frase rassicurante in una pagina promozionale non sostituisce una spiegazione tecnica chiara.
Questa è la lezione più ampia che emerge dall’esame della documentazione Bloom insieme alle questioni di sicurezza. Il controllo va valutato in base all’autorità di firma, non al marchio.
Come possono gli utenti evitare falsi messaggi di rimborso e recupero?
Un incidente in evoluzione crea un pubblico che desidera assistenza urgente. Questa urgenza può rendere più difficile valutare con calma i tentativi di impersonificazione.
Considera un messaggio inatteso che promette un recupero garantito come una decisione di sicurezza a sé stante. Non presumere che conoscere il tuo indirizzo pubblico del wallet dimostri la legittimità del mittente.
Le indicazioni di Phantom per l’assistenza dichiarano che il suo team non chiederà frasi di recupero o chiavi private. I suoi materiali sulla sicurezza segnalano inoltre le chat di assistenza false e le richieste fraudolente di verifica come metodi usati per ottenere l’accesso ai wallet.
Per le comunicazioni che dichiarano di provenire da WEEX, usa il Verificatore dei contatti WEEX. Consente di verificare siti web, indirizzi e-mail, numeri di telefono, ID Telegram e account social. Verifica i canali relativi a WEEX; non convalida la procedura di rimborso di Bloom. (Verifica i contatti ed evita le truffe)
Il Centro di fiducia WEEX offre un punto di partenza più ampio per consultare le informazioni sulla sicurezza di WEEX e le risorse di verifica.
Nessuna delle due risorse può annullare una transazione su un wallet esterno né determinare l’idoneità a ricevere un risarcimento da un altro servizio.
Quali elementi dimostrerebbero che l’incidente Bloom è in fase di risoluzione?
Il ripristino dell’interfaccia o la ripresa del trading non sono prove sufficienti della risoluzione.
Un aggiornamento significativo dovrebbe collegare tre risultati: la popolazione interessata è stata identificata, il problema di sicurezza pertinente è stato risolto e le perdite accettate sono state riconciliate con i risarcimenti effettivi.
Una spiegazione tecnica dovrebbe descrivere i prodotti o le versioni interessati e le condizioni in cui è avvenuta l’esposizione. Dovrebbe distinguere i risultati confermati dalle ipotesi ancora da verificare.
Un aggiornamento sui rimborsi dovrebbe spiegare quanto è stato pagato e quali casi sono ancora in esame. Se sono appropriati registri pubblici delle transazioni, questi dovrebbero essere comprensibili senza esporre informazioni personali non necessarie.
Infine, gli utenti devono sapere cosa è cambiato. La disponibilità nuovamente ripristinata di un servizio risponde a una questione operativa. Un cambiamento documentato nella procedura vulnerabile risponde a una questione di sicurezza.
Per chi segue la vicenda, questi sono traguardi più utili di una serie di dichiarazioni sempre più sicure di sé.
Il punto di vista editoriale di WEEX
La questione più importante nelle segnalazioni sul bot crypto Bloom riguarda il rapporto tra comodità e autorità di firma.
Un’interfaccia automatizzata può semplificare il trading e, al tempo stesso, rendere meno visibile il sistema di accesso sottostante. Gli utenti hanno bisogno di una descrizione accurata di tale sistema prima di poterne valutare il rischio.
L’impegno di Bloom a rimborsare dovrebbe essere giudicato in base a prove documentate dell’esecuzione. L’indagine tecnica dovrebbe essere valutata in base a una spiegazione chiara dell’ambito, della causa e delle misure correttive. Il numero di wallet segnalati da fonti esterne dovrebbe continuare a essere attribuito e definito con precisione.
Finché questi elementi non saranno riconciliati, l’approccio responsabile consiste nel proteggere gli asset rimanenti, conservare le prove delle transazioni ed evitare di considerare definitiva una prima accusa o una prima rassicurazione.
FAQ
1. Cosa è successo al bot crypto Bloom?
Gli utenti hanno segnalato trasferimenti non autorizzati dai wallet associati a BloomTrading. Il monitoraggio della blockchain ha descritto deflussi sospetti, mentre la risposta indicizzata di Bloom ha riconosciuto gli utenti interessati e si è impegnata a rimborsarli durante un’indagine. In questa analisi la causa tecnica completa non è stata verificata. (x.com)
2. Nove utenti e 49 wallet sono cifre contraddittorie?
Non necessariamente. Una persona può controllare diversi wallet e le diverse segnalazioni possono applicare criteri di conferma differenti. Prima di poterle confrontare direttamente, le cifre richiedono una metodologia riconciliata.
3. Bloom ha completato tutti i rimborsi?
In questa analisi non è stato accertato in modo indipendente l’esito completo dei rimborsi. L’impegno a pagare va distinto dalle richieste accettate, dai registri dei pagamenti e dalla riconciliazione finale.
4. Disconnettere Bloom basta a proteggere un wallet?
Non se le credenziali di firma sono state compromesse. Disconnettere un’app, rimuovere le autorizzazioni persistenti e trasferire gli asset su chiavi appena generate affrontano rischi diversi. Segui le indicazioni verificate del wallet provider per l’esposizione specifica.
5. Questo incidente dimostra che la rete Solana è stata hackerata?
No. Le segnalazioni di trasferimenti non autorizzati che coinvolgono uno strumento di trading non dimostrano, da sole, un malfunzionamento della blockchain sottostante. Per determinare la causa servono prove sulle modalità di autorizzazione delle transazioni.
Fonti
| Fonte | Materiale esaminato | Data |
|---|---|---|
| Account ufficiale Bloom: risposta indicizzata pubblicamente | Riconoscimento degli utenti interessati e impegno al rimborso; non è stato possibile recuperare il thread completo | Consultato il 26/10/2026 |
| Post di Onchain Lens sull’incidente | Cifre di monitoraggio indicizzate pubblicamente; non ricostruite in modo indipendente in questa sede | Consultato il 26/10/2026 |
| Documentazione del prodotto Bloom e Documentazione dei wallet EVM | Identità del prodotto, automazione e funzioni di gestione dei wallet | Consultato il 26/10/2026 |
| Analisi di sicurezza pubblicata da HashDit | Osservazioni del ricercatore sulla gestione delle chiavi di BloomEVM; separate dalla causa non confermata dell’incidente attuale | Consultato il 26/10/2026 |
| Copertura dell’incidente di Crypto.news | Notizie in evoluzione e contesto della risposta della piattaforma | Pubblicato il 26/10/2026 |
| Phantom: risposta al prosciugamento dei wallet | Indicazioni su collegamenti, autorizzazioni e wallet compromessi | Consultato il 26/10/2026 |
| Phantom: bot drainer e Migrazione a un nuovo wallet | Rischi dei depositi e sostituzione delle credenziali di wallet compromesse | Consultato il 26/10/2026 |
| Verificatore dei contatti WEEX e Centro di fiducia | Risorse ufficiali WEEX per la verifica e la sicurezza | Consultato il 26/10/2026 |
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche
United States Dividend Fund (USDF) è legittimo? Cosa rivelano i controlli del sito e Reddit

XTruth Oil (XTO) è un’azione o una criptovaluta? Come funzionano davvero le sue ricompense legate al petrolio
Il National Oil Dividend Fund (NODF) è garantito dal petrolio? Verifica delle riserve e dei dividendi

Qual è l’indirizzo del wallet del trader crypto Kimchi? Registri pubblici e guida alla verifica
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
xStocks crypto spiegati: cosa sono le azioni tokenizzate, come funzionano e cosa dovrebbero controllare i detentori
Cos’è la criptovaluta Pearl (PRL) e come funziona il suo mining?
Token Flying Tesla Roadster (FTR): cos’è e cosa verificare prima di fare trading sulla memecoin Roadster
Rischi del token Cyberleek: memecoin legate a leak, wallet anonimi e perché la verifica è importante
APR dello staking vs inflazione: quanto è reale il rendimento delle tue criptovalute?
Cos’è Plume (PLUME)? Perché il token resta al 93% dai massimi nonostante il rally delle Layer 2
Miglior wallet crypto per principianti 2025: scegli in base a cosa vuoi fare

Come comprare nuove criptovalute prima della quotazione: 5 percorsi e le relative insidie
Che cos'è lo staking? 4 miti da sfatare prima di mettere in staking le criptovalute
Cos’è Orca (ORCA) nel mondo crypto? Il DEX di Solana, la liquidità di USDY e la confusione sul nome ORCA
Che cos’è la blockchain e come funziona? Spiegazione di un blocco reale
Rally dei prezzi di WIF e POPCAT: può reggere la rotazione delle meme coin su Solana?
Sblocco dei token 2Z il 02/10: cosa significano 1,66mld token DoubleZero
Data della mainnet di Solana Alpenglow: perché il 28 settembre non è stato il giorno del lancio
Miglior wallet crypto decentralizzato per principianti: cosa comporta davvero l’autocustodia
Wallet Phantom vs MetaMask: quali sono le differenze
Come collegare il wallet Phantom a una dApp Solana
Come installare e configurare il wallet Phantom
Che cos'è Phantom Wallet? Guida completa al wallet Solana
Cos’è la tecnologia blockchain? Segui una transazione per capirlo
Come cercare un indirizzo wallet e la cronologia delle transazioni
Contratti perpetui SOL: prezzo mark, prezzo indice e liquidazione
Il token LAPTOP di Hunter Biden è ora attivo su Base: attenzione ai token copia
StonkFun è appena diventato il launchpad più caldo di Solana: STONK sale del 250% per dimostrarlo
Azioni XST: perché questo ticker indica quattro aziende completamente diverse
United States Dividend Fund (USDF) è legittimo? Cosa rivelano i controlli del sito e Reddit
XTruth Oil (XTO) è un’azione o una criptovaluta? Come funzionano davvero le sue ricompense legate al petrolio
Il National Oil Dividend Fund (NODF) è garantito dal petrolio? Verifica delle riserve e dei dividendi
Qual è l’indirizzo del wallet del trader crypto Kimchi? Registri pubblici e guida alla verifica
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
xStocks crypto spiegati: cosa sono le azioni tokenizzate, come funzionano e cosa dovrebbero controllare i detentori
Contenuti
Monete popolari
Ultimi articoli


