
هک Bitget به ارزش $351M: این اتفاق برای محل نگهداری ارز دیجیتال شما چه معنایی دارد

 امتیازدهی ما در گوگل


Bitget، یکی از بزرگترین صرافیهای متمرکز ارز دیجیتال در جهان، روز پنجشنبه، 24/09، هک به ارزش $351.6M را تأیید کرد؛ رخدادی که بزرگترین نقض امنیتی منفردی است که این صنعت تا اینجای سال 2026 ثبت کرده است.
این حادثه نمونهای آموزنده است؛ نه به این دلیل که بیسابقه است، بلکه چون واکنش عمومی خود Bitget به آن، اطلاعات زیادی درباره تصمیمهای معماری امنیتیای آشکار میکند که پس از نفوذ مهاجم واقعاً اهمیت داشتند و تصمیمهایی که اصلاً اهمیتی نداشتند.
دقیقاً چه اتفاقی افتاد؟
سامانههای امنیتی Bitget در 18:31 UTC روز 24/09، انتقالهای غیرمجاز را از بخشی از زیرساخت کیف پول گرم این صرافی شناسایی کردند. گریسی چن، مدیرعامل شرکت، تأیید کرد که مهاجم یک سیستم بکاند را در زیرساخت کیف پول به خطر انداخته، سابقه تراکنشها را جعل کرده و مجوز برداشت غیرمجاز را فعال کرده است؛ بدون آنکه هیچگاه کلیدهای خصوصی واقعی Bitget را به دست آورد. این نکته مشخص و مهمی است: این ماجرا سرقت اطلاعات ورود یا افشای عبارت بازیابی نبود. بلکه نفوذ به زیرساخت بود که به مهاجم امکان داد سیستمهای پیرامون کیف پول را دستکاری کند، نه اینکه مستقیماً حفاظتهای رمزنگاریشده خود کیف پول را بشکند.
پژوهشگران آنچین ابتدا این فعالیت را شناسایی کردند؛ کیف پولی که بهتازگی ایجاد شده بود و با «0xe410» آغاز میشد، $19.67M را بهشکل USDT0 جابهجا کرد و ظرف شش دقیقه آن را با 7,111 ETH مبادله کرد. این کار برای اجرای سریع، حدود %5 بیشتر از نرخ بازار هزینه داشت؛ نشانهای آشکار از اینکه مهاجم برای خارج کردن داراییها اولویت قائل بوده، نه دستیابی به قیمت مناسب. سپس کیف پولهای دیگری که به خطر افتاده بودند، ETH، AVAX، BNB، USDC، USDT و XAUT، توکنی با پشتوانه طلا، را به همان آدرس فرستادند.
چرا کیف پولهای سرد Bitget کاملاً دستنخورده باقی ماندند؟
مهمترین واقعیت در کل این حادثه چیزی است که هدف قرار نگرفت: کیف پولهای سرد Bitget، یعنی محل نگهداری آفلاینِ بخش عمده داراییهای کاربران، در تمام مدت حمله کاملاً امن باقی ماندند. فقط کیف پولهای گرم، یعنی سامانههایی که برای پردازش برداشتها و فعالیتهای معاملاتیِ لحظهای آنلاین نگه داشته میشوند، به خطر افتادند.
همین تفاوت دلیل اصلی این است که زیان $351.6M به رویدادی فاجعهبار و تهدیدکننده وجوه کاربران تبدیل نشد. ذخیرهسازی سرد عمداً از اینترنت جدا نگه داشته میشود تا دقیقاً در برابر نفوذ به زیرساخت یا بکاند، همان نوع حملهای که Bitget بهتازگی تجربه کرد، هیچ مسیری برای دسترسی به داراییها وجود نداشته باشد. مهاجمی که دادههای تراکنش را جعل میکند یا بکاند کیف پول را دستکاری میکند، فقط میتواند به داراییهایی دست بزند که از ابتدا به همان بکاند متصل هستند. داراییهایی که در ذخیرهسازی سرد آفلاین و ایزوله از شبکه قرار دارند، فارغ از میزان پیچیدگی نفوذ به لایه کیف پول گرم، از این مسیر حمله در دسترس نیستند.
چرا صندوق حفاظت بهاندازه کیف پولهای سرد اهمیت داشت؟
تصمیم ساختاری مهم دیگری که Bitget در عمل از مزایای آن بهرهمند شد، صندوق حفاظت از کاربران این صرافی است. چن تأیید کرد که این صندوق در حال حاضر بیش از $464M دارایی دارد و گفت کل زیان $351.6M تحت پوشش آن قرار میگیرد؛ یعنی کاربران آسیبدیده، بدون نیاز Bitget به جبران زیان از طریق جذب اضطراری سرمایه یا، بدتر از آن، واگذار کردن بار آن به کاربران، غرامت کامل دریافت میکنند. این صندوق ابتدا در سال 2023 با $300M ایجاد شد و از آن زمان رشد کرده است؛ نکتهای که بهخودیخود ارزش توجه دارد: صندوق حفاظت، اعلامی یکباره نیست، بلکه تعهدی مداوم است که برای حفظ اهمیت خود در سالهای بعد باید همپای داراییهای تحت مدیریت واقعی صرافی رشد کند.
تفاوت میان صرافیای که پیش از وقوع حادثه چنین صندوقی دارد و صرافیای که پس از آن دستپاچه میشود تا راهی برای جبران زیان پیدا کند، تفاوت میان رویدادی مهارشدنی و قابلمدیریت و بحرانی واقعی برای توانگری مالی است. زیان $1.4B دلاری Bybit در 02/2025، که همچنان بزرگترین سرقت ارز دیجیتال ثبتشده است، تضاد آشکارتری را نشان میدهد: آن صرافی دوام آورد، اما ابعاد آن رخنه منفرد، که بیش از سه برابر حمله اخیر به Bitget بود، نشان میدهد وقتی حمله به ذخایر واقعی صرافی نفوذ میکند، نه اینکه فقط به لایه کیف پول گرم محدود بماند، چه اتفاقی میافتد.
قیمت --
چرا نسبت دادن حمله به کره شمالی اهمیت دارد، حتی اگر هرگز تأیید نشود؟
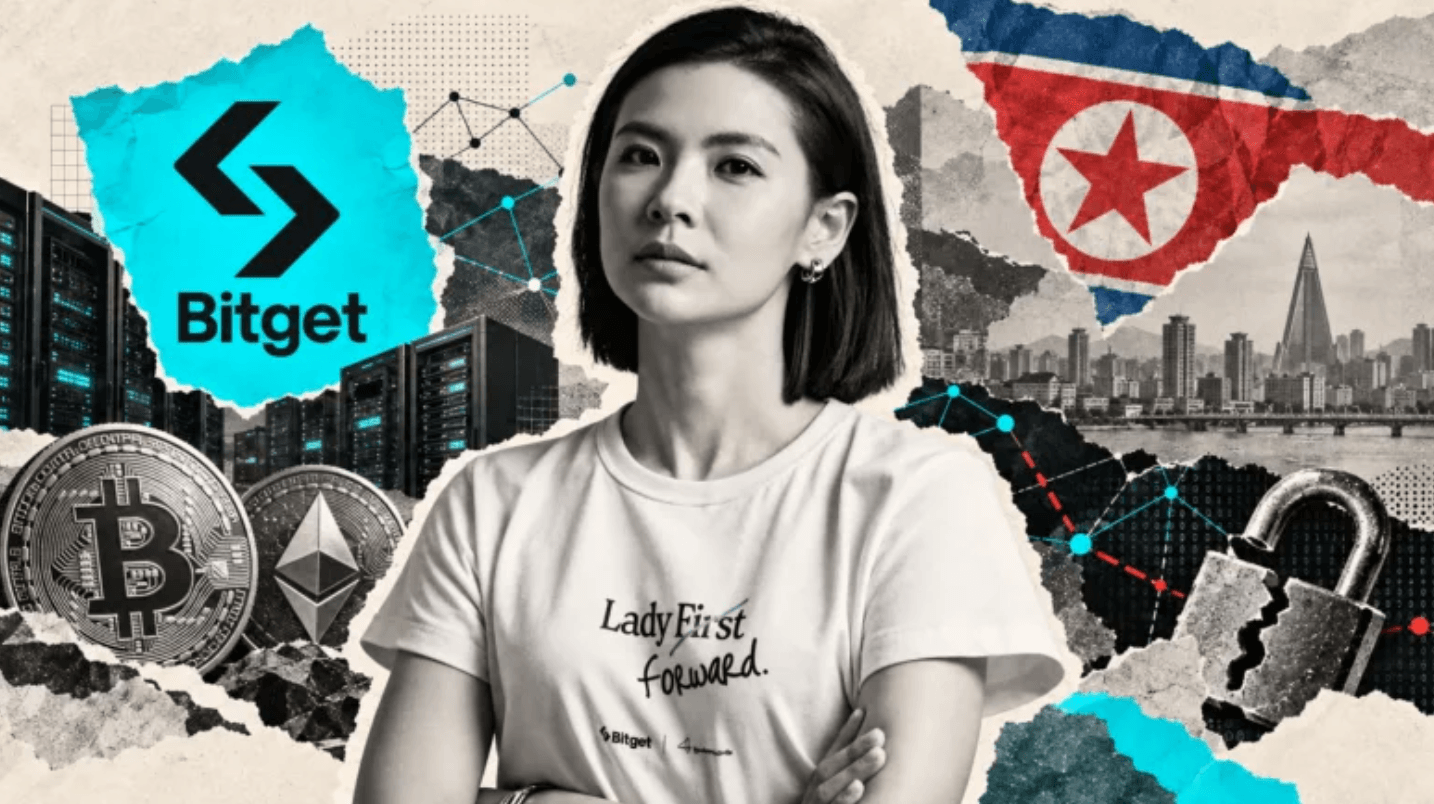
گمان گریسی چن، مدیرعامل Bitget، مبنی بر اینکه هکرهای مرتبط با دولت کره شمالی پشت این حمله بودهاند و بر اساس سرنخهای نشانی IP مطرح شده، هنوز رسماً تأیید نشده است. بااینحال، صرفنظر از اینکه این انتساب مشخص در نهایت اثبات شود یا نه، باید آن را بهعنوان نشانهای جدی گرفت. گروههای مرتبط با دولت مانند هکرهای فرصتطلبی عمل نمیکنند که صرفاً به دنبال هر آسیبپذیریِ در دسترس باشند؛ آنها عملیاتهایی پیوسته و مجهز به منابع فراوان انجام میدهند که مشخصاً زیرساخت ارز دیجیتال را هدف میگیرند. بهویژه عاملان مرتبط با کره شمالی بارها با برخی از بزرگترین رخنههای صرافی در تاریخ این صنعت مرتبط دانسته شدهاند.
این تفاوت هنگام ارزیابی امنیت هر صرافی اهمیت دارد. آسیبپذیریای که یک گروه تحت حمایت دولت دیر یا زود میتواند پیدا کند، با تهدیدی که یک چکلیست امنیتی استاندارد بهطور قابلاعتماد دفع میکند، یکسان نیست. صرافیهایی که واقعاً میتوان نگهداری داراییهای قابلتوجه را به آنها سپرد، فقط آنهایی نیستند که از یک ممیزی معمول سربلند بیرون میآیند؛ بلکه صرافیهایی هستند که با این فرض ساخته شدهاند که مهاجمی صبور و مجهز به منابع فراوان، سرانجام حمله خواهد کرد و ساختارشان طوری طراحی شده که حتی نفوذ موفق به زیرساخت نیز نتواند به بخش عمده داراییهای کاربران دسترسی پیدا کند.
چرا این مجموعه حوادث باید نحوه ارزیابی هر صرافی را تغییر دهد؟
هک Bitget یک دادهنقطهای جداافتاده نیست؛ بلکه بزرگترین رخداد امسال در الگویی است که پیشتر شامل سوءاستفاده از Liquid Network به ارزش $320M و هک KeloDAO به ارزش $292M بوده و با رکورد تعداد کل حوادث امنیتی در سطح صنعت همراه شده است. این رویدادها در کنار هم نشان میدهند که ریسک امنیت صرافیهای ارز دیجیتال به سمت خطرات زیرساخت بکاند تغییر کرده است؛ دقیقاً همان دستهای که پژوهشگران CertiK به آن اشاره کردهاند، نه باگهای قرارداد هوشمند که ممیزی کد از پیش شناسایی میکند.
این تغییر باید آنچه را که کاربران پیش از واریز دارایی بررسی میکنند، عوض کند. نشان تأیید ممیزی قرارداد هوشمند اطلاعات چندانی درباره این نمیدهد که آیا زیرساخت داخلی کیف پول صرافی، یعنی همان لایهای که مهاجم Bitget به آن نفوذ کرد، واقعاً تابآور است یا نه. مهمتر این است که آیا رویههای ذخیرهسازی سرد و اندازه صندوق حفاظت یک صرافی افشا شده و مستقلاً قابلراستیآزمایی هستند یا اینکه فقط ادعا میشوند.
این اتفاق برای انتخاب محل نگهداری ارز دیجیتال شما چه معنایی دارد؟
هیچیک از اینها در اصل فقط به Bitget مربوط نمیشود. موضوع این است که این حادثه چه چیزی را درباره معماری امنیتی صرافیها بهطور کلی و در آزمونی واقعی با پول واقعی آشکار میکند. دو عامل تعیین کردند که ماجرا چگونه پیش برود و همان دو مورد را باید پیش از واریز دارایی قابلتوجه به هر صرافی بررسی کرد: چه مقدار از کل دارایی کاربران واقعاً در ذخیرهسازی سرد نگهداری میشود و چه مقدار در کیف پولهای گرم؛ و آیا صندوق حفاظت وجود دارد، در مقایسه با مقیاس واقعی صرافی آنقدر بزرگ هست که در یک حادثه واقعی اثرگذار باشد، و بهصورت عمومی قابلبررسی است یا صرفاً ادعایی درباره آن مطرح شده است.
نتیجه عملی حادثه Bitget این نیست که صرافیهای متمرکز ذاتاً ناامن هستند. بلکه انتخابهای معماری مشخصی که یک صرافی پیش از بروز هر مشکلی انجام میدهد، تعیین میکنند که آیا رخنه $351M به حادثهای مهارشده و کاملاً تحت پوشش تبدیل میشود یا بحرانی واقعی. هر کسی که در حال حاضر داراییهای ارز دیجیتال قابلتوجهی را در یک صرافی نگه میدارد، دلیل مشخص و بهروزی دارد تا این موارد را در پلتفرم خود بررسی کند، نه اینکه فرض بگیرد از قبل تحت پوشش قرار دارد.
با پشتوانهای قابلراستیآزمایی در WEEX معامله کنید
برای کسانی که پس از چنین رویدادی در حال ارزیابی دوباره محل نگهداری داراییهای ارز دیجیتال خود هستند، WEEX از معاملات با صندوق حفاظت 1,000 BTC پشتیبانی میکند که مبلغ آن بهصورت عمومی اعلام شده است؛ رقمی مشخص و قابلبررسی، نه وعدهای که نتوان راستیآزمایی کرد. برخلاف ادعایی که در یک پست وبلاگی پنهان شده یا یک اعلام بازاریابیِ یکباره است، اطلاعات این صندوق مستقیماً در weex.com/protectfund منتشر شده است و به کاربران صفحهای مشخص میدهد تا خودشان رقم فعلی را بررسی کنند، نه اینکه صرفاً به اعتماد تکیه کنند.
چنین افشای مستقلی که قابلبررسی باشد، مشخصاً برای این انجام میشود که پیش از وقوع حادثه پشتوانهای ملموس در اختیار کاربران قرار دهد، نه اینکه پس از حادثه سرهمبندی شود.
جمعبندی
هک $351.6M دلاری Bitget به بزرگترین رخنه یک صرافی ارز دیجیتال در سال 2026 تبدیل شد، زیرا زیرساخت را هدف گرفت، نه کلیدهای رمزنگاریشده را؛ روشی که پژوهشگران امنیتی پیشتر آن را تهدید غالب امسال دانسته بودند. نتیجه، یعنی مهار زیانها، دستنخورده ماندن کیف پولهای سرد و پوشش کامل از طریق صندوق حفاظت موجود، تقریباً بهطور کامل حاصل تصمیمهایی بود که Bitget پیش از حمله گرفته بود. رویههای ذخیرهسازی سرد و اندازه صندوق حفاظت ادعاهای بازاریابی نیستند؛ این موارد هستند که در عمل تعیین میکنند یک حادثه امنیتی واقعی برای کسانی که داراییشان در پلتفرم قرار دارد، چگونه پیش برود.
سؤالات متداول
1. Bitget در این هک چه مقدار از دست داد؟
Bitget زیانی حدود $351.6M را تأیید کرد؛ این بزرگترین هک منفرد یک صرافی ارز دیجیتال است که تا اینجای سال 2026 ثبت شده است.
2. آیا کیف پولهای سرد Bitget تحت تأثیر قرار گرفتند؟
خیر. گریسی چن، مدیرعامل شرکت، تأیید کرد که رخنه کاملاً به بخشی از زیرساخت کیف پول گرم Bitget محدود ماند و وجوه موجود در کیف پولهای سرد در تمام مدت حادثه کاملاً امن بودند.
3. مهاجم دقیقاً چطور داراییها را سرقت کرد؟
مهاجم یک سیستم بکاند را در زیرساخت کیف پول Bitget به خطر انداخت و با جعل سابقه تراکنشها، برداشتهای غیرمجاز را فعال کرد؛ بدون آنکه مستقیماً کلیدهای خصوصی Bitget را به دست آورد.
4. آیا به کاربران آسیبدیده غرامت پرداخت میشود؟
بله. Bitget اعلام کرد که کل زیان تحت پوشش صندوق حفاظت از کاربران این شرکت قرار میگیرد؛ صندوقی که در حال حاضر بیش از $464M دارایی دارد. همچنین تأیید کرد که تمام وجوه کاربران آسیبدیده را جبران میکند.
5. آیا معامله و واریز در Bitget همچنان امکانپذیر است؟
طبق اطلاعیه رسمی Bitget درباره این حادثه، پس از رخنه امکان واریز و معامله همچنان برقرار بود، اما برداشتها تا پایان بررسی امنیتی بهطور موقت متوقف شدند.
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

زنجیره رابینهود در درآمدها از اتریوم پیشی گرفت: ۵۱ در برابر ۴۱ میلیون در سهماهه سوم

بنیانگذار بایننس، CZ، به کاربران ارزهای دیجیتال درباره نقصهای امنیتی بحرانی PHP هشدار میدهد
چرا بیشتر میمکوینها در یک روز میمیرند: راهحل لانچپد هوش مصنوعی MemeToro

OpenStocks در BNB Chain راهاندازی شد و محصولات اقتصادی توکنیزه را معرفی کرد

سولانا با ۱.۵ میلیون مالک سهام توکنشده از زنجیره رابینهود پیشی گرفت

گروه هکری مرتبط با کره شمالی به سرقت ۲.۸۴ میلیون دلاری در زنجیره BNB مظنون است
BNB Standard در تاریخ 26 اکتبر زنگ افتتاح بازار Nasdaq را به صدا در میآورد تحت مدیریت جدید CEO

گفتگو با معاون ارشد رابینهود، یوهان: عدم رقابت در زنجیره عمومی، از DeFi تا AI Agent برای برنامهریزی نسل بعدی مالی

سی زی: حق یک روز با پیتر شیف درباره بیتکوین خواهد بود… اما یک نکته!

BitTorrent 21.62 تریلیون توکن BTT به ارزش 7.6 میلیون دلار را سوزاند و وایتپیپر هوش مصنوعی را معرفی کرد

BNB Chain قدرت دارایی را در ۴ نقش تقسیم میکند در حالی که مدیران کلید را در دست دارند
چه چیزی باعث میشود هزینهکردن برای عوامل هوش مصنوعی دشوار باشد؟

BNB Chain انجمن جامعه NewL1 را راهاندازی میکند، پیشبینی میشود در پایان سال 2026 راهاندازی شود
کاهش بیش از ۴۰۰ میلیون دلار در ارزش بازار USD1 طی دو هفته

BitTorrent با تغییر برند استراتژیک و اولین سوزاندن BTT، زیرساخت نسل بعدی Web3 را معرفی میکند

CZ نسبت به پیشنهاد گوشی BNB موضع احتیاطی دارد

حمله به پل چند زنجیرهای Cysic، هکرها 10 میلیون CYS ضرب کردند

سرمایهگذاری AURUMX Capital در VerityAI برای گسترش زیرساخت اطلاعات قابل اعتماد چند زنجیرهای

UNCX خسارت حمله بین زنجیرهای Smart Token Vesting V2 را حدود 80.76 هزار دلار اعلام کرد

XRP موفق به تکرار موفقیت بیتکوین و اتریوم برای دارندگان بلندمدت نشد: چرا توکن از بازار عقب مانده است

گزارش ماهانه امنیت Web3 در سپتامبر: ۴۸ حادثه امنیتی عمده، خسارتهای سرقت بیش از ۷.۶ میلیارد دلار

DWF: ارزش بازار سهام توکنی به ۳.۸ میلیارد دلار رسید و در سال جاری ۴۸۳٪ رشد کرد

رویداد سولانا در چین لغو شد، CZ از برگزارکنندگان سوال میکند

گزارش سهماهه سوم Zcash: راهاندازی Zakura و بازگشت سهم عرضه استخرهای خصوصی به ۲۹٪

اتریوم، سولانا و زنجیره BNB: سه بلاکچین محبوب برای توکنسازی به گفته گریاسکیل

CZ، افتتاح دفتر سولانا در چین را تبریک گفت و به BNB Chain اشاره کرد

تحلیلگران پیشبینیهای بازار را خوشبینانه میدانند، مشابه اواخر ۲۰۲۲ = CryptoQuant
پیشرفت حادثه امنیتی UNCX Lockers، اقدامات محدودکننده برای 10 توکن اتخاذ شده است

رمزهای میم هوش مصنوعی و رمزهای میم کلاسیک: MemeToro چگونه از DOGE و PEPE متمایز میشود؟

TVL Ondo Finance به ۴ میلیارد دلار رسید
زنجیره رابینهود در درآمدها از اتریوم پیشی گرفت: ۵۱ در برابر ۴۱ میلیون در سهماهه سوم
بنیانگذار بایننس، CZ، به کاربران ارزهای دیجیتال درباره نقصهای امنیتی بحرانی PHP هشدار میدهد
چرا بیشتر میمکوینها در یک روز میمیرند: راهحل لانچپد هوش مصنوعی MemeToro
OpenStocks در BNB Chain راهاندازی شد و محصولات اقتصادی توکنیزه را معرفی کرد
سولانا با ۱.۵ میلیون مالک سهام توکنشده از زنجیره رابینهود پیشی گرفت
گروه هکری مرتبط با کره شمالی به سرقت ۲.۸۴ میلیون دلاری در زنجیره BNB مظنون است
محتوا
جدیدترین مقالات





آخرین لیست سکه ها در WEEX


