
AI 讓找漏洞成本驟降,加密行業分成兩派應對

 設為Google首選來源


加密正分裂為敏捷修補與極簡不可變兩條安全路徑。
撰文:@Bankless
編譯:AididiaoJP,Foresight News
AI 找漏洞的能力,已經強到讓加密行業不得不重新組織安全策略。
先看比特幣網絡。10 月 22 日 Bitcoin Core 合併了一項安全策略變更,專門針對「給 LLM(大語言模型)一個簡單提示就能發現」的漏洞。過去,這類問題可能要被保密最長一年;現在,修復和發布要盡快推進。變更作者 Antoine Poinsot 說得很直白:LLM 正在「大幅降低發現某些類型問題的門檻」。
這不是孤例。借助 AI 模型發現的兩個 PHP 關鍵漏洞,讓約 130 萬台暴露在互聯網上的主機處於風險之中。Initia 則暫停了整個網絡:攻擊者利用聯合創始人 Zon 所說的「Day 0 bug」鑄幣,並跨鏈轉出約 270 萬美元。眼下還不能確認這次攻擊用了 AI,但說它在某種程度上參與其中,大概不算冒進。
數據也在往同一個方向走。DefiLlama 的黑客事件數據庫顯示,2026 年迄今已有 112 起金額超過 100 萬美元的攻擊;2025 年全年是 70 起。Anthropic 的智能合約研究則發現,2025 年前沿模型在模擬環境中的「漏洞利用收入」,大約每 1.3 個月翻一番。
攻擊者手裡有了不知疲倦、還在不斷進化的漏洞獵人,怎麼辦?加密行業正在收斂出兩種很不一樣的答案。
敏捷派:隨時能改,隨時能停
第一種答案,是保持靈活:能快速打補丁,也能快速踩剎車。
Starknet 是眼下最清楚的例子。周四,其社區投票決定研究轉型為獨立的後量子 L1。原因之一,是希望按自己的節奏升級密碼學。StarkWare 的說法是:「我們不能依賴以太坊跑得足夠快,來保證我們的安全。」CEO Eli Ben-Sasson 現在把量子計算到來時間估為「兩年」,並認為 AI 在加速這條時間線。
以太坊研究人員也在警惕。本月早些時候,Justin Drake 敦促行業為「地堡模式」做準備,也就是把資金轉移到全新、更安全的地址。背景是一波 AI 驅動的數學突破。
但敏捷有代價。每一個管理員密鑰、每一條升級路徑,既是攻擊面,也是依賴點。改規則本身還可能製造新 bug。所以以太坊本週把 Glamsterdam 從 Hoodi 測試網撤下,因為研究顯示其 Gas 變更可能改變已部署合約的行為。
極簡派:把攻擊面縮到最小
第二種答案,是縮小目標。
以太坊開發者 Ross(z0r0z)周四的表述很直接:把關鍵數字基礎設施代碼搬到公鏈上,讓所有人能驗證到底發生了什麼;再走向無伺服器;甚至把應用也寫進區塊鏈代碼,讓它們每次運行都一樣。這套想法突然看起來不那麼奇怪。
這當然有點野心。但它本質上就是 Ross 的「撒手測試」:如果建造者明天消失,系統還能不能安全運行?代碼越小、越確定、越容易驗證,能被攻破的地方就越少,需要信任的對象也越少。Ross 在回覆裡補了一句:「開發者應該把精力花在更簡單的代碼上。」
同樣的直覺也出現在以太坊密碼學上。Vitalik 說,以太坊路線圖已經轉向「僅哈希」,部分原因是哈希被設計成沒有可供 AI 加速數學利用的結構。
反面同樣明顯。公開、不可變的代碼,AI 攻擊者也能讀;一旦上線,還沒法打補丁。所以極簡主義最好用在代碼小到可以窮盡檢查的時候。
AI 證明,讓「不可修補」沒那麼可怕
這就輪到形式化驗證了。所謂形式化驗證,是用數學證明代碼不會違反某些規則。
歷史上,形式化驗證貴得嚇人。seL4 操作系統內核構建只用了兩人年,驗證卻用了 20 人年。但 Anthropic 和 Theorem 周四發布的新研究顯示,這條路正在變便宜:用 Claude 驗證 123 個開源庫中的 239 個入口點,在特定假設下,無論輸入是什麼、最大到 64MB,這些入口點都不會崩潰。整個過程只花了幾週。
代價也有。證明規模會隨代碼膨脹。上述工作中,一個典型證明約 60 萬行,對應程序約 1.8 萬條機器指令,可能消耗數億 AI token。而且證明只覆蓋你指定的屬性,不等於排除所有 bug。
但要注意,誰最受益:小、單一用途的代碼。這正是極簡派想上鏈的那類代碼。如果 AI 繼續壓低證明成本,「不可打補丁」就沒那麼要緊了,因為代碼本來越來越不需要打補丁。
當然,L1 和 rollup 這類系統體量大、還在不斷演進,仍然離不開敏捷。只是在 AI 的新範式下,「撒手測試」越來越像安全策略的核心標尺,而不只是去中心化的理想。這些趨勢值得持續關注。
-- 價格
本內容僅供參考,不構成任何金融、投資、法律或稅務建議。文中提及的任何活動、獎勵、線上活動或相關資訊,不應被視為對購買、出售或交易任何加密資產的推薦、招攬或邀請。加密資產具有高波動性,存在價值損失風險。WEEX服務、產品及相關活動的可用性可能因地區而異。用戶在參與前有責任確保符合當地適用法律法規。
猜你喜歡

Initia 駭客攻擊使 USDC 橋接儲備降至 63 美元,提款失敗

Initia黑客攻擊,270萬美元被盜

Alpha Hunter:5 個值得關注的新興專案與代幣解析

加密貨幣:RWA 的代幣化讓美國保守派感到擔憂

Pump.fun「優化成癮」:法庭上引用的內部消息真相

Anthony Pompliano:國家永遠不會停止印鈔!比特幣、黃金、土地將受惠20年

穩定幣被凍結:您的私鑰不夠用

加密貨幣尋求融入金融

介紹最佳的瑞波網絡迷因幣;分析五個熱門的XRPL代幣

比特幣面臨美國通脹數據隱藏問題的聯準會考驗

加密市場失去高度,耐心成為習慣 – Steady Lads

歐洲穩定幣支付,CASP、PI 和 EMI 到底怎麼搭?

22家千億巨頭為何拒絕被“代幣化”?

Rails,連接傳統金融與去中心化金融

全天候交易是剛需嗎?拆解 RWA 永續合約真實交易節奏

日本 GMO 網路攻擊:交易帳戶遭破壞,GMO Coin 表示未受影響

唱衰新雲廠商,馬斯克的頂級陽謀
Google 10/28財報:聯準會決策會帶動 GOOGL 股價嗎?

什麼是加密貨幣市場去槓桿事件?強制平倉與 ADL 的差異
了解加密貨幣市場去槓桿事件:強制平倉與 ADL、容易造成誤解的未平倉量下滑、對沖風險,以及交易前應進行的檢查。

未來一週:加密市場的四個重要時刻
預測市場真的能帶來效用嗎? – 泰格研究

誰在持有代幣化股票?散戶數量龐大,資產卻高度集中
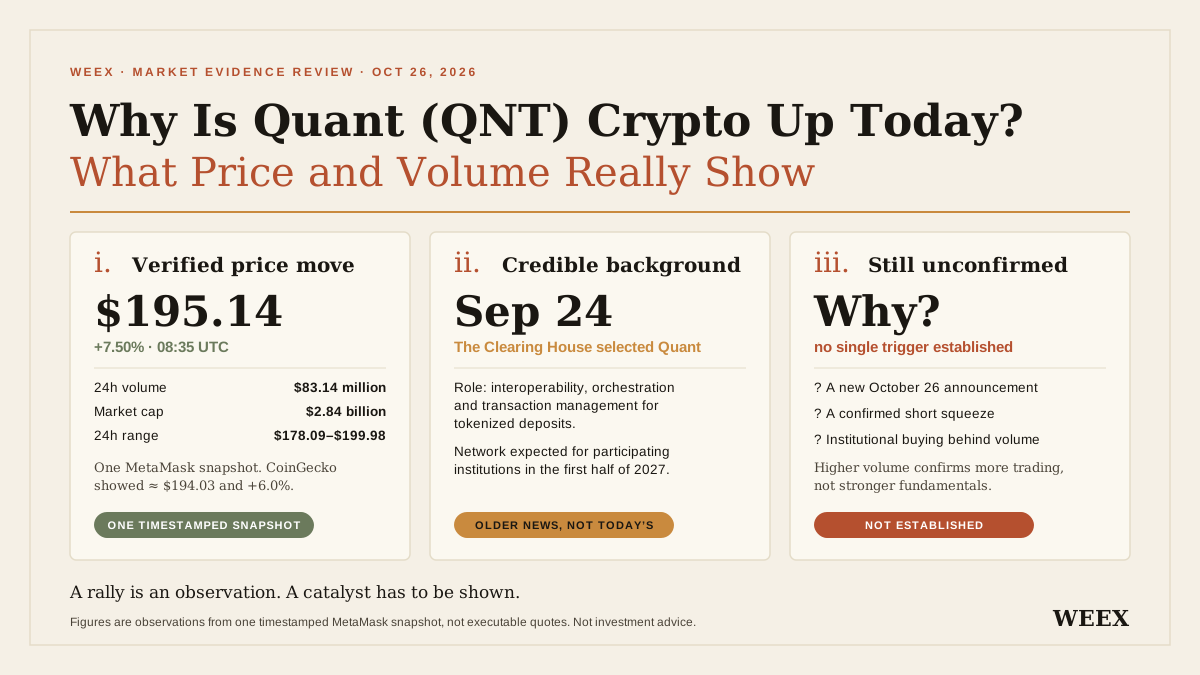
Quant(QNT)加密貨幣今日為何上漲?價格與成交量真正揭示了什麼
Quant(QNT)今日為何上漲?本文檢視價格與成交量證據、銀行合作時間表、token 需求假設,以及交易前應留意的風險。

加密貨幣中的 Trenching 是什麼?交易黑話、token 風險與退出成本
加密貨幣中的 Trenching 是什麼?了解這種交易黑話、token 檢查方式、流動性風險,以及為何 token 即使上漲,扣除交易成本後仍可能虧損。





