
Ataques a iPhones visando criptomoedas, mais de 1500 sites falsos relacionados

 Avaliar no Google


Pontos principais do artigo
- Mais de 1.500 sites de phishing relacionados confirmados
- iOS 26.3 já corrigido, iOS 18 atualizado para 18.7.7
Mais de 1.500 sites falsos relacionados ao DarkSword
A empresa de segurança em blockchain SlowMist revelou no dia 24 que confirmou mais de 1.500 sites de phishing relacionados à ferramenta de ataque "DarkSword", que explora vulnerabilidades no iOS. A análise do sistema de monitoramento de ameaças da empresa, "MistEye", indica que os sites se disfarçam como lojas de e-commerce, grandes exchanges, carteiras de criptomoedas e serviços de jogos para atrair usuários. A empresa pediu aos usuários de iPhone e iPad que atualizassem rapidamente seus sistemas iOS.
O DarkSword combina seis vulnerabilidades (defeitos de software) existentes no iOS para contornar o mecanismo de isolamento de aplicativos (sandbox) e roubar informações dentro do dispositivo. Os alvos incluem credenciais do Keychain (função de armazenamento de senhas), chaves secretas de carteiras armazenadas no dispositivo e dados de notas. O ataque começa simplesmente ao abrir uma página manipulada no Safari. O grupo de inteligência de ameaças do Google (GTIG), juntamente com as empresas de segurança iVerify e Lookout, publicaram informações sobre isso em março, e o código subsequente vazou na internet.
10 invasões bem-sucedidas em servidores de ataque
A SlowMist também publicou um relatório no dia 19 de outubro analisando servidores de ataque em funcionamento. O painel de controle registrou 20.187 visualizações de páginas e 1.187 tentativas de invasão em 30 dias, das quais 9 das 10 invasões bem-sucedidas avançaram até a extração de dados. Os ataques são bem-sucedidos em iOS 18.6 a 18.7.2 e iOS 26.0 a 26.1.
Outras empresas de segurança também relataram novas táticas. A iVerify anunciou em 8 de outubro uma variante chamada "P7 DarkSword" encontrada no iPhone de um funcionário de uma instituição financeira. A empresa americana Censys investigou servidores de ataque e confirmou a capacidade de localizar frases-semente (sequências de palavras para restaurar carteiras) armazenadas em fotos e notas. Segundo a Malwarebytes, em setembro, também foram encontrados sites falsos disfarçados de pré-venda do novo iPhone.
Atenção às atualizações do iOS e ao armazenamento de notas
A Apple corrigiu todas as vulnerabilidades exploradas pelo DarkSword até o iOS 26.3. Para dispositivos que continuam a usar o iOS 18, a distribuição do iOS 18.7.7 foi ampliada em 1º de abril. As atualizações podem ser feitas em "Geral" no aplicativo de configurações, sob "Atualização de Software". A SlowMist pediu que os usuários não armazenassem credenciais de carteiras ou frases-semente em notas e alertou sobre aplicativos suspeitos. Se os usuários se lembram de ter aberto páginas suspeitas em dispositivos não atualizados, eles são aconselhados a criar novas carteiras em dispositivos que não abriram essas páginas e transferir seus ativos.
Preço --
Este conteúdo é disponibilizado apenas para fins informativos gerais e não constitui aconselhamento financeiro, de investimento, jurídico ou fiscal. Quaisquer eventos, recompensas, promoções online ou informações relacionadas aqui mencionados não devem ser interpretados como uma recomendação, solicitação ou convite para comprar, vender, negociar ou realizar quaisquer outras operações com criptoativos. Os criptoativos são altamente voláteis e podem resultar em perdas. A disponibilidade dos serviços, produtos e eventos relacionados da WEEX pode variar consoante a região. O utilizador é responsável por garantir que a sua participação está em conformidade com a legislação e os regulamentos locais aplicáveis.
Também poderá gostar de

Chainlink lança solução CustodySync para ativos custodiados no mercado DeFi

Cripto: Mais de 10 000 reclamações contra as restrições dos bancos britânicos

Agentes de IA estão a lançar memecoins. O agente da MemeToro responde a código aberto

Cripto: A tokenização dos RWA preocupa os conservadores americanos

Pump.fun « otimizado para a adição »: o que dizem realmente as mensagens internas citadas no tribunal

Stablecoin bloqueado: A sua chave privada não é suficiente

dYdX inicia votação em cadeia para fechar os mercados ENA, ONDO e WLFI

Venda de ativos da mina no Texas de devedor associado à Poolin aprovada, preço da transação pode chegar a 180 milhões de dólares

Relação Bitcoin-Nasdaq Torna-se Altista Após 235 Sessões

As criptomoedas buscam se integrar às finanças
Introdução às melhores memecoins da rede Ripple; análise de 5 tokens populares do XRPL

O próximo teste do Fed para o Bitcoin vem com um problema oculto nos dados de inflação da América

O Ecossistema de Sun Wukong realizará uma mesa-redonda sobre a atualização da marca JUST e o mecanismo de recompra e queima de múltiplos tokens no dia 27 de outubro

Pagamentos com stablecoins na Europa: como se organizam CASP, PI e EMI?

Bloomberg: O desempenho relativo do ouro e da prata em relação aos títulos do Tesouro dos EUA pode ter atingido o pico

Agente de IA recomenda produtos mais caros, estudo mostra que histórico de fraude de preços não apoia a alegação de redução de preços

Rails, ligando finanças tradicionais e finanças descentralizadas

Ainda há 40,41 milhões de dólares para serem retirados na ponte Blast

Morph e Keytom colaboram para expandir pagamentos transfronteiriços com stablecoins

Ciberataque à GMO no Japão: contas de trading devastadas, GMO Coin diz estar poupada

Aviva Investors lança quotas tokenizadas do fundo de liquidez em libras esterlinas na XRP Ledger

A profecia negativa dos novos fornecedores de nuvem: a estratégia de Elon Musk

Gotchi Labs lança white paper sobre ecossistema de IA para consumidores
Quem está a deter ações tokenizadas? O número de investidores de retalho é elevado, mas os ativos estão altamente concentrados
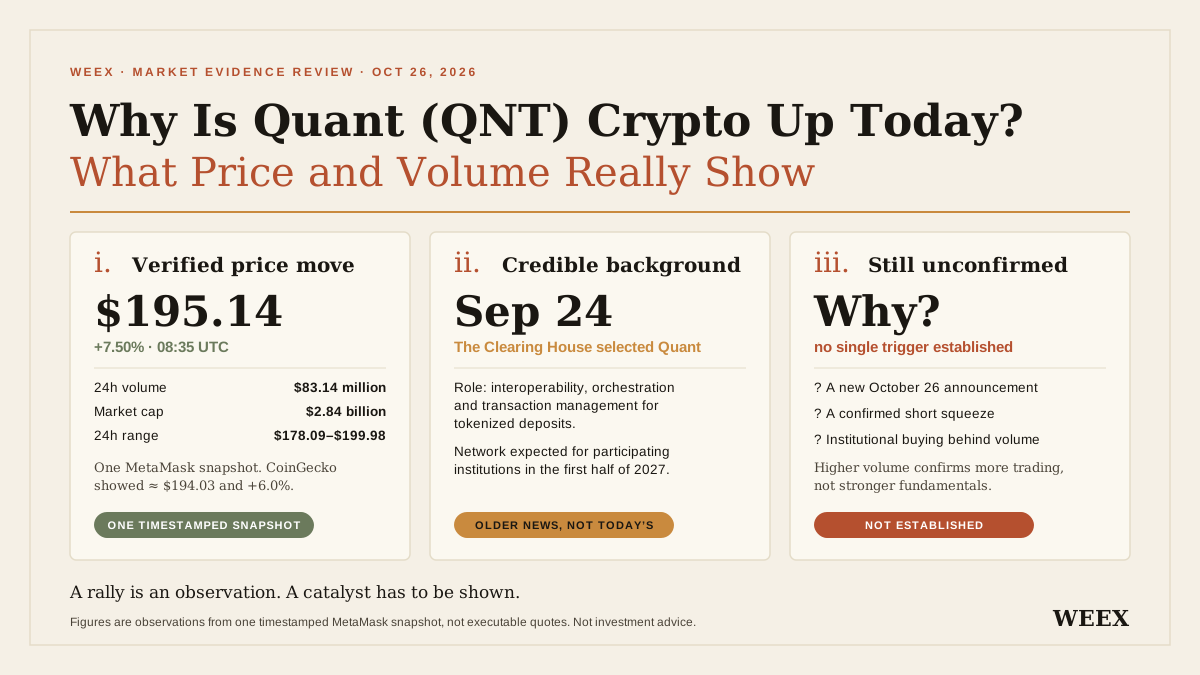
Porque está a criptomoeda Quant (QNT) em alta hoje? O que revelam realmente o preço e o volume
Porque está a Quant (QNT) em alta hoje? Analise os dados de preço e volume, a cronologia da parceria bancária, as premissas sobre a procura do token e os riscos antes de negociar.
Reeleição de Lula provoca pânico no mercado, bolsa brasileira enfrenta risco de circuit breaker
Entidade Alpaca no Médio Oriente recebe aprovação preliminar da FSRA de Abu Dhabi

Ataque de Governança do X100: O que o roubo revela sobre a indústria?
Uma baleia do ICO move 5 000 ETH para plataformas centralizadas

Nova regulamentação da Coreia do Sul exige envio de informações sobre transferências de criptomoedas a partir de 3 de dezembro
Chainlink lança solução CustodySync para ativos custodiados no mercado DeFi
Cripto: Mais de 10 000 reclamações contra as restrições dos bancos britânicos
Agentes de IA estão a lançar memecoins. O agente da MemeToro responde a código aberto
Cripto: A tokenização dos RWA preocupa os conservadores americanos
Pump.fun « otimizado para a adição »: o que dizem realmente as mensagens internas citadas no tribunal
Stablecoin bloqueado: A sua chave privada não é suficiente


