
Slow Mist Bitget hadisəsi üzrə araşdırma hesabatını açıqladı, ilk zərərli fəaliyyət 31 avqusta qədər izlənilir

 Google-da bizi seçin
30 sentyabrda Slow Mist-in təsisçisi Yu Xian sosial mediada Bitget hadisəsi üzrə araşdırma hesabatını yayımladı.
Hesabatda bildirilir ki, hücumçuların iki üçüncü tərəf təhlükəsizlik məhsulunu və cüzdan xidmətinin əsas serverini müvafiq olaraq ələ keçirdiyi şübhə altındadır və yüksək dərəcədə özəlləşdirilmiş pul çıxarma alətləri vasitəsilə zəncir üstü aktivlərin köçürülməsini həyata keçiriblər. Araşdırmanın 29 sentyabrda hələ də davam etdiyi, hücumçuların bir neçə sistem arasında konkret infiltrasiya necə həyata keçirdiyinin hələ də dəqiqləşdirilmədiyi qeyd edilir.
Araşdırma göstərir ki, ən erkən zərərli fəaliyyət 31 avqusta qədər izlənilir. O vaxt, üçüncü tərəf təhlükəsizlik məhsulu A-nın bir düyün serverində sıfır gün zəifliyi var idi, hücumçular xidmət prosesində gizli skriptlər işlədərək verilənlər bazası parolunu, mühit dəyişənlərini oxumağa və verilənlər bazasına qoşulmağa çalışıblar. 23 və 25 sentyabrda, digər iki düyündə də oxşar gizli skript fəaliyyətləri baş verib ki, bu da müvafiq xidmət mühitinin aktivlərin köçürülməsindən əvvəl infiltrasiya olunduğunu göstərir.
25 sentyabrın səhər saatlarında, hücumçuların daxili işçi hesabını ələ keçirərək təhlükəsizlik məhsulu B-nin idarəetmə platformasına daxil olduğu şübhə altındadır və 00:07-dən etibarən bir neçə dəfə tapşırıq parametrlərində sistem əmrlərini birləşdirməyə çalışaraq zərərli faylları yazmağa cəhd ediblər. Daha sonra, hücumçular platformanın Veb icra girişindən kod təqdim edərək server konfiqurasiyasını dəyişdirməyə, rabitə reliz faylını yazmağa və zərərli proqramları hissə-hissə yükləməyə çalışıblar.
Hücumçuların silinmiş fayllarından cüzdan pul çıxarma məntiqi üçün hazırlanmış xüsusi bir alət bərpa edilib. Bu alət saxta pul çıxarma parametrlərini yaradır, pul çıxarma tələblərini formalaşdırır və pul çıxarma prosesini çağırır. Serverin logları göstərir ki, müvafiq zərərli proqram 25 sentyabr 01:49-da işə düşüb.
Zəncir üstü qeydlər göstərir ki, ilk təsdiqlənmiş köçürmə 25 sentyabr 02:31-də baş verib, hücumçuların ünvanı əvvəlcə 93 ədəd TRX alıb, 11 saniyə sonra 0.84 ədəd ETH alıb; müvafiq köçürmələr həmin gün 05:23-ə qədər davam edib, təxminən 2 saat 52 dəqiqə çəkib, bir neçə blok zənciri şəbəkəsini əhatə edib. Fondlar xaricə axmağa başladıqdan sonra, hücumçular cüzdan verilənlər bazasındakı pul çıxarma qeydlərini birbaşa dəyişdirməyə və yerli pul çıxarma tapşırıqlarını çağırmağa cəhd ediblər; loglarda iki saxta BTC sifarişi ilə bağlı əməliyyatların baş verdiyi, lakin xətalarla nəticələndiyi qeydlər var, müvafiq cəhdlər 05:22-dən sonra baş verib.
Bu açıqlama göstərir ki, hücum yolu üçüncü tərəf təhlükəsizlik xidmətlərini, idarəetmə platformasını, cüzdan serverini və pul çıxarma iş prosesini əhatə edə bilər. Hücumçunun kimliyi hələ də açıqlanmayıb, həmçinin son ziyan miqdarı və təsirə məruz qalan sistemlərin əhatəsi barədə məlumat verilməyib.
-- qiyməti
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

Slow Mist, GitHub-da zərərli layihələri aşkar etdi, Solidity müsahibə suallarını pərdələyərək məlumatları oğurlayır

Slow Mist DarkSword Trojan Analiz Hesabatını Yayınladı: Açıq Kod Silahlandırıldı, iOS Şifrəli Cüzdanlar Təhlükə Altında

OpenAI və Anthropic Tramp Administrasiyasının Keçmiş Rəsmlərini Cəlb Edir, Telegram Yüksək Təhlükəli Zəifliyi Aradan Qaldırır

Apple, Kripto Cüzdan Oğurluğu Üçün Sıfır Gün Zəifliyini Düzəldən Yeniləmə Buraxdı
Slow Mist: MemoryOS və OpenClaw plaginləri hücuma məruz qalıb

Slow Mist FomoPeek App 1.1–1.2 versiyası üçün oğurluq aktivləri risk xəbərdarlığı yayımladı

DeBot APT hücumunu təsdiqlədi, vəsaitlərin ayrılması davam edir

Slow Mist: iOS Safari DarkSword hücumu cüzdan girişini oğurlayır, altı zəiflik zənciri istifadə olunur

AI agentləri memecoin-ləri işə salır. MemeToro-nun agenti açıq kodla cavab verir

Kripto: RWA-nın tokenləşdirilməsi amerikalı mühafizəkarları narahat edir
Pump.fun « asılılıq üçün optimallaşdırılmış »: məhkəmədə sitat gətirilən daxili mesajlar həqiqətən nə deyir

Anthony Pompliano: Dövlətlər heç vaxt pul çap etməyi dayandırmayacaq! Bitcoin, qızıl, torpaq 20 il ərzində faydalanacaq

Bloklanmış stabilcoin: Özəl açarınız kifayət etmir

Kriptovalyutalar maliyyəyə inteqrasiya olunmağa çalışır

Ripple Şəbəkəsinin Ən Yaxşı Meme Coin-ləri; 5 Populyar XRPL Token-in İcmalı

Bitkoinin növbəti Fed testi ABŞ-ın inflyasiya məlumatlarında gizli problem ilə gəlir

Kripto bazarı yüksəlişini itirir, səbr vərdişə çevrilir – Steady Lads

Avropada sabit valyuta ödənişi: CASP, PI və EMI necə işləyir?

22 nəhəng şirkət niyə "tokenləşməyə" etiraz edir?

Rayls, ənənəvi maliyyə ilə mərkəzləşdirilməmiş maliyyəni birləşdirir

Hər zaman ticarət zəruridir? RWA daimi müqavilələrinin real ticarət ritmini analiz edirik

Yaponiyada GMO-ya Kiberhücum: Ticarət Hesabları Təhlükəyə Düşdü, GMO Coin Təsir Olunmadığını İddia Edir

Yeni bulud istehsalçılarını pisləyən Musk'ın zirvə planı
Google-un 28.10 tarixli gəlir hesabatı: Fed qərarı GOOGL səhmlərini hərəkətə gətirəcəkmi?

Kriptovalyuta bazarında deleverecinq hadisəsi nədir? Likvidasiyalar və ADL arasındakı fərq
Kriptovalyuta bazarında deleverecinq hadisəsini anlamaq: likvidasiya ilə ADL arasındakı fərq, açıq marağın aldadıcı azalması, hedcinq riskləri və ticarətdən əvvəl yoxlamalar.

Gələcək Həftə: Kriptomarket üçün 4 mühüm an
Proqnoz bazarları həqiqətən fayda gətirirmi? – Tiger Research

Kim tokenləşdirilmiş səhmləri saxlayır? Kiçik investorların sayı çoxdur, amma aktivlər yüksək dərəcədə mərkəzləşib
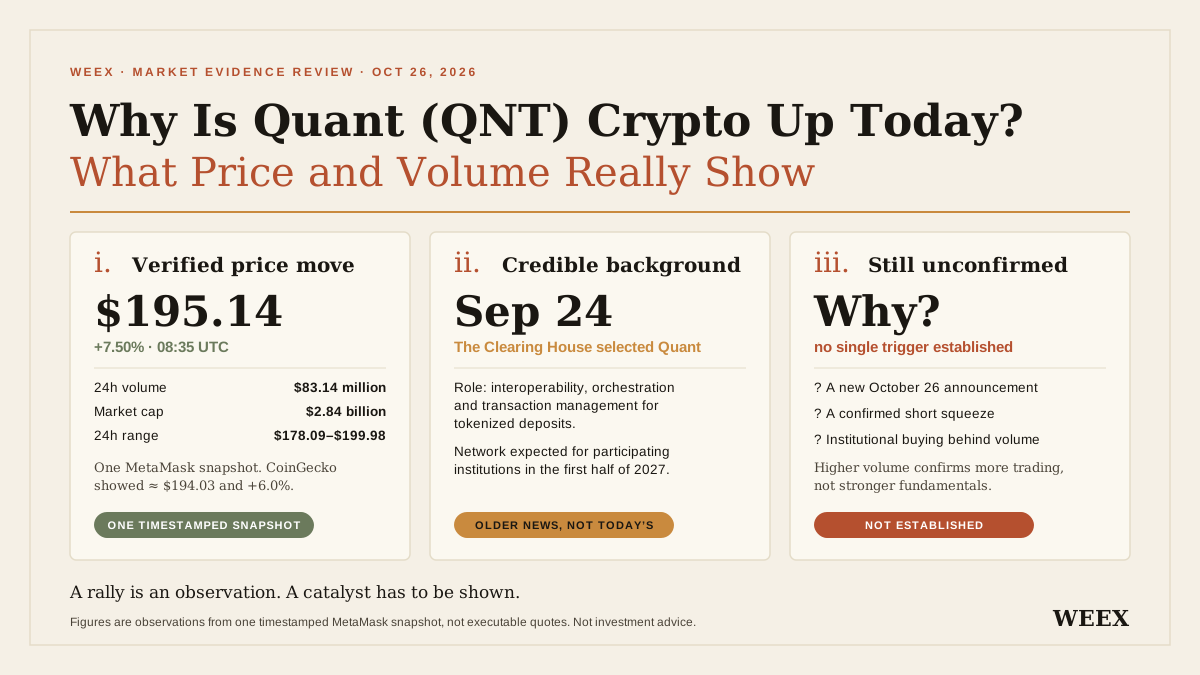
Quant (QNT) kriptovalyutası bu gün niyə bahalaşır? Qiymət və həcm əslində nə göstərir
Quant (QNT) bu gün niyə bahalaşır? Ticarət etməzdən əvvəl qiymət və həcm göstəricilərini, bank tərəfdaşlığının tarixini, token tələbi ilə bağlı fərziyyələri və riskləri nəzərdən keçirin.

Kriptoda trenching nədir? Treydinq jarqonu, token riskləri və çıxış xərcləri
Kriptoda trenching nədir? Jarqon, token yoxlamaları, likvidlik riskləri və yüksələn tokenin treydinq xərclərindən sonra belə necə zərər yarada biləcəyini öyrənin.
Slow Mist, GitHub-da zərərli layihələri aşkar etdi, Solidity müsahibə suallarını pərdələyərək məlumatları oğurlayır
Slow Mist DarkSword Trojan Analiz Hesabatını Yayınladı: Açıq Kod Silahlandırıldı, iOS Şifrəli Cüzdanlar Təhlükə Altında
OpenAI və Anthropic Tramp Administrasiyasının Keçmiş Rəsmlərini Cəlb Edir, Telegram Yüksək Təhlükəli Zəifliyi Aradan Qaldırır
Apple, Kripto Cüzdan Oğurluğu Üçün Sıfır Gün Zəifliyini Düzəldən Yeniləmə Buraxdı
Slow Mist: MemoryOS və OpenClaw plaginləri hücuma məruz qalıb
Slow Mist FomoPeek App 1.1–1.2 versiyası üçün oğurluq aktivləri risk xəbərdarlığı yayımladı


