
กรณีกระเป๋าเงินของ Bloom Crypto Bot ถูกดูด: เกิดอะไรขึ้น และผู้ใช้ควรตรวจสอบอะไรบ้าง

 เลือกเราขึ้น Google


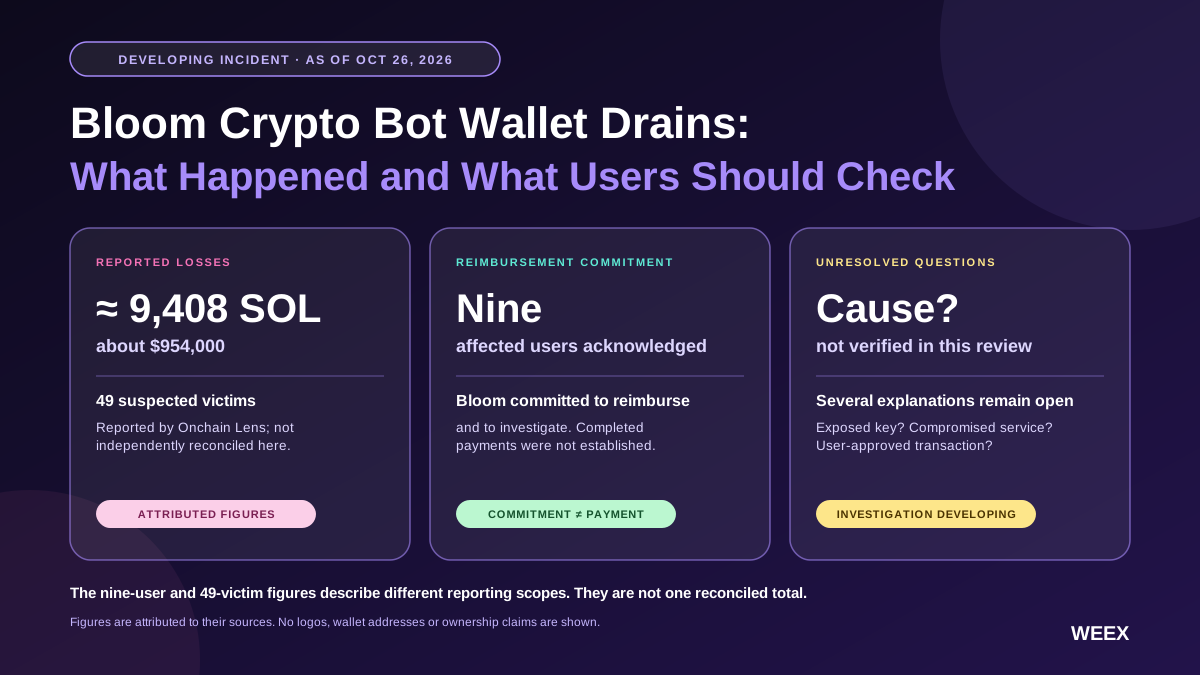
ผู้ใช้บอตคริปโตของ Bloom รายงานว่ามีการโอนเงินออกจากกระเป๋าโดยไม่ได้รับอนุญาต ขณะที่ Bloom ประกาศต่อสาธารณะว่าจะชดเชยให้ผู้ใช้ที่ได้รับผลกระทบและตรวจสอบหาสาเหตุ Onchain Lens รายงานว่ามีสินทรัพย์ Solana (SOL) ราว 9,408 SOL คิดเป็นมูลค่าประมาณ $954,000 ซึ่งเกี่ยวข้องกับผู้เสียหายที่ต้องสงสัย 49 ราย ส่วนคำชี้แจงของ Bloom ที่มีการจัดทำดัชนีไว้บนสาธารณะระบุว่ามีผู้ใช้ได้รับผลกระทบ 9 ราย ตัวเลขเหล่านี้มาจากขอบเขตการรายงานที่แตกต่างกัน จึงไม่ควรนำมาถือเป็นยอดรวมของเหตุการณ์ที่กระทบยอดแล้ว
เรามองว่าสิ่งสำคัญเร่งด่วนคือการปกป้องสินทรัพย์ที่ยังเหลือและบันทึกความเสียหาย ไม่ใช่รีบด่วนยอมรับคำอธิบายเบื้องต้นว่าเป็นสาเหตุสุดท้าย คำมั่นว่าจะชดเชยมีความสำคัญ แต่ไม่เท่ากับการจ่ายเงินชดเชยเสร็จสิ้นแล้ว เช่นเดียวกัน การยกเลิกการเชื่อมต่อบอตเทรดก็ไม่ใช่วิธีแก้ปัญหาที่ครบถ้วน หากบุคคลอื่นยังสามารถอนุมัติธุรกรรมจากกระเป๋าเงินได้
บทวิเคราะห์นี้อ้างอิงข้อมูลที่มีอยู่ ณ วันที่ 26/10/2026 การสอบสวนยังดำเนินอยู่ และในระหว่างการจัดทำบทวิเคราะห์นี้ยังไม่มีการยืนยันสาเหตุทางเทคนิคหรือผลการชดเชยทั้งหมดอย่างเป็นอิสระ
Bloom Crypto คืออะไร และเกี่ยวข้องกับผลิตภัณฑ์ใด?
ในกรณีนี้ “Bloom crypto” หมายถึง ระบบนิเวศบอตเทรด BloomTrading ไม่ใช่เพียงสกุลเงินดิจิทัลหรือกระเป๋าเงินใด ๆ ที่ใช้ชื่อ Bloom
เว็บไซต์ของ Bloom นำเสนอผลิตภัณฑ์ที่เชื่อมโยงกันสามรายการ ได้แก่ ส่วนขยายเบราว์เซอร์, Bloom Manager บนเว็บ และเครื่องมือเทรดผ่าน Telegram เอกสารของบริษัทอธิบายฟังก์ชันเทรดอัตโนมัติและการจัดการกระเป๋าเงินบนเครือข่ายที่รองรับหลายเครือข่าย (ระบบอัตโนมัติสำหรับการเทรดข้ามเชนที่ล้ำหน้าที่สุด)
โครงสร้างผลิตภัณฑ์นี้มีความสำคัญเมื่อตรวจสอบความเสี่ยง ผู้ที่ใช้ส่วนขยายอาจมีประวัติการใช้งานแตกต่างจากผู้ที่สร้างกระเป๋าเงินผ่านบอตหรือนำเข้ากระเป๋าเงินที่มีอยู่แล้ว
ดังนั้น คำถามที่เกี่ยวข้องจึงต้องเจาะจง ได้แก่ คุณใช้ผลิตภัณฑ์ใด ใช้กระเป๋าเงินใบไหน ให้ข้อมูลหรือสิทธิ์อะไรไปบ้าง และมีธุรกรรมใดเกิดขึ้นจริง
การใช้ชื่อเดียวกันยังไม่เพียงพอที่จะยืนยันว่าผลิตภัณฑ์สองรายการเกี่ยวข้องกัน ผู้อ่านควรหลีกเลี่ยงการสับสนระหว่าง BloomTrading กับช่องโหว่การสร้างกระเป๋าเงินที่มีชื่อแยกต่างหากว่า “Ill Bloom” ด้วย ชื่อที่คล้ายกันไม่ได้พิสูจน์ว่ามีสาเหตุ ผู้ดำเนินการ หรือกลุ่มกระเป๋าเงินที่ได้รับผลกระทบร่วมกัน
เราทราบอะไรบ้างเกี่ยวกับกรณีกระเป๋าเงิน Bloom ถูกดูด?
หลักฐานที่มีอยู่มาจากแหล่งข้อมูลหลายประเภทซึ่งมีวัตถุประสงค์ต่างกัน คำร้องเรียนของผู้ใช้บอกเล่าประสบการณ์รายบุคคล บัญชีติดตามธุรกรรมระบุรูปแบบการเคลื่อนย้ายสินทรัพย์ ส่วนแพลตฟอร์มอธิบายการตอบสนองของตนเอง
ข้อมูลจากแต่ละประเภทอาจทับซ้อนกันได้ แต่ใช้แทนกันไม่ได้
| ประเภทหลักฐาน | ข้อมูลที่พบ | สิ่งที่หลักฐานนี้ยังยืนยันไม่ได้ |
|---|---|---|
| รายงานติดตามบล็อกเชน | Onchain Lens รายงานว่ามีประมาณ 9,408 SOL และผู้เสียหายที่ต้องสงสัย 49 ราย | รายชื่อลูกค้าที่ได้รับผลกระทบทั้งหมดซึ่งตรวจสอบและกระทบยอดอย่างเป็นอิสระแล้ว |
| คำชี้แจงจากแพลตฟอร์ม | คำแถลงในบัญชีของ Bloom ที่มีการจัดทำดัชนีไว้ระบุว่ามีผู้ใช้ได้รับผลกระทบ 9 ราย และให้คำมั่นว่าจะชดเชย | การยืนยันว่าระบุความเสียหายครบถ้วนแล้ว หรือจ่ายเงินครบทุกกรณีแล้ว |
| รายงานข่าว | รายงานกล่าวถึงคำร้องเรียน การสอบสวน และคำมั่นว่าจะชดเชย | ผลการสอบสวนทางเทคนิคที่เสร็จสิ้นแล้ว |
| เอกสารผลิตภัณฑ์ | Bloom อธิบายการสร้างและนำเข้ากระเป๋าเงิน รวมถึงระบบเทรดอัตโนมัติ | สาเหตุที่ทำให้เกิดการเข้าถึงโดยไม่ได้รับอนุญาตในเหตุการณ์นี้ |
ตัวเลขจากการติดตามควรระบุแหล่งที่มาว่าเป็นของ Onchain Lens บทความนี้ไม่ได้สร้างข้อมูลธุรกรรมทุกครั้งขึ้นใหม่โดยอิสระ หรือยืนยันความเป็นเจ้าของของทุกที่อยู่ในกลุ่มที่รายงาน
ความแตกต่างนี้มีผลในทางปฏิบัติ ธุรกรรมอาจแสดงให้เห็นว่าสินทรัพย์เคลื่อนย้ายระหว่างที่อยู่ แต่ยังต้องมีหลักฐานเพิ่มเติมเพื่อยืนยันว่าการโอนนั้นไม่ได้รับอนุญาต ใครเป็นผู้ควบคุมที่อยู่ และผลิตภัณฑ์หรือข้อมูลรับรองใดทำให้เกิดการโอน
ในทำนองเดียวกัน คำชี้แจงของแพลตฟอร์มยืนยันได้ว่าแพลตฟอร์มให้คำมั่นอะไร แต่ตัวคำชี้แจงเพียงอย่างเดียวไม่อาจพิสูจน์ได้ว่าทำตามคำมั่นแล้ว
เหตุใดรายงานจึงกล่าวถึงผู้ใช้ 9 รายและกระเป๋าเงิน 49 ใบ?
ผู้ใช้ กระเป๋าเงิน และที่อยู่ เป็นหน่วยนับคนละประเภทกัน
คำชี้แจงของ Bloom ที่มีการจัดทำดัชนีไว้กล่าวถึงผู้ใช้ที่ได้รับผลกระทบ 9 ราย ส่วนการติดตามจากภายนอกกล่าวถึงกลุ่มที่ต้องสงสัยซึ่งกว้างกว่า จึงยังเร็วเกินไปที่จะนำตัวเลขเหล่านี้มาเสนอเป็นจำนวนลูกค้าสองชุดที่เทียบกันได้โดยตรง
คนคนเดียวอาจควบคุมกระเป๋าเงินหลายใบได้ ชุดข้อมูลติดตามยังอาจมีที่อยู่ซึ่งยังไม่ได้ยืนยันความเกี่ยวข้องกับแพลตฟอร์มด้วย
ลองพิจารณาตัวอย่างสมมติ: เทรดเดอร์คนหนึ่งอาจมีทั้งกระเป๋าเงินหลัก กระเป๋าเงินสำหรับเทรดสองใบ และกระเป๋าเงินอีกใบสำหรับกลยุทธ์อัตโนมัติ ที่อยู่ที่ได้รับผลกระทบ 4 แห่งจึงไม่ได้หมายความว่าจะมีผู้ได้รับผลกระทบ 4 คนเสมอไป
ปัญหาในทางกลับกันก็สำคัญเช่นกัน จำนวนผู้ใช้ที่แพลตฟอร์มยืนยันในเบื้องต้นอาจครอบคลุมเฉพาะรายงานที่ตรวจสอบแล้ว แต่ไม่ได้หมายความว่าทุกที่อยู่ในการสอบสวนภายนอกจะเป็นของลูกค้าเพิ่มเติม
รายงานเหตุการณ์ที่กระทบยอดอย่างเหมาะสมควรอธิบายคำจำกัดความและวิธีการ โดยแยกที่อยู่ที่ไม่ซ้ำกัน บัญชีลูกค้า รายงานที่ยืนยันแล้ว และกรณีที่ยังหาข้อยุติไม่ได้ออกจากกัน
จนกว่าจะมีข้อมูลดังกล่าว การนำจำนวนหนึ่งไปหารอีกจำนวนหนึ่งเพื่อประเมินว่า “มีผู้เสียหายกี่เปอร์เซ็นต์ที่ได้รับเงินคืน” จะทำให้ได้ผลลัพธ์ที่ชวนเข้าใจผิด เพราะยังไม่มีหลักฐานว่าตัวตั้งและตัวหารใช้กับประชากรกลุ่มเดียวกัน

ราคา --
ยืนยันสาเหตุของเหตุการณ์ Bloom แล้วหรือยัง?
บทวิเคราะห์นี้ยังไม่ได้ยืนยันสาเหตุทางเทคนิคขั้นสุดท้าย
คำชี้แจงต่อสาธารณะของ Bloom ระบุว่าการสอบสวนยังดำเนินอยู่ รายงานข่าวกล่าวถึงความเป็นไปได้ที่บุคคลที่สามมีส่วนเกี่ยวข้อง แต่ไม่ควรนำคำอธิบายที่เป็นไปได้มาเสนอราวกับว่าเป็นกลไกการโจมตีที่ยืนยันแล้ว (x.com)
ยังมีคำถามหลายข้อที่ต้องพิจารณาแยกจากกัน
ธุรกรรมที่ไม่ได้รับอนุญาตลงนามด้วย private key ที่รั่วไหลหรือไม่ แอปพลิเคชันหรือบริการถูกเจาะหรือไม่ ผู้ใช้อนุมัติธุรกรรมที่เป็นอันตรายหรือไม่ และผู้ใช้แต่ละรายได้รับผลกระทบจากกลไกเดียวกันหรือไม่
หลักฐานที่สนับสนุนความเป็นไปได้ข้อหนึ่งไม่ได้ตัดความเป็นไปได้ข้ออื่นโดยอัตโนมัติ ธุรกรรมที่น่าสงสัยเป็นจุดเริ่มต้นของการตรวจสอบเรื่องการอนุมัติ ไม่ใช่คำอธิบายที่ครบถ้วน
งานวิจัย BloomEVM ของ HashDit เพิ่มข้อมูลอะไรบ้าง?
บทวิเคราะห์ด้านความปลอดภัยที่เผยแพร่โดย HashDit อธิบายการทดสอบขั้นตอนการใช้งานกระเป๋าเงิน BloomEVM HashDit รายงานว่าการโต้ตอบในขั้นตอนสร้างและนำเข้ากระเป๋าเงินมีข้อมูล private key ส่งผ่านโครงสร้างพื้นฐานส่วนหลัง ข้อค้นพบเหล่านี้เป็นของนักวิจัย ไม่ใช่ผลการทดสอบที่บทความนี้ทำซ้ำและยืนยันอย่างเป็นอิสระ
ข้อมูลนี้เพิ่มคำถามที่เป็นประโยชน์เกี่ยวกับความหมายของการควบคุมกระเป๋าเงิน: บริการหรือโครงสร้างพื้นฐานของบริการสามารถเข้าถึงข้อมูลที่จำเป็นต่อการอนุมัติธุรกรรมได้หรือไม่?
อย่างไรก็ตาม ต้องระบุขอบเขตของงานวิจัยให้ชัดเจน งานวิจัยเกี่ยวกับขั้นตอนการใช้งานผลิตภัณฑ์ EVM โดยเฉพาะไม่ได้ยืนยันว่าเหตุใดจึงเกิดการโอน Solana ที่มีรายงานในขณะนี้ และยังไม่ได้พิสูจน์ว่าเวอร์ชันที่ใช้งานจริงทุกเวอร์ชันหรือกระเป๋าเงินทุกใบทำงานในลักษณะเดียวกัน
เอกสาร EVM ของ Bloom เองอธิบายการสร้างและนำเข้ากระเป๋าเงิน รวมถึงการรับ private key และที่อยู่ ข้อมูลนี้ยืนยันว่าการตรวจสอบสถาปัตยกรรมการจัดการกระเป๋าเงินมีความเกี่ยวข้อง แต่เอกสารเพียงอย่างเดียวไม่อาจคลี่คลายสาเหตุของเหตุการณ์ได้
ข้อสรุปที่เหมาะสมคือควรตรวจสอบการจัดการคีย์อย่างละเอียด ส่วนข้อสรุปที่ไม่มีหลักฐานรองรับคือการกล่าวว่างานวิจัยนี้พิสูจน์สาเหตุรากของเหตุการณ์ที่กำลังรายงานแล้ว
เหตุใดการยกเลิกการเชื่อมต่อ การเพิกถอนสิทธิ์ และการเปลี่ยนคีย์จึงแตกต่างกัน?
การดำเนินการเหล่านี้จัดการกับการเข้าถึงคนละรูปแบบ การมองว่าใช้แทนกันได้อาจทำให้ความเสี่ยงสำคัญยังไม่ได้รับการแก้ไข
การยกเลิกการเชื่อมต่อเกี่ยวข้องกับการเชื่อมต่อแอปพลิเคชันกับกระเป๋าเงิน การเพิกถอนสิทธิ์เกี่ยวข้องกับอำนาจที่เคยมอบให้แอปพลิเคชันหรือบุคคลอื่น ส่วน การเปลี่ยนคีย์ที่ถูกเจาะหมายถึงการย้ายไปใช้ตัวตนของกระเป๋าเงินใหม่จริง ๆ
แนวทางด้านความปลอดภัยของ Phantom แยกความแตกต่างระหว่างการยกเลิกการเชื่อมต่อแอปพลิเคชันกับการเพิกถอนสิทธิ์ในการใช้จ่ายไว้อย่างชัดเจน นอกจากนี้ยังแนะนำให้หยุดใช้กระเป๋าเงิน หากอาจมีผู้เข้าถึงวลีสำหรับกู้คืน private key หรืออุปกรณ์
| การดำเนินการ | สิ่งที่จัดการ | ข้อจำกัดสำคัญ |
|---|---|---|
| ยกเลิกการเชื่อมต่อแอปพลิเคชัน | การเชื่อมต่อของแอปพลิเคชันกับอินเทอร์เฟซกระเป๋าเงิน | สิทธิ์ที่ให้ไว้ก่อนหน้านี้อาจยังคงอยู่ |
| ตรวจสอบและเพิกถอนสิทธิ์ | อำนาจที่ยังมีผลในการเคลื่อนย้ายสินทรัพย์ที่รองรับโดยเฉพาะ | ไม่สามารถทำให้ private key ที่บุคคลอื่นถืออยู่ใช้การไม่ได้ |
| สร้างกระเป๋าเงินด้วยคีย์ใหม่ | การรั่วไหลของข้อมูลรับรองเดิมที่ใช้ลงนาม | ยังต้องย้ายสินทรัพย์และสถานะที่เหลืออย่างระมัดระวัง |
| เปลี่ยนรหัสผ่านแอปในเครื่อง | การเข้าถึงผ่านอินเทอร์เฟซในเครื่องของแอปนั้น | ไม่ได้เปลี่ยนคีย์ที่ใช้ลงนามของกระเป๋าเงินบนบล็อกเชน |
วิธีคิดที่ง่ายที่สุดคือถามว่า อีกฝ่ายยังทำอะไรได้บ้างโดยไม่ต้องรอการอนุมัติครั้งถัดไปจากฉัน?
หากกังวลเรื่องการเชื่อมต่อแอป การยกเลิกการเชื่อมต่อจะจัดการกับการเชื่อมต่อนั้น หากยังมีสิทธิ์อนุมัติธุรกรรมอยู่ ต้องตรวจสอบสิทธิ์นั้นแยกต่างหาก หาก private key หลุดออกไปนอกขอบเขตความปลอดภัยที่กำหนด การเปลี่ยนการตั้งค่าอินเทอร์เฟซก็ไม่ได้ทำให้สำเนาที่อีกฝ่ายถืออยู่หายไป
นี่เป็นหลักการทั่วไปด้านความปลอดภัยของกระเป๋าเงิน ไม่ใช่ข้อยืนยันว่ากรณีใดเป็นสาเหตุของรายงานเกี่ยวกับ Bloom
ผู้ใช้ Bloom ควรตรวจสอบอะไรก่อน?
เริ่มจากตรวจสอบความเสี่ยงของตนเอง แทนการสันนิษฐานว่าทุกคนที่เคยเข้าชมเว็บไซต์มีความเสี่ยงแบบเดียวกัน
ผู้ใช้ที่เพียงอ่านหน้าเว็บสาธารณะมีประวัติความเสี่ยงต่างจากผู้ที่นำเข้า private key ส่วนผู้ที่ลงนามในธุรกรรมควรตรวจสอบว่าธุรกรรมนั้นอนุมัติสิ่งใด
ลำดับต่อไปนี้ช่วยจัดระเบียบการตรวจสอบได้
1. ระบุว่ามีการใช้กระเป๋าเงินใบใดบ้าง
จดบันทึกที่อยู่สาธารณะที่คุณใช้กับผลิตภัณฑ์และเครือข่ายที่เกี่ยวข้อง
แยกกระเป๋าเงินที่สร้างขึ้นเพื่อเทรดอัตโนมัติออกจากกระเป๋าเงินเดิมที่นำเข้าไปยังบริการ และจดไว้ด้วยว่าคุณนำกระเป๋าเงินใบนั้นไปใช้ที่อื่นหรือไม่
อย่าใส่วลีสำหรับกู้คืน private key รหัสผ่าน หรือรหัสยืนยันตัวตนไว้ในคำร้องถึงฝ่ายสนับสนุน ที่อยู่สาธารณะช่วยระบุธุรกรรมได้ ส่วนข้อมูลลับใช้ควบคุมกระเป๋าเงิน
2. ตรวจสอบประวัติธุรกรรม ไม่ใช่ดูแค่ยอดคงเหลือที่แสดง
ยอดคงเหลือที่เปลี่ยนไปอาจเกิดจากการโอน การเทรด ค่าธรรมเนียม หรือปัญหาการแสดงผลของแอป ตรวจสอบบันทึกธุรกรรมที่เกี่ยวข้องด้วย
บันทึกตัวระบุธุรกรรม เวลา สินทรัพย์ จำนวน และปลายทาง เก็บลิงก์ต้นฉบับไว้พร้อมกับภาพหน้าจอ
บันทึกจากบล็อกเชนเอ็กซ์พลอเรอร์ไม่ได้ระบุผู้ควบคุมปลายทางในโลกจริงเสมอไป ควรแยกข้อความว่า “สินทรัพย์ถูกโอนไปยังที่อยู่นี้” ออกจาก “บุคคลนี้ขโมยสินทรัพย์”
3. ตรวจสอบการเชื่อมต่อและสิทธิ์ที่ยังมีผล
ใช้แนวทางอย่างเป็นทางการจากผู้ให้บริการกระเป๋าเงินเพื่อตรวจสอบแอปพลิเคชันที่เชื่อมต่อและสิทธิ์ที่รองรับ
เครื่องมือและรูปแบบการอนุมัติแตกต่างกันไปตามเครือข่าย อย่าสันนิษฐานว่าคำแนะนำเรื่องการอนุมัติโทเคน EVM ใช้อธิบายสิทธิ์ของบัญชี Solana ได้ทุกประเภท
Phantom มีคำแนะนำแยกตามเครือข่ายสำหรับตรวจสอบสิทธิ์ในแนวทางเกี่ยวกับกระเป๋าเงินถูกดูด ให้เข้าถึงเครื่องมือเหล่านี้ผ่านเอกสารที่ตรวจสอบแล้ว แทนการใช้ลิงก์จากข้อความที่ไม่ได้ร้องขอ
4. ประเมินว่าจำเป็นต้องใช้กระเป๋าเงินใหม่หรือไม่
หากข้อมูลรับรองที่ใช้ลงนามหรือตัวอุปกรณ์เองอาจถูกเจาะ กระเป๋าเงินใหม่ต้องใช้คีย์ใหม่จริง ๆ
การนำเข้าวลีสำหรับกู้คืนเดิมไปยังแอปพลิเคชันอื่นไม่ได้สร้างตัวตนด้านความปลอดภัยใหม่ คำแนะนำการย้ายกระเป๋าเงินของ Phantom อธิบายว่าการได้วลีสำหรับกู้คืนชุดใหม่ต้องสร้างกระเป๋าเงินใหม่และย้ายสินทรัพย์
ก่อนย้าย ให้ตรวจสอบสินทรัพย์ที่นำไปสเตกและสถานะที่เปิดอยู่ รวมถึงยอดคงเหลือที่โอนได้โดยอิสระ สินทรัพย์บางประเภทต้องดำเนินการเพิ่มเติม
5. หลีกเลี่ยงการเติมเงินเข้ากระเป๋าเงินซ้ำ หากเงินฝากหายไปทันที
หากเงินฝากใหม่หายไปแทบจะในทันที ให้หยุดทดลองฝากเงินเพิ่ม
Phantom ระบุว่ารูปแบบนี้อาจสอดคล้องกับการทำงานของบอตกวาดเงิน และเตือนไม่ให้พยายามเอาชนะบอตด้วยการโอนซ้ำ ๆ นี่เป็นคำเตือนทั่วไป ไม่ใช่ข้อสรุปว่ามีบอตกวาดเงินทำงานในทุกกรณีของ Bloom ที่มีรายงาน
การคืนเงินจาก Bloom ที่เกิดขึ้นจริงต้องมีอะไรบ้าง?
ควรประเมินคำมั่นว่าจะชดเชยจากกระบวนการจ่ายเงิน ไม่ใช่ดูเพียงถ้อยคำในประกาศ
Bloom ให้คำมั่นต่อสาธารณะว่าจะชดเชย แต่บทวิเคราะห์นี้ยังไม่ได้ยืนยันบันทึกที่ครบถ้วนว่าผู้ใช้ที่ได้รับผลกระทบทุกคนได้รับเงินชดเชยแล้ว
ผู้อ่านที่ติดตามข้อมูลอัปเดตในอนาคตควรมองหาความคืบหน้าที่ชัดเจนตามลำดับต่อไปนี้:
| ขั้นตอน | หลักฐานที่เป็นประโยชน์ | ประเด็นที่ยังไม่คลี่คลาย |
|---|---|---|
| คำมั่น | คำแถลงจากแพลตฟอร์มที่ระบุแหล่งที่มาได้ | สิทธิ์ในการรับเงิน กำหนดเวลา และการดำเนินการ |
| ตรวจสอบคำร้อง | การยืนยันรับเรื่องและรายการหลักฐานที่ขอ | คำร้องได้รับการอนุมัติหรือไม่ |
| อนุมัติการชดเชย | จำนวนเงินและวิธีจ่ายที่มีเอกสารยืนยัน | มีการจ่ายเงินจริงแล้วหรือไม่ |
| จ่ายเงิน | ธุรกรรมหรือบันทึกการชำระเงินอื่นที่ตรวจสอบได้ | การจ่ายเงินเป็นไปตามข้อตกลงครบถ้วนหรือไม่ |
| กระทบยอด | การเปรียบเทียบความเสียหายที่อนุมัติแล้วเป็นรายกรณี | ดำเนินการครบทุกกรณีที่เข้าเกณฑ์แล้วหรือไม่ |
ตารางนี้เป็นกรอบตรวจสอบข้อเท็จจริงที่กองบรรณาธิการจัดทำขึ้น ไม่ใช่การกล่าวอ้างว่า Bloom เผยแพร่กระบวนการนี้ไว้ในรูปแบบเดียวกัน
การระบุที่อยู่รับเงินใหม่อาจเหมาะสม หากกระเป๋าเงินเดิมอาจไม่ปลอดภัย อย่างไรก็ตาม ต้องตรวจสอบความถูกต้องของกระบวนการลงทะเบียนที่อยู่นั้นด้วย
การติดต่อฝ่ายสนับสนุนที่ถูกต้องไม่ควรต้องการ private key ของกระเป๋าเงินใหม่จากผู้ใช้ บุคคลอื่นสามารถส่งสินทรัพย์ไปยังที่อยู่รับเงินสาธารณะได้โดยไม่ต้องมีข้อมูลรับรองสำหรับลงนาม
เก็บบันทึกที่อยู่ที่คุณส่งไปและวิธีส่งข้อมูลนั้นไว้ เพื่อช่วยแยกข้อผิดพลาดในการจ่ายเงินจริงออกจากการแอบอ้างหรือการเปลี่ยนปลายทาง
ควรคำนวณจำนวนเงินชดเชยอย่างไร?
การคำนวณเงินชดเชยต้องกำหนดหน่วยที่ใช้คำนวณให้ชัดเจน
มูลค่าเป็นดอลลาร์ของสินทรัพย์ที่ถูกขโมยตามรายงานคือการประเมินราคา ณ เวลาใดเวลาหนึ่ง ไม่ได้หมายความโดยอัตโนมัติว่าเป็นจำนวนเงินที่แพลตฟอร์มตกลงจะจ่าย
พิจารณา ตัวอย่างสมมติ ต่อไปนี้ ซึ่งไม่เกี่ยวข้องกับคำร้องของ Bloom ที่ได้รับการยืนยัน:
ผู้ใช้สูญเสียสินทรัพย์ 20 หน่วย โดยมีมูลค่าหน่วยละ $100 มูลค่าความเสียหายที่รายงาน ณ เวลาที่เกิดเหตุคือ $2,000
หากภายหลังสินทรัพย์ซื้อขายที่ราคา $110 การคืนสินทรัพย์ 20 หน่วยกับการคืนเงินจำนวน $2,000 ให้ผลลัพธ์ต่างกัน ไม่ควรสันนิษฐานว่าวิธีใดเป็นวิธีที่ใช้ หากยังไม่ทราบเงื่อนไขการชดเชย
ข้อตกลงชำระเงินที่ชัดเจนควรระบุว่าการชดเชยอิงจากจำนวนสินทรัพย์ มูลค่าเป็นดอลลาร์ที่ตกลงกัน หรือวิธีอื่น และควรระบุด้วยว่าค่าธรรมเนียมใดรวมอยู่ในคำร้องหรือไม่
นี่คือเหตุผลที่ผู้ได้รับผลกระทบควรเก็บทั้งจำนวนสินทรัพย์ที่โอนและเวลาที่เกิดธุรกรรม ภาพหน้าจอยอดเงินดอลลาร์ที่ปัดเศษแล้วอาจไม่เพียงพอสำหรับการกระทบยอดการชำระเงินในภายหลัง
แนวทางเดียวกันยังช่วยป้องกันการนับความเสียหายซ้ำ ธุรกรรมขาออกหลายรายการอาจเกี่ยวข้องกับเหตุการณ์ความเสียหายครั้งเดียว ขณะที่ธุรกรรมภายหลังอาจเป็นความพยายามกู้คืนหรือการย้ายสินทรัพย์ที่เหลืออยู่ ทุกรายการต้องมีบริบทประกอบ

คำว่า “Self-Custody” หมายความโดยอัตโนมัติว่าบอตเทรดเข้าถึงเงินไม่ได้หรือไม่?
ไม่ใช่ การติดป้ายว่ารูปแบบใดเป็นการดูแลสินทรัพย์แบบไหนให้ข้อมูลน้อยกว่าการทำความเข้าใจข้อตกลงเรื่องการอนุมัติจริง
ผู้ใช้ควรเข้าใจว่ากระเป๋าเงินถูกสร้างขึ้นอย่างไร การลงนามเกิดขึ้นที่ใด มีการนำเข้าข้อมูลรับรองหรือไม่ และบริการได้รับสิทธิ์ที่ยังมีผลอะไรบ้าง
ผลิตภัณฑ์ระบบอัตโนมัติต้องมีกลไกบางอย่างเพื่อดำเนินการตามที่สัญญาไว้ คำถามสำคัญเกี่ยวข้องกับขอบเขต ระยะเวลา และความปลอดภัยของกลไกนั้น
ตัวอย่างเช่น ระบบที่ต้องขออนุมัติสำหรับทุกธุรกรรมมีการควบคุมต่างจากระบบที่ดำเนินกลยุทธ์ได้ขณะผู้ใช้ไม่ได้ออนไลน์ ความแตกต่างนี้ไม่ได้ทำให้ระบบใดระบบหนึ่งเป็นการฉ้อโกงโดยอัตโนมัติ แต่เปลี่ยนสิ่งที่ผู้ใช้ต้องตรวจสอบ
เอกสารที่เป็นประโยชน์ควรอธิบายว่าผู้ให้บริการเข้าถึงอะไรได้และเข้าถึงอะไรไม่ได้ พร้อมอธิบายว่าข้ออ้างนั้นมีหลักฐานสนับสนุนอย่างไร ถ้อยคำที่ฟังดูน่าเชื่อถือบนหน้าเว็บไซต์ไม่อาจใช้แทนคำอธิบายทางเทคนิคที่ชัดเจนได้
นี่คือบทเรียนที่กว้างกว่าจากการตรวจสอบเอกสารของ Bloom ควบคู่กับคำถามด้านความปลอดภัย ควรประเมินการควบคุมจากสิทธิ์ในการลงนาม ไม่ใช่จากแบรนด์
ผู้ใช้จะหลีกเลี่ยงข้อความปลอมเรื่องเงินคืนและการกู้คืนได้อย่างไร?
เหตุการณ์ที่ยังอยู่ระหว่างการสอบสวนย่อมมีผู้คนจำนวนมากที่ต้องการความช่วยเหลืออย่างเร่งด่วน ความเร่งรีบนี้อาจทำให้ประเมินการแอบอ้างได้ยากขึ้น
ให้ถือว่าข้อความที่ไม่คาดคิดซึ่งเสนอว่าจะกู้คืนเงินให้ได้แน่นอนเป็นความเสี่ยงด้านความปลอดภัยอีกเรื่องหนึ่ง อย่าสันนิษฐานว่าการที่ผู้ส่งรู้ที่อยู่กระเป๋าเงินสาธารณะของคุณพิสูจน์ได้ว่าผู้ส่งเป็นบุคคลจริง
แนวทางการสนับสนุนของ Phantom ระบุว่าทีมสนับสนุนจะไม่ขอวลีสำหรับกู้คืนหรือ private key เอกสารด้านความปลอดภัยยังระบุว่าห้องแชตฝ่ายสนับสนุนปลอมและคำขอยืนยันตัวตนที่เป็นการฉ้อโกงเป็นวิธีที่ใช้เพื่อเข้าถึงกระเป๋าเงิน
หากมีการติดต่อโดยอ้างว่ามาจาก WEEX ให้ใช้ เครื่องมือตรวจสอบช่องทางติดต่อ WEEX ซึ่งรองรับการตรวจสอบเว็บไซต์ ที่อยู่อีเมล หมายเลขโทรศัพท์ ID ของ Telegram และบัญชีโซเชียลมีเดีย เครื่องมือนี้ใช้ตรวจสอบช่องทางที่เกี่ยวข้องกับ WEEX ไม่ใช่ตรวจสอบกระบวนการคืนเงินของ Bloom (ตรวจสอบช่องทางติดต่อและหลีกเลี่ยงมิจฉาชีพ)
ศูนย์ความน่าเชื่อถือของ WEEX เป็นจุดเริ่มต้นเพิ่มเติมสำหรับตรวจสอบข้อมูลด้านความปลอดภัยและแหล่งข้อมูลยืนยันตัวตนของ WEEX
แหล่งข้อมูลทั้งสองนี้ไม่สามารถย้อนกลับธุรกรรมกระเป๋าเงินภายนอก หรือยืนยันสิทธิ์รับเงินชดเชยจากบริการอื่นได้
อะไรจะแสดงให้เห็นว่าเหตุการณ์ Bloom กำลังได้รับการแก้ไข?
การที่อินเทอร์เฟซกลับมาใช้งานได้หรือกลับมาเทรดได้ ไม่ใช่หลักฐานที่เพียงพอว่าแก้ไขปัญหาแล้ว
การอัปเดตที่มีความหมายควรเชื่อมโยงผลลัพธ์สามด้านเข้าด้วยกัน ได้แก่ มีการระบุกลุ่มผู้ได้รับผลกระทบแล้ว แก้ไขช่องโหว่ด้านความปลอดภัยที่เกี่ยวข้องแล้ว และกระทบยอดความเสียหายที่ยอมรับกับการชดเชยที่จ่ายจริงแล้ว
คำอธิบายทางเทคนิคควรระบุผลิตภัณฑ์หรือเวอร์ชันที่ได้รับผลกระทบ และเงื่อนไขที่ทำให้เกิดความเสี่ยง พร้อมแยกข้อค้นพบที่ยืนยันแล้วออกจากข้อสันนิษฐานที่ยังเหลืออยู่
ข้อมูลอัปเดตเรื่องการชดเชยควรอธิบายว่าจ่ายเงินไปแล้วเท่าใดและกรณีใดยังอยู่ระหว่างตรวจสอบ หากมีการเปิดเผยบันทึกธุรกรรมต่อสาธารณะอย่างเหมาะสม ข้อมูลเหล่านั้นควรเข้าใจได้โดยไม่เปิดเผยข้อมูลส่วนบุคคลเกินจำเป็น
สุดท้าย ผู้ใช้จำเป็นต้องรู้ว่ามีการเปลี่ยนแปลงอะไร การที่บริการกลับมาใช้งานได้ตอบคำถามด้านการดำเนินงาน ส่วนการบันทึกการเปลี่ยนแปลงกระบวนการที่มีช่องโหว่ตอบคำถามด้านความปลอดภัย
สำหรับผู้อ่านที่ติดตามเรื่องนี้ ความคืบหน้าเหล่านี้มีประโยชน์มากกว่าการออกแถลงการณ์ที่มั่นใจขึ้นเรื่อย ๆ
มุมมองกองบรรณาธิการของ WEEX
ประเด็นสำคัญที่สุดในรายงานเกี่ยวกับบอตคริปโตของ Bloom คือความสัมพันธ์ระหว่างความสะดวกกับสิทธิ์ในการลงนาม
อินเทอร์เฟซอัตโนมัติอาจทำให้การเทรดง่ายขึ้น แต่ก็ทำให้มองเห็นข้อตกลงการเข้าถึงเบื้องหลังได้ยากขึ้น ผู้ใช้จำเป็นต้องเข้าใจข้อตกลงดังกล่าวอย่างถูกต้องก่อนจึงจะประเมินความเสี่ยงได้
ควรประเมินคำมั่นชดเชยของ Bloom จากหลักฐานการดำเนินการที่บันทึกไว้ ส่วนการสอบสวนทางเทคนิคควรประเมินจากคำอธิบายที่ชัดเจนเรื่องขอบเขต สาเหตุ และการแก้ไข ตัวเลขกระเป๋าเงินจากภายนอกควรระบุแหล่งที่มาและคำจำกัดความอย่างระมัดระวัง
จนกว่าจะกระทบยอดข้อมูลเหล่านั้นได้ แนวทางที่รับผิดชอบคือปกป้องสินทรัพย์ที่ยังเหลือ เก็บหลักฐานธุรกรรม และอย่าถือว่าข้อกล่าวหาในช่วงแรกหรือคำยืนยันในช่วงแรกเป็นคำตอบสุดท้าย
คำถามที่พบบ่อย
1. เกิดอะไรขึ้นกับ Bloom Crypto Bot?
ผู้ใช้รายงานว่ามีการโอนออกจากกระเป๋าเงินโดยไม่ได้รับอนุญาต ซึ่งเกี่ยวข้องกับ BloomTrading การติดตามบล็อกเชนระบุว่ามีเงินไหลออกที่น่าสงสัย ขณะที่คำชี้แจงของ Bloom ที่มีการจัดทำดัชนีไว้ยอมรับว่ามีผู้ใช้ได้รับผลกระทบและให้คำมั่นว่าจะชดเชยระหว่างการสอบสวน บทวิเคราะห์นี้ยังไม่ได้ยืนยันสาเหตุทางเทคนิคทั้งหมด (x.com)
2. ตัวเลขผู้ใช้ 9 รายกับกระเป๋าเงิน 49 ใบขัดแย้งกันหรือไม่?
ไม่จำเป็น คนคนเดียวอาจควบคุมกระเป๋าเงินหลายใบได้ และรายงานแต่ละฉบับอาจใช้เกณฑ์การยืนยันต่างกัน ต้องมีระเบียบวิธีที่กระทบยอดแล้วก่อนจึงจะนำตัวเลขมาเปรียบเทียบกันโดยตรงได้
3. Bloom คืนเงินครบทุกคนแล้วหรือยัง?
บทวิเคราะห์นี้ยังไม่ได้ยืนยันผลการชดเชยที่ครบถ้วนอย่างเป็นอิสระ ควรแยกคำมั่นว่าจะจ่ายออกจากคำร้องที่ได้รับอนุมัติ บันทึกการจ่ายเงิน และการกระทบยอดขั้นสุดท้าย
4. แค่ยกเลิกการเชื่อมต่อ Bloom เพียงพอที่จะปกป้องกระเป๋าเงินหรือไม่?
ไม่เพียงพอหากข้อมูลรับรองสำหรับลงนามถูกเจาะ การยกเลิกการเชื่อมต่อแอป การลบสิทธิ์ที่ยังมีผล และการย้ายสินทรัพย์ไปใช้คีย์ที่สร้างขึ้นใหม่ ล้วนจัดการกับความเสี่ยงคนละด้าน ให้ทำตามคำแนะนำที่ตรวจสอบแล้วจากผู้ให้บริการกระเป๋าเงินสำหรับความเสี่ยงที่เกี่ยวข้อง
5. เหตุการณ์นี้พิสูจน์หรือไม่ว่าเครือข่าย Solana ถูกแฮ็ก?
ไม่ รายงานการโอนที่ไม่ได้รับอนุญาตซึ่งเกี่ยวข้องกับเครื่องมือเทรดไม่ได้พิสูจน์ด้วยตัวเองว่าบล็อกเชนพื้นฐานมีข้อผิดพลาด การระบุสาเหตุต้องมีหลักฐานว่าอนุมัติธุรกรรมเหล่านั้นอย่างไร
แหล่งข้อมูล
| แหล่งข้อมูล | ข้อมูลที่ตรวจสอบ | วันที่ |
|---|---|---|
| บัญชีทางการของ Bloom: คำชี้แจงที่เผยแพร่ต่อสาธารณะและมีการจัดทำดัชนี | การยืนยันว่ามีผู้ใช้ได้รับผลกระทบและคำมั่นว่าจะชดเชย ไม่สามารถเรียกดูชุดข้อความทั้งหมดได้ | เข้าถึงเมื่อ 26/10/2026 |
| โพสต์เหตุการณ์ของ Onchain Lens | ตัวเลขการติดตามที่เผยแพร่ต่อสาธารณะ ไม่ได้สร้างข้อมูลขึ้นใหม่โดยอิสระในบทความนี้ | เข้าถึงเมื่อ 26/10/2026 |
| เอกสารผลิตภัณฑ์ Bloom และ เอกสารกระเป๋าเงิน EVM | ตัวตนของผลิตภัณฑ์ ระบบอัตโนมัติ และฟังก์ชันการจัดการกระเป๋าเงิน | เข้าถึงเมื่อ 26/10/2026 |
| บทวิเคราะห์ด้านความปลอดภัยที่ HashDit เผยแพร่ | ข้อสังเกตของนักวิจัยเกี่ยวกับการจัดการคีย์ของ BloomEVM ซึ่งแยกจากสาเหตุที่ยังไม่ได้ยืนยันของเหตุการณ์ปัจจุบัน | เข้าถึงเมื่อ 26/10/2026 |
| รายงานเหตุการณ์จาก Crypto.news | รายงานความคืบหน้าของเหตุการณ์และบริบทการตอบสนองของแพลตฟอร์ม | เผยแพร่เมื่อ 26/10/2026 |
| Phantom: แนวทางรับมือกรณีกระเป๋าเงินถูกดูด | แนวทางเกี่ยวกับการเชื่อมต่อ สิทธิ์ และกระเป๋าเงินที่ถูกเจาะ | เข้าถึงเมื่อ 26/10/2026 |
| Phantom: บอตกวาดเงิน และ การย้ายไปใช้กระเป๋าเงินใหม่ | ความเสี่ยงจากการฝากเงินและการเปลี่ยนข้อมูลรับรองของกระเป๋าเงินที่ถูกเจาะ | เข้าถึงเมื่อ 26/10/2026 |
| เครื่องมือตรวจสอบช่องทางติดต่อ WEEX และ ศูนย์ความน่าเชื่อถือ | แหล่งข้อมูลตรวจสอบช่องทางทางการและความปลอดภัยของ WEEX | เข้าถึงเมื่อ 26/10/2026 |
เนื้อหานี้จัดทำขึ้นเพื่อวัตถุประสงค์ด้านการให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษี อีเวนต์ รีวอร์ด โปรโมชันออนไลน์ หรือข้อมูลที่เกี่ยวข้องใดๆ ที่กล่าวถึงในที่นี้ ไม่ควรถือเป็นคำแนะนำ การชักชวน หรือคำเชิญชวนให้ซื้อ ขาย เทรด หรือดำเนินการอื่นใดเกี่ยวกับสินทรัพย์คริปโต สินทรัพย์คริปโตมีความผันผวนสูงและอาจส่งผลให้เกิดการขาดทุน ความพร้อมให้บริการของบริการ ผลิตภัณฑ์ และอีเวนต์ที่เกี่ยวข้องของ WEEX อาจแตกต่างกันไปตามภูมิภาค คุณมีหน้าที่ตรวจสอบให้แน่ใจว่าการเข้าร่วมของคุณเป็นไปตามกฎหมายและข้อบังคับท้องถิ่นที่ใช้บังคับ
คุณอาจสนใจ
กองทุนเงินปันผลสหรัฐฯ (USDF) น่าเชื่อถือหรือไม่? เว็บไซต์ตรวจสอบและ Reddit เผยอะไรบ้าง

XTruth Oil (XTO) เป็นหุ้นหรือคริปโท? วิธีทำงานจริงของรางวัลจากน้ำมัน
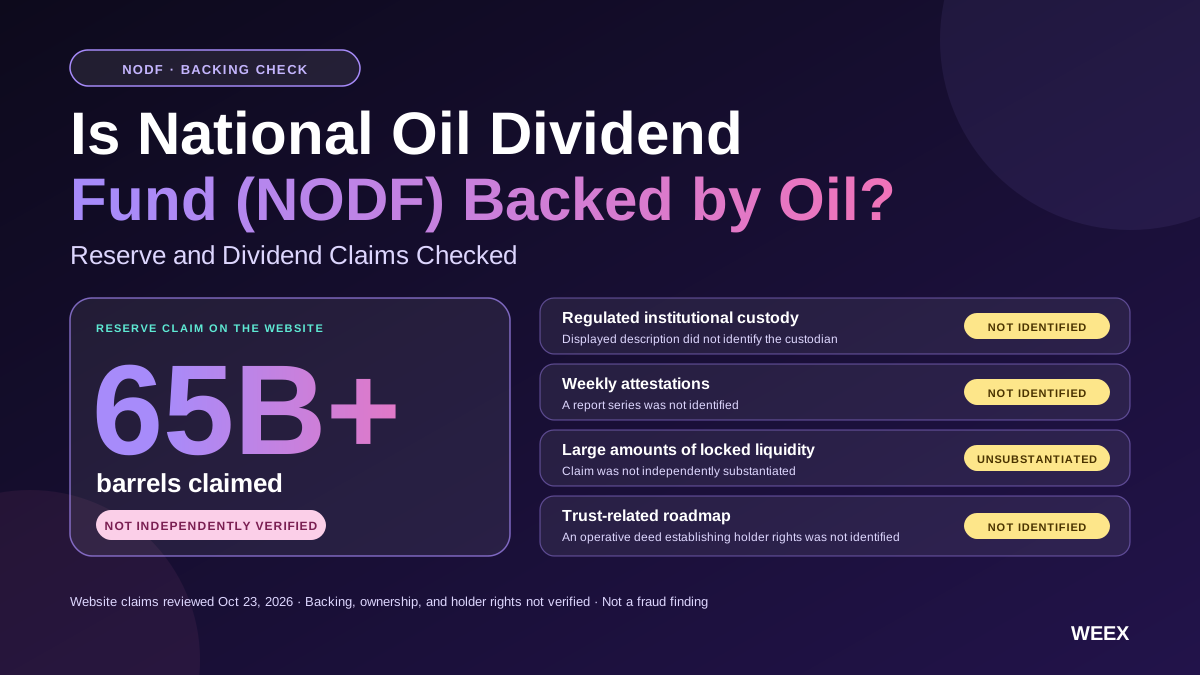
กองทุนปันผลน้ำมันแห่งชาติ (NODF) มีน้ำมันหนุนหลังหรือไม่? ตรวจสอบข้อกล่าวอ้างเรื่องปริมาณสำรองและเงินปันผล

ที่อยู่กระเป๋าคริปโทของเทรดเดอร์คิมชีคืออะไร? บันทึกสาธารณะและคู่มือการตรวจสอบยืนยัน
เหรียญ FTR หลังหมดกระแสโรดสเตอร์: ทำไมฟลายอิง เทสลา โรดสเตอร์จึงร่วงลง และควรตรวจอะไรบ้างก่อนเทรด
อธิบาย xStocks คริปโต: หุ้นที่แปลงเป็นโทเคนคืออะไร ทำงานอย่างไร และผู้ถือควรตรวจสอบอะไรบ้าง
คริปโต Pearl (PRL) คืออะไร และการขุดทำงานอย่างไร?
เหรียญ Flying Tesla Roadster (FTR): คืออะไร และควรตรวจสอบอะไรบ้างก่อนเทรดมีมคอยน์ Roadster
ความเสี่ยงของโทเคนไซเบอร์ลีก: มีมคอยน์ที่เชื่อมโยงกับข้อมูลรั่วไหล กระเป๋าเงินนิรนาม และเหตุใดการตรวจสอบจึงสำคัญ
APR จากการ Staking เทียบกับเงินเฟ้อ: ผลตอบแทนคริปโตของคุณเป็นผลตอบแทนจริงเท่าไร?
Plume (PLUME) คืออะไร? เหตุใดโทเคนยังต่ำกว่าจุดสูงสุด 93% แม้กระแส Layer 2 ฟื้นตัว
ราคาเหรียญ Wormhole ใกล้ $0.03: Wormhole (W) คืออะไร และเทรดเดอร์ควรรู้อะไรเกี่ยวกับ W 2.0 การปลดล็อกโทเคน และการ Staking?
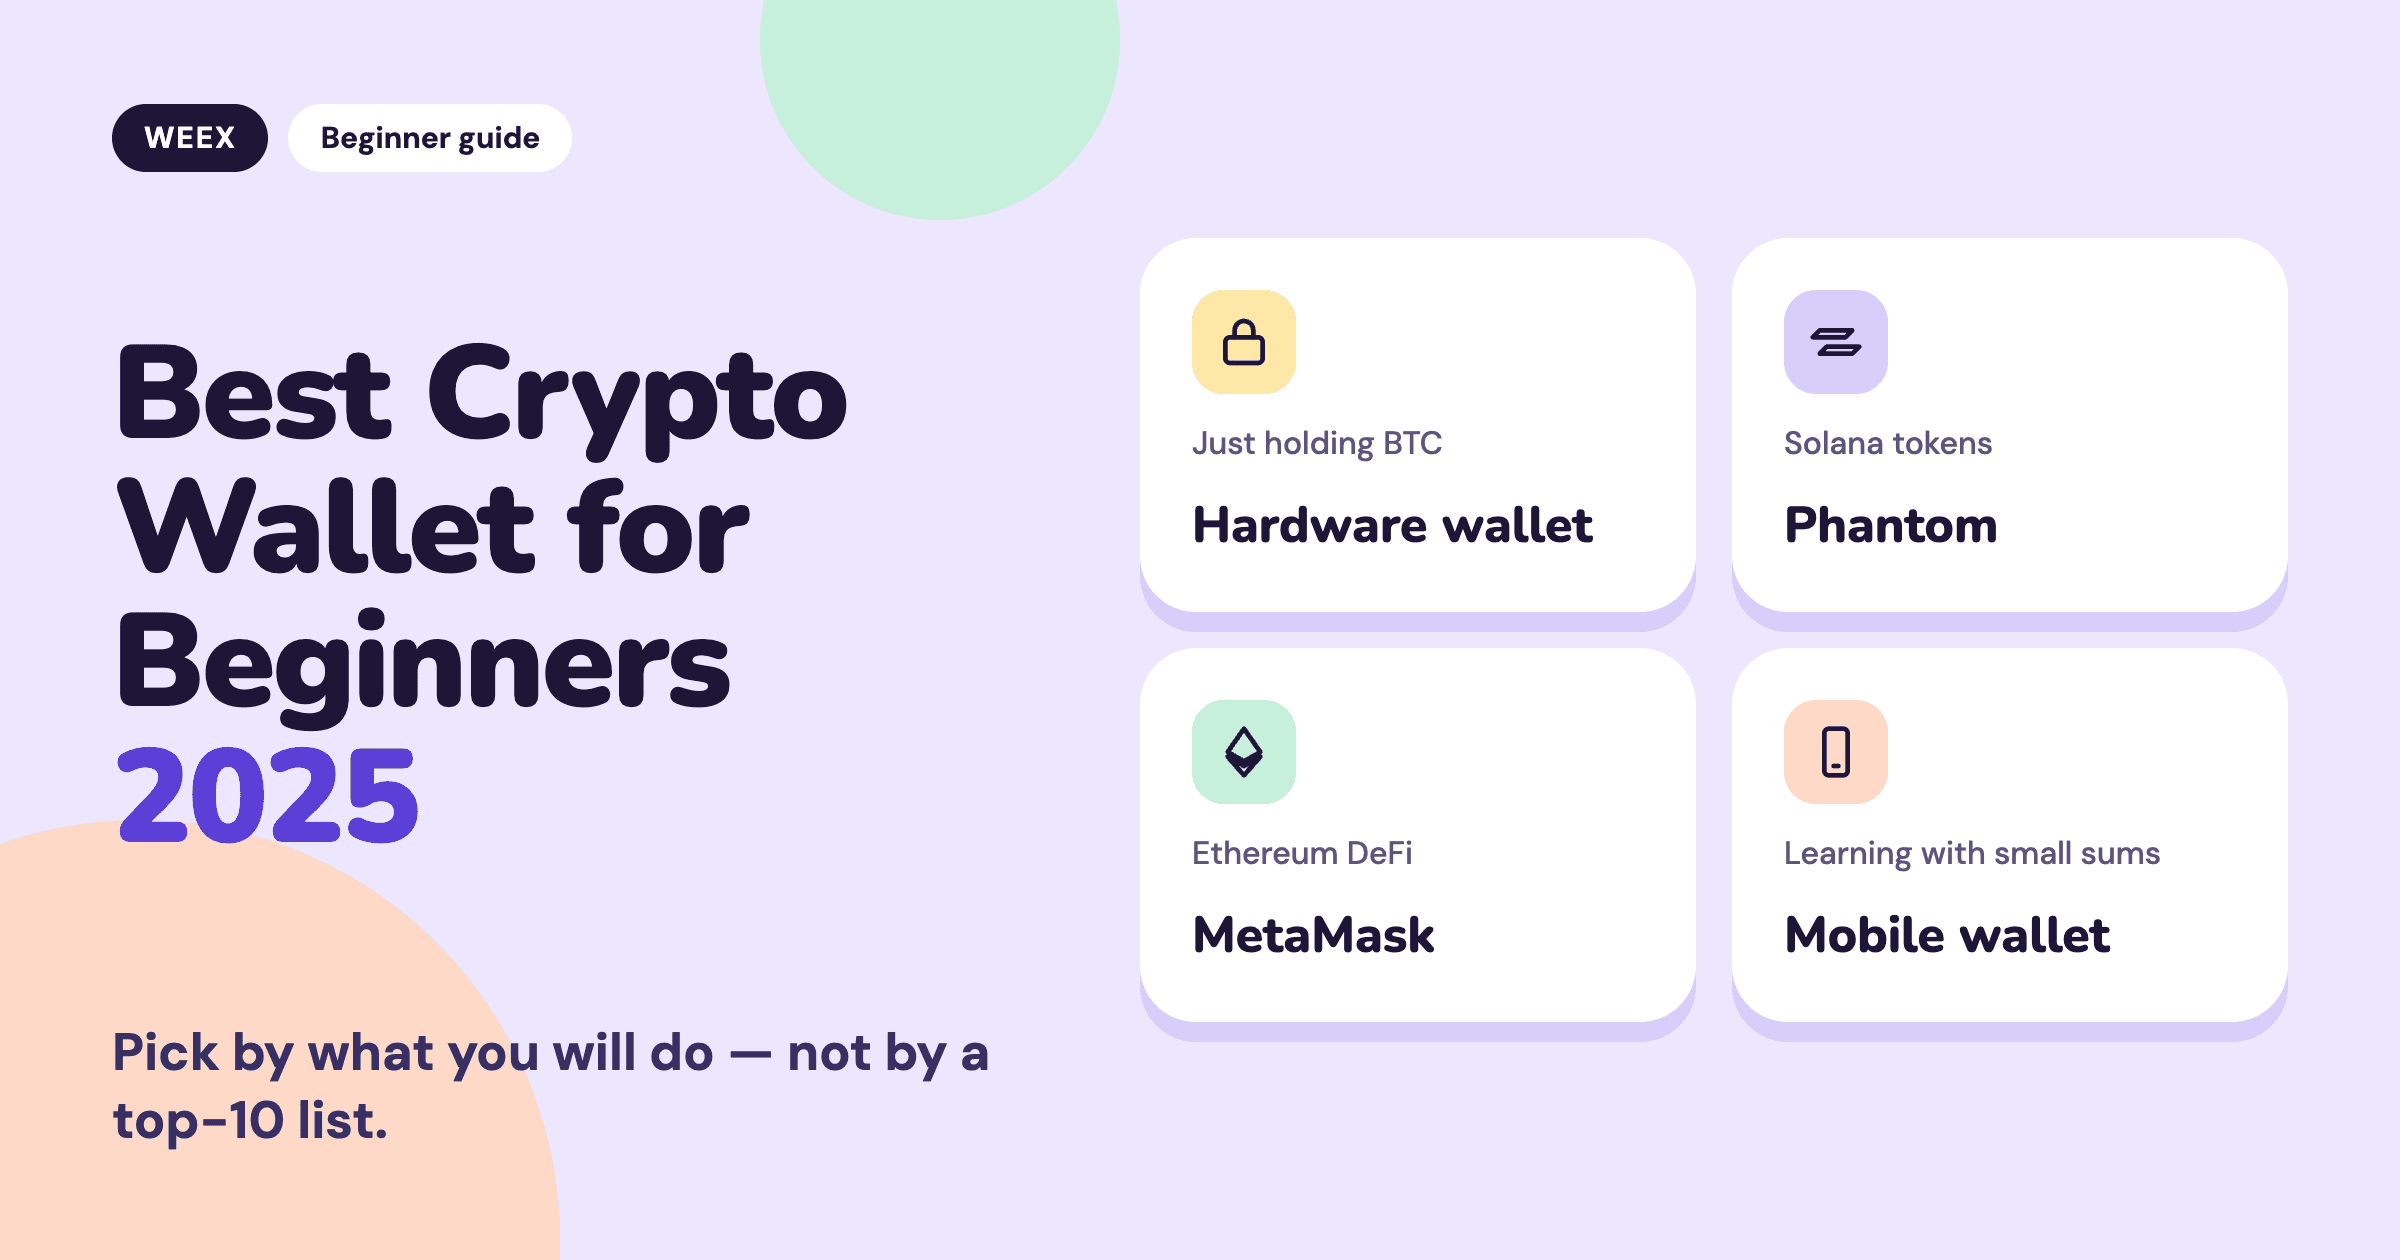
กระเป๋าคริปโตที่ดีที่สุดสำหรับมือใหม่ปี 2025: เลือกตามสิ่งที่คุณจะทำ
Cyberleek: มีมคอยน์ของผู้ปล่อยข้อมูลหลุด GTA 6 เปลี่ยนข่าวหลุดให้เป็นค่าธรรมเนียมได้อย่างไร

วิธีซื้อคริปโตใหม่ก่อนเข้าลิสต์: 5 เส้นทางและกับดักที่ต้องระวัง
Staking คืออะไร? 4 ความเข้าใจผิดที่ควรเคลียร์ก่อนนำคริปโตไป Stake
คริปโต Orca (ORCA) คืออะไร? DEX บน Solana สภาพคล่อง USDY และความสับสนเรื่องชื่อ ORCA
กระเป๋าคริปโตแบบไม่เปิดเผยตัวตน: ความเป็นส่วนตัว 5 ระดับ และแต่ละระดับซ่อนอะไร
บล็อกเชนคืออะไรและทำงานอย่างไร? อธิบายบล็อกจริงหนึ่งบล็อก
STOCKER คืออะไร? Stockereum, มีมโทเคนที่จับคู่กับหุ้น และความเสี่ยง
ราคา WIF และ POPCAT พุ่งขึ้น: การหมุนเวียนสู่มีมคอยน์ Solana จะยืนระยะได้หรือไม่?
กระเป๋าคริปโตไม่ต้อง KYC: 6 ตัวเลือกและ 5 จุดที่ข้อมูลระบุตัวตนยังรั่วไหล
ปลดล็อกโทเคน 2Z วันที่ 02/10: โทเคน DoubleZero จำนวน 1.66B หมายความอย่างไร
วันที่ Alpenglow จะขึ้นเมนเน็ต Solana: ทำไม 28 ก.ย. จึงไม่ใช่วันเปิดใช้งาน
กระเป๋าคริปโตแบบกระจายศูนย์ที่ดีที่สุดสำหรับมือใหม่: สิ่งที่การดูแลสินทรัพย์ด้วยตัวเองเรียกร้องจากคุณ
วิธีสร้างกระเป๋าคริปโต: เลือก ตั้งค่า และเติมเงินอย่างปลอดภัย
กระเป๋าเงินคริปโต Cold Wallet ที่ดีที่สุดปี 2026: ตัวเลือกเด่นตามวิธีถือครองของคุณ
อัปเกรด INJ Meridian: สิ่งที่จะเปิดใช้งาน 24 ก.ย. และสิ่งที่ควรจับตา
กระเป๋าเงินแฟนทอม vs เมตาแมสก์: แตกต่างกันอย่างไร
วิธีเชื่อมต่อกระเป๋าเงิน Phantom กับ DApp บน Solana
กองทุนเงินปันผลสหรัฐฯ (USDF) น่าเชื่อถือหรือไม่? เว็บไซต์ตรวจสอบและ Reddit เผยอะไรบ้าง
XTruth Oil (XTO) เป็นหุ้นหรือคริปโท? วิธีทำงานจริงของรางวัลจากน้ำมัน
กองทุนปันผลน้ำมันแห่งชาติ (NODF) มีน้ำมันหนุนหลังหรือไม่? ตรวจสอบข้อกล่าวอ้างเรื่องปริมาณสำรองและเงินปันผล
ที่อยู่กระเป๋าคริปโทของเทรดเดอร์คิมชีคืออะไร? บันทึกสาธารณะและคู่มือการตรวจสอบยืนยัน
เหรียญ FTR หลังหมดกระแสโรดสเตอร์: ทำไมฟลายอิง เทสลา โรดสเตอร์จึงร่วงลง และควรตรวจอะไรบ้างก่อนเทรด
อธิบาย xStocks คริปโต: หุ้นที่แปลงเป็นโทเคนคืออะไร ทำงานอย่างไร และผู้ถือควรตรวจสอบอะไรบ้าง
เนื้อหา
เหรียญยอดนิยม
บทความล่าสุด


