Bloom暗号資産ボットのウォレット流出:何が起き、ユーザーが確認すべきこと

 Googleで優先ソースとして追加


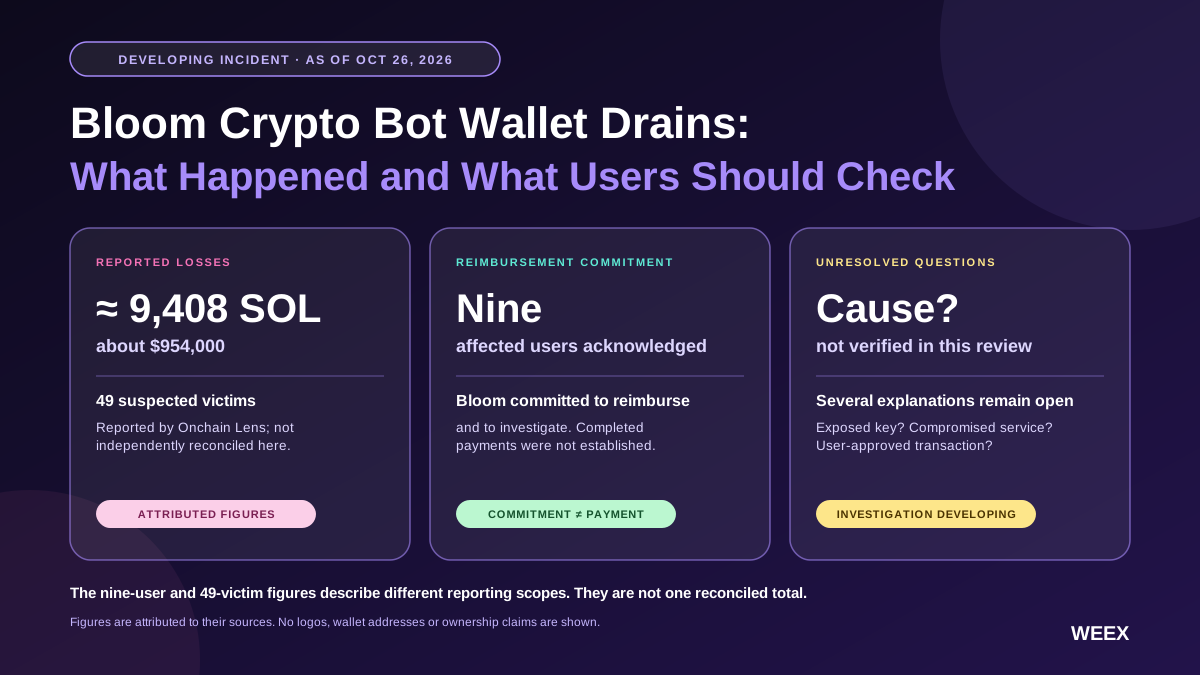
Bloom暗号資産ボットのユーザーから、ウォレット内の資産が不正に送金されたとの報告が寄せられています。一方、Bloomは被害を受けたユーザーへの補償と原因調査を公に約束しています。Onchain Lensは、49人の被害が疑われるケースに関連して、約9,408 Solana(SOL、約954,000ドル相当)があったと報告しました。これとは別に、Bloomが公開している検索可能な声明では、被害を受けたユーザーは9人とされています。これらの数値はそれぞれ異なる範囲の報告を示すものであり、集計済みのインシデント総数として扱うべきではありません。
私たちの見解では、当面の優先事項は残りの資産を保護し、損失を記録することであり、初期の説明を最終的な原因として受け入れることではありません。補償の約束は重要ですが、補償が実際に完了したこととは異なります。同様に、取引ボットを切断しても、他者がウォレットからの取引を承認できる状態であれば、十分な対策とはいえません。
本レビューは2026/10/26時点で入手可能な情報に基づいています。調査は継続中であり、本レビューの時点では技術的な原因も、補償の全体的な完了状況も独立に確認されていません。
Bloom Cryptoとは何か、どの製品が関係しているのか?
今回のインシデントでいう「Bloom crypto」とは、単にBloomという名前を持つあらゆる暗号資産やウォレットではなく、BloomTradingの取引ボット・エコシステムを指します。
Bloomのウェブサイトでは、ブラウザー拡張機能、ウェブベースのBloom Manager、Telegramの取引ツールという3つの連携製品が紹介されています。ドキュメントによると、複数の対応ネットワークで自動取引機能とウォレット管理を提供しています。(最先端のクロスチェーン取引自動化)
リスクを調べるうえで、製品の構成は重要です。拡張機能を使った人と、ボットでウォレットを作成した人、既存のウォレットをインポートした人では、利用履歴が異なる可能性があります。
したがって、確認すべき点は具体的です。どの製品を使いましたか?どのウォレットが関係していますか?どのような情報や権限を提供しましたか?実際にどのような取引が行われましたか?
名前が共通しているだけでは、2つの製品が関連しているとはいえません。また、BloomTradingと、別の名称で呼ばれる「Ill Bloom」のウォレット生成に関する脆弱性を混同しないようにしてください。名称が似ていても、共通の原因、運営者、または影響を受けたウォレット群の存在が証明されるわけではありません。
Bloomのウォレット流出について、何が分かっているのか?
入手可能な証拠は、それぞれ異なる目的を持つ情報源から得られています。ユーザーの苦情は個別の経験を伝え、モニタリングアカウントは取引パターンを特定し、プラットフォームは自社の対応を説明しています。
これらの情報は重複することがありますが、相互に置き換えられるものではありません。
| 証拠の種類 | 確認された内容 | これだけでは確認できないこと |
|---|---|---|
| ブロックチェーン監視レポート | Onchain Lensは約9,408 SOLと、被害が疑われる49人を報告 | 被害を受けた顧客の完全かつ独立に照合されたリスト |
| プラットフォームの声明 | Bloomの検索可能なアカウント声明は、被害を受けたユーザー9人を示し、補償を約束 | すべての損失が特定されたこと、またはすべての支払いが完了したこと |
| ニュース報道 | 苦情、調査、補償の約束について報道 | 技術的な調査が完了したこと |
| 製品ドキュメント | Bloomはウォレットの作成、インポート、取引自動化について説明 | 今回のインシデントで不正アクセスがどのように発生したか |
モニタリングの数値は、Onchain Lensによる報告として扱う必要があります。本記事では、すべての取引を独自に再構成したわけでも、報告されたクラスター内の各アドレスの所有者を特定したわけでもありません。
この区別は実務上重要です。取引記録によって、資産がアドレス間を移動したことは示せます。不正な送金だったか、アドレスを誰が管理していたか、どの製品や認証情報が取引を可能にしたかを確定するには、追加の証拠が必要です。
同様に、プラットフォームの声明から確認できるのは、プラットフォームが何を約束したかです。それだけで、その約束が果たされたことまで示すことはできません。
なぜ報告によってユーザー数が9人、ウォレット数が49件と異なるのか?
ユーザー、ウォレット、アドレスは、それぞれ異なる単位です。
Bloomの検索可能な声明は、被害を受けたユーザーを9人としています。外部のモニタリングは、より広い被害の疑いがある範囲を示しています。これらを、直接比較できる2つの顧客数として提示するのは時期尚早です。
1人が複数のウォレットを管理していることがあります。また、モニタリングデータには、プラットフォームとの関係がまだ確認されていないアドレスが含まれる場合もあります。
例として、あるトレーダーがメインウォレット、2つの取引用ウォレット、自動運用戦略用の別のウォレットを使っているとします。影響を受けたアドレスが4つあっても、被害を受けた人が4人とは限りません。
逆の問題にも注意が必要です。プラットフォームが最初に確認したユーザー数は、審査済みの報告だけを対象としているかもしれません。だからといって、外部調査に含まれるすべてのアドレスが、別の顧客に属するとは限りません。
適切に照合されたインシデント報告には、定義と方法が明記されるはずです。ユニークアドレス、顧客アカウント、確認済みの報告、未解決のケースを区別する必要があります。
それまでは、ある数を別の数で割って「被害者のうち返金されている割合」を推定すると、誤解を招く結果になります。分子と分母が同じ母集団を表すとは示されていないためです。

--価格
Bloomのインシデント原因は確認されたのか?
本レビューでは、最終的な技術的原因を確認できていません。
Bloomの公開声明では、調査が継続中とされています。報道では第三者の関与の可能性が取り上げられていますが、可能性のある説明を、確定した攻撃手法として提示すべきではありません。(x.com)
いくつかの疑問は、切り分けて考える必要があります。
秘密鍵が漏えいし、それを使って不正な取引が署名されたのでしょうか?アプリケーションやサービスが侵害されたのでしょうか?ユーザーが有害な取引を承認したのでしょうか?異なるユーザーが同じ仕組みで被害を受けたのでしょうか?
ある可能性を支持する証拠があっても、ほかの可能性が自動的に否定されるわけではありません。不審な送金は、承認の仕組みを調べる出発点であり、完全な説明ではありません。
HashDitのBloomEVM調査から何が分かるのか?
HashDitが公開したセキュリティ分析では、BloomEVMのウォレット操作フローをテストしたと説明されています。HashDitは、ウォレット生成やインポートの操作において、秘密鍵情報がバックエンドのインフラを通過していたと報告しました。これらは研究者による調査結果であり、本記事のために独立して再現したテストではありません。
この資料は、ウォレットの管理権限が何を意味するのかという有用な問いを提示しています。サービスまたはそのインフラは、取引の承認に必要な情報にアクセスできるのでしょうか?
ただし、対象範囲を明確にする必要があります。特定のEVM製品の操作フローに関する調査だけでは、現在報告されているSolanaの送金がどのように起きたかは確認できません。また、導入されているすべてのバージョンやウォレットが同じ経路をたどったと証明するものでもありません。
Bloom自身のEVMドキュメントでは、秘密鍵とアドレスの取得を含むウォレットの作成・インポートについて説明されています。これはウォレット管理アーキテクチャを調べる必要性を裏付けますが、ドキュメントだけでインシデントを解明することはできません。
適切な結論は、鍵の取り扱いを精査すべきだということです。この調査によって現在のインシデントの根本原因がすでに証明されたとするのは、根拠のない結論です。
接続解除、権限の取り消し、鍵の交換はなぜ異なるのか?
これらの操作は、それぞれ異なる種類のアクセスに対処します。互いに同じものとして扱うと、重要なリスクが残る可能性があります。
接続解除は、アプリケーションとウォレットの接続に関する操作です。権限の取り消しは、アプリケーションや他の相手に以前付与した権限に関する操作です。侵害された鍵の交換は、実際に新しいウォレットの識別情報へ移行することを意味します。
Phantomのセキュリティガイダンスでは、アプリケーションの接続解除と、支出権限の取り消しが明確に区別されています。また、リカバリーフレーズ、秘密鍵、またはデバイスが侵害された可能性がある場合は、そのウォレットの使用を中止するよう案内しています。
| 操作 | 対処する内容 | 重要な制限 |
|---|---|---|
| アプリケーションを接続解除する | ウォレットのインターフェースとアプリケーションの接続 | 以前に付与した権限が残る場合がある |
| 権限を確認して取り消す | 対応資産を移動するための特定の継続的な権限 | 他者が保有する秘密鍵を無効にはできない |
| 新しい鍵でウォレットを作成する | 古い署名用認証情報の漏えい | 残りの資産やポジションも慎重に移行する必要がある |
| アプリのローカルパスワードを変更する | そのアプリのローカルインターフェースを通じたアクセス | ブロックチェーン上のウォレットの署名鍵は置き換わらない |
最も簡単な確認方法は、次のように考えることです。自分が次に承認しなくても、相手は何を実行できるでしょうか?
懸念がアプリケーションとの接続であれば、その接続を解除します。継続中の承認権限がある場合は、別途確認が必要です。秘密鍵が本来のセキュリティ境界の外に漏れた場合、インターフェースの設定を変えても、相手が持つ鍵のコピーは消えません。
これは一般的なウォレットセキュリティの考え方です。Bloomに関する報告の原因がどのケースだったかを示すものではありません。
Bloomユーザーはまず何を確認すべきか?
ウェブサイトを訪れた人全員が同じリスクにさらされていると決めつけず、自分自身の状況から確認を始めてください。
公開ページを読んだだけのユーザーと、秘密鍵をインポートしたユーザーでは、リスクへの接触状況が異なります。取引に署名した人は、その取引で何を承認したのかを確認する必要があります。
次の手順で調査内容を整理できます。
1. 使用したウォレットを特定する
製品で使用した公開アドレスと、関係するネットワークを記録してください。
自動取引用に作成したウォレットと、サービスにインポートした既存のウォレットを区別してください。また、同じウォレットをほかの場所でも使っていたか記録しましょう。
サポートチケットにリカバリーフレーズ、秘密鍵、パスワード、認証コードを書かないでください。公開アドレスは取引の特定に役立ちますが、秘密の認証情報はウォレットの管理を可能にします。
2. 表示残高だけでなく取引履歴を確認する
残高の変化は、送金、取引、手数料、またはアプリケーションの表示エラーによって起きることがあります。該当する取引記録を確認してください。
取引ID、時刻、資産、数量、送金先を記録してください。スクリーンショットとともに、元のリンクも保存してください。
ブロックエクスプローラーの記録だけでは、送金先を実際に管理する人物が分からない場合があります。「資産がこのアドレスに移動した」と「この人物が資産を盗んだ」は分けて考えてください。
3. 接続と継続中の権限を確認する
ウォレット提供元の公式ガイダンスを使い、接続中のアプリケーションや対応する権限を確認してください。
ネットワークごとにツールや権限の仕組みは異なります。EVMトークンの承認に関する説明が、あらゆる種類のSolanaアカウント権限に当てはまると思い込まないでください。
Phantomは、ウォレット流出に関するガイダンスで、ネットワークごとに異なる権限の確認方法を案内しています。こうしたツールには、予期しないメッセージからではなく、確認済みのドキュメントを通じてアクセスしてください。
4. 新しいウォレットが必要か判断する
署名用認証情報またはデバイス自体が侵害された可能性がある場合、新しいウォレットには実際に新しい鍵が必要です。
古いリカバリーフレーズを別のアプリケーションにインポートしても、新しいセキュリティ上の識別情報は作成されません。Phantomの移行ガイダンスによると、新しいリカバリーフレーズを取得するには新しいウォレットを作成し、資産を移動する必要があります。
移行する前に、自由に移動できる残高だけでなく、ステーキング中の資産や未決済ポジションも考慮してください。保有資産によっては追加の手順が必要です。
5. 入金後すぐに資産が失われるウォレットへの入金を繰り返さない
新しい入金がほぼ直後に消える場合は、テスト入金をやめてください。
Phantomは、このパターンがスイーパーボットの動きと一致する可能性があると指摘し、送金を何度も繰り返して出し抜こうとしないよう警告しています。これは一般的な注意喚起であり、Bloomに関して報告されたすべてのケースでスイーパーが動作したという結論ではありません。
Bloomからの正当な返金には何が必要か?
補償の約束は、発表の文言だけでなく、支払いのプロセスを通じて評価すべきです。
Bloomは補償を公に約束しています。本レビューでは、被害を受けたすべてのユーザーが補償を受けたことを示す完全な記録は確認できませんでした。
今後の発表を評価する際は、次のような明確な段階を確認してください。
| 段階 | 有用な証拠 | 未解決の点 |
|---|---|---|
| 補償の約束 | 発信元を確認できるプラットフォームの声明 | 対象条件、時期、実行状況 |
| 請求内容の審査 | ケースの受領確認と、求められた証拠 | 請求が認められるかどうか |
| 補償の承認 | 記録された金額と支払い方法 | 実際に支払いが行われたか |
| 支払い | 取引記録など、確認可能な決済記録 | 合意した請求内容が全額精算されたか |
| 照合 | 承認済みの損失とのケースごとの比較 | 対象となるすべてのケースが完了したか |
この表は編集上の検証フレームワークであり、Bloomがまったく同じプロセスを公表したという主張ではありません。
古いウォレットが安全でない可能性がある場合、受取アドレスを新しいものにするのは妥当です。ただし、そのアドレスを登録する手続き自体も認証されている必要があります。
正規のサポート対応であっても、新しいウォレットの秘密鍵を担当者に渡す必要はありません。送金先の公開アドレスがあれば、署名用認証情報を持たずに資産を送ることができます。
提出したアドレスと、その提出方法の記録を保存してください。正当な支払いミスと、なりすましや送金先の改ざんを区別する助けになります。
返金額はどのように計算すべきか?
返金額を決めるには、計算の基準を定める必要があります。
盗まれた資産のドル換算額は、特定の時点で評価した金額です。プラットフォームが支払うことに同意した額と自動的に同じになるわけではありません。
Bloomで確認された請求とは関係のない、仮定の例を考えてみましょう。
あるユーザーが、1単位あたり100ドル相当の資産を20単位失ったとします。インシデント発生時点で報告される損失額は2,000ドルです。
その後、資産価格が110ドルになった場合、20単位を返すことと、2,000ドルを返すことでは結果が異なります。補償条件が分からない限り、どちらの方法とも決めつけられません。
明確な精算内容では、補償が資産の数量、合意したドル評価額、または別の方法のどれに基づくかを示す必要があります。請求に含まれる手数料についても明記すべきです。
このため、被害を受けたユーザーは、送金した数量と時刻の両方を記録しておく必要があります。ドル換算残高を丸めて表示したスクリーンショットだけでは、後日の支払い照合に不十分なことがあります。
同じ注意を払うことで、二重計上も防げます。複数の送金が1つの損失に関係している場合もあれば、その後の送金が回収の試みや残存資産の移動である場合もあります。それぞれの記録を文脈に沿って確認する必要があります。

「セルフカストディ」なら取引ボットが資産にアクセスできないのか?
いいえ。カストディに関する呼称より、実際の承認の仕組みを確認するほうが重要です。
ユーザーは、ウォレットがどのように作成されるのか、署名がどこで行われるのか、認証情報がインポートされるのか、サービスにどのような継続的権限が付与されるのかを理解する必要があります。
自動化製品には、約束した操作を実行するための何らかの仕組みが必要です。重要なのは、その仕組みの範囲、期間、セキュリティです。
たとえば、取引ごとに承認を求めるシステムと、ユーザーがオフラインの間も戦略を実行できるシステムでは、管理の仕組みが異なります。この違いだけで、どちらかが不正だと決まるわけではありません。ユーザーが何を確認すべきかが変わるのです。
有用なドキュメントでは、運営者が何にアクセスできるのか、何にはアクセスできないのか、そしてその説明がどのような根拠に基づいているのかを示す必要があります。ランディングページの安心させる文言は、明確な技術的説明の代わりにはなりません。
Bloomのドキュメントとセキュリティ上の疑問を併せて検討すると、より広い教訓が見えてきます。管理権限はブランドではなく、署名権限を基準に評価すべきです。
偽の返金・資産回収メッセージを避けるには?
インシデントの進行中は、助けを緊急に求める人たちが生まれます。その切迫感により、なりすましを冷静に見極めることが難しくなる場合があります。
確実な資産回収をうたう予期しないメッセージは、別個のセキュリティ判断として扱ってください。公開ウォレットアドレスを知っているだけで、送信者が正規だと証明されるわけではありません。
Phantomのサポート案内によると、サポートチームがリカバリーフレーズや秘密鍵を尋ねることはありません。また、同社のセキュリティ資料では、偽のサポートチャットや不正な本人確認要求が、ウォレットへのアクセス権を得るために使われる手口として挙げられています。
WEEXを名乗る連絡については、WEEX Contact Verifierを利用してください。ウェブサイト、メールアドレス、電話番号、Telegram ID、ソーシャルアカウントを確認できます。このツールはWEEX関連の連絡先を確認するものであり、Bloomの返金プロセスを検証するものではありません。(連絡先を確認して詐欺を回避)
WEEX Trust Centerは、WEEXのセキュリティ情報や確認用リソースを調べる際の、より幅広い出発点となります。
どちらのリソースも、外部ウォレットで行われた取引を取り消したり、別のサービスからの補償対象であることを確認したりするものではありません。
Bloomのインシデントが解決に向かっていることを示すものは?
インターフェースが復旧したり、取引が再開したりしただけでは、解決した証拠として十分ではありません。
意味のある進捗報告では、3つの結果を結び付ける必要があります。影響を受けた範囲が特定され、関連するセキュリティ上の問題が対処され、認められた損失と実際の補償が照合されていることです。
技術的な説明では、影響を受けた製品やバージョン、リスクが生じた条件を示す必要があります。また、確認された事実と未解決の仮説を区別すべきです。
補償状況の報告では、支払い済みの内容と、まだ審査中の内容を説明する必要があります。公開の取引記録が適切な場合は、不要な個人情報を明かさずに理解できる形で示すべきです。
最後に、ユーザーは何が変更されたのかを知る必要があります。サービスが再び利用可能になったという情報は、運用上の疑問には答えます。脆弱なプロセスに文書化された変更が加えられたという情報は、セキュリティ上の疑問に答えます。
この問題を追う読者にとって、こうした節目は、確信の度合いだけが次第に強まる発表を繰り返すことよりも有用です。
WEEXの編集見解
Bloomの暗号資産ボットに関する報告で最も重要な論点は、利便性と署名権限の関係です。
自動化されたインターフェースは取引を簡単にできる一方で、基盤となるアクセスの仕組みを見えにくくすることがあります。ユーザーがリスクを評価するには、まずその仕組みを正確に把握する必要があります。
Bloomの補償の約束は、文書化された履行状況によって評価すべきです。技術調査は、対象範囲、原因、是正措置が明確に説明されているかで評価すべきです。外部のウォレット数は、出典を明示し、定義を慎重に示す必要があります。
これらの点が照合されるまでは、残りの資産を保護し、取引の証拠を保存し、初期の非難も初期の安心させる説明も最終的な答えとして扱わないことが、責任ある対応です。
よくある質問
1. Bloom Crypto Botに何が起きたのですか?
BloomTradingに関連して、ユーザーからウォレット内の資産が不正に送金されたとの報告がありました。ブロックチェーンのモニタリングでは不審な流出が報告され、Bloomの検索可能な声明では、調査中に被害を受けたユーザーを認め、補償を約束しています。本レビューでは技術的な原因の全容を確認できていません。(x.com)
2. ユーザー9人とウォレット49件という数字は矛盾していますか?
必ずしもそうとは限りません。1人が複数のウォレットを管理する場合があり、報告によって確認の基準も異なることがあります。直接比較するには、数値を照合するための方法が必要です。
3. Bloomはすべての返金を完了しましたか?
本レビューでは、補償がすべて完了したことを独立に確認できていません。支払いの約束は、承認された請求、支払い記録、最終的な照合とは区別すべきです。
4. Bloomとの接続を解除すれば、ウォレットを保護できますか?
署名用認証情報が侵害されている場合は、それだけでは不十分です。アプリの接続解除、継続中の権限の削除、新たに生成した鍵への資産移動は、それぞれ異なるリスクに対処します。実際のリスクに応じて、ウォレット提供元の確認済みガイダンスに従ってください。
5. このインシデントはSolanaネットワークがハッキングされた証拠ですか?
いいえ。取引ツールに関連する不正送金の報告だけでは、基盤となるブロックチェーンに障害があったとはいえません。原因を特定するには、取引がどのように承認されたかを示す証拠が必要です。
情報源
| 情報源 | 確認した資料 | 日付 |
|---|---|---|
| Bloom公式アカウント:公開されている声明 | 被害を受けたユーザーの確認と補償の約束。スレッド全体は取得できず | 2026/10/26にアクセス |
| Onchain Lensのインシデント投稿 | 公開されているモニタリングの数値。本記事では独自に再構成していない | 2026/10/26にアクセス |
| Bloom製品ドキュメントおよびEVMウォレットのドキュメント | 製品の特定、自動化、ウォレット管理機能 | 2026/10/26にアクセス |
| HashDitが公開したセキュリティ分析 | BloomEVMの鍵管理について研究者が報告した所見。現在のインシデントの未確認の原因とは別の情報 | 2026/10/26にアクセス |
| Crypto.newsのインシデント報道 | 進行中の報道とプラットフォームの対応に関する背景 | 2026/10/26に公開 |
| Phantom:ウォレット流出への対応 | 接続、権限、侵害されたウォレットへの対応ガイダンス | 2026/10/26にアクセス |
| Phantom:スイーパーボットおよび新しいウォレットへの移行 | 入金に伴うリスクと、侵害されたウォレット認証情報の交換 | 2026/10/26にアクセス |
| WEEX Contact VerifierおよびTrust Center | WEEX公式の確認・セキュリティ関連リソース | 2026/10/26にアクセス |
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事
米国配当ファンド(USDF)は正当か?サイト検証とRedditが実際に示すこと

XTruth Oil(XTO)は株?暗号資産?原油報酬の実際の仕組みを解説
ナショナル・オイル・ディビデンド・ファンド(NODF)は石油に裏付けられているのか?準備資産と配当の主張を検証

キムチ・クリプトトレーダーのウォレットアドレスとは?公開記録と検証ガイド
xStocksの暗号資産を解説:トークン化株式とは何か、仕組みと保有者が確認すべきこと
Pearl(PRL)暗号資産とは?マイニングの仕組みを解説
フライング・テスラ・ロードスター(FTR)コインとは?ロードスター系ミームコインの取引前に確認すべきこと
Cyberleekトークンのリスク:リークや匿名ウォレットに結びついたミームコインと、検証が重要な理由
ステーキングAPRとインフレ:暗号資産の利回りのうち、実質的な利益はどれくらい?
Plume(PLUME)とは? レイヤー2相場でも最高値から93%安にとどまるRWAトークンの理由
初心者におすすめの暗号資産ウォレット2025:用途に合わせた選び方
ブロックチェーンノードとは?種類、2026年のノード数と実際にかかる費用

上場前に新しい暗号資産を買う方法:5つのルートとそれぞれの落とし穴
Orca(ORCA)とは?SolanaのDEX、USDYの流動性、ORCAとの名称の混同
ブロックチェーンとは何か、どう機能するのか?1件の取引を追跡
10/02の2Zトークンアンロック:16.6億枚のDoubleZeroトークンが意味するもの
ソラナのアルペングロー・メインネット稼働日:9月28日がローンチ日ではなかった理由