
Crypto: 22 milioni di indirizzi rubati presso La Poste, la settimana nera delle fughe di dati in Francia

 Preferiti su Google



Settimana proficua per i rivenditori di file. Docaposte conferma il furto dei nomi e degli indirizzi postali di 22 milioni di persone tramite il suo marchio Maileva. L'hacker ChimeraZ alimenta le fughe di dati della settimana con il database di una piattaforma crypto e quello dei centri di controllo tecnico SGS. Un indirizzo che circola è il primo anello delle sequestrazioni di detentori di criptovalute, un terreno in cui la Francia detiene il triste record mondiale.
I punti chiave di questo articolo:
- Maileva, marchio di Docaposte, riconosce per iscritto il furto di identità e indirizzi che colpisce un francese su tre.
- Su Lithos, un DEX della blockchain Plasma, il venditore annuncia 173.146 wallet collegati a nomi e IP.
- I numeri forniti per SGS (22,7 milioni di persone) non hanno ricevuto alcuna conferma dal gruppo.
- Incrociato con una vecchia fuga di exchange, un semplice indirizzo postale è sufficiente per le squadre di rapimenti crypto.
Fuga di dati Maileva, un francese su tre e lettere in omaggio
La storia inizia il 23 settembre. Maileva, il servizio di Docaposte che invia le lettere di migliaia di aziende, interrompe tutto dopo aver rilevato un'attività sospetta. I servizi rimangono quindi fermi per sei giorni e viene presentata una denuncia.
Poi, nulla per settimane. Sono i clienti a informare uno a uno i loro utenti: l'Ospedale Foch, i laboratori del gruppo Inovie, i locatori sociali Flandre Opale Habitat e Altéal.
Maileva finalmente rilascia un numero il 13 novembre. In una risposta scritta a Cyberattaque.org, l'azienda riconosce che << 22 milioni di persone sono interessate dal furto dei loro dati identificativi >>, ovvero nome, cognome e indirizzo postale. Il sito menziona anche circa 39 milioni di riferimenti di lettere in documenti interni. La conferma scritta di Maileva pubblicata da Cyberattaque.org il 13 novembre 2026
Il file Maileva non dice chi possiede bitcoin. Ma incrociato con una vecchia fuga di exchange, di wallet hardware o di software fiscale (Waltio a gennaio), fornisce la porta a cui bussare. Il Ministero dell'Interno ha registrato 90 casi di rapimento, di sequestro o di estorsione legati alle criptovalute tra il 1 gennaio e la metà di agosto 2026, secondo i numeri trasmessi a Cointelegraph.
Il supporto aggrava inoltre il caso. Maileva spedisce carta, quindi i truffatori sanno ora chi riceve lettere da quale mittente. I clienti di Ledger hanno già ricevuto per posta falsi dispositivi trappola dopo la fuga del 2020: una busta credibile causa più danni di un'email sospetta.
Lithos e SGS, ChimeraZ svende le fughe di dati a catena
Uno pseudonimo torna ovunque questa settimana. L'8 novembre, ChimeraZ mette in vendita 96 GB attribuiti alle attività francesi di SGS (Sécuritest, Auto Sécurité, Vérif'Autos). Rivendica così 259 milioni di righe, 22,7 milioni di persone e 40,9 milioni di targhe uniche. I campioni consultati da Cyberattaque.org contengono effettivamente immatricolazioni e numeri di serie di veicoli, ma SGS non ha confermato nulla.
Lo stesso venditore si concentra il 10 novembre su un terreno che conosci meglio. Il suo file di 411 MB proverrebbe da Lithos, un DEX (piattaforma di scambio decentralizzata) della blockchain Plasma. FrenchBreaches ha rilevato nell'annuncio 173.146 indirizzi di wallet, 134.325 nomi utente, 112.436 nomi e 50.239 indirizzi IP, di cui 2.147 registrazioni localizzate in Francia. I volumi rivendicati da ChimeraZ per Lithos, rilevati da FrenchBreaches il 10 novembre 2026
Tuttavia, il campione pubblicato non contiene né chiave privata né frase di recupero, e Lithos non ha reagito. Un indirizzo di wallet associato a un nome e a un IP fa però saltare il pseudonimo: tutta la cronologia on-chain del wallet diventa leggibile, saldo incluso, per chi acquista la base.
Fughe di dati della settimana, il resto del bottino
Dieci giorni prima, il Crédit Mutuel Arkéa aveva visto uscire più di 100 milioni di euro dai suoi conti per finire convertiti in criptovalute. E la lista si allunga ogni giorno.
- ARTE, 643.760 schede di studenti e insegnanti pubblicate da un hacker l'11 novembre
- Macif Avantages, dati dei clienti esposti tramite il suo fornitore di buoni acquisto Qwertys
- Monceau Fleurs, Au Nom de la Rose, Happy e Cœur de Fleurs, i clienti del gruppo Emova colpiti l'11 novembre
- HomeMaison, 1,6 milioni di indirizzi e-mail rivendicati il 12 novembre
- Location-etudiant.fr, 825.894 righe messe in vendita
- La Rez a Vandœuvre-lès-Nancy, dossier di inquilini diffusi con i loro IBAN
- Centro ospedaliero di Armentières, 261.948 registrazioni del 2024 rimesse in circolazione il 13 novembre
Prezzo di --
Fughe di dati, filtrare il vero e mantenere i buoni riflessi crypto
Il numero di 9 milioni di pazienti di 1001RDV è circolato più velocemente degli altri. L'editore di questa piattaforma di appuntamenti medici, Logicielnet, afferma che solo la sua vetrina WordPress è stata colpita e smentisce qualsiasi esfiltrazione. Nessuna verifica indipendente è stata pubblicata fino ad oggi, quindi attenzione con le catture che circolano.
Per i detentori di criptovalute, la condotta da seguire si riassume in poche parole. Nessuna azienda vi chiederà la vostra frase di recupero, né per posta né per telefono. Non collegate mai pubblicamente un indirizzo di wallet al vostro nome e tenete per voi l'importo del vostro portafoglio, sia in ufficio che a cena con la famiglia.
Maileva ha notificato la CNIL e un'indagine giudiziaria è stata aperta, ma non esiste alcun bilancio delle persone realmente avvisate. Sono le migliaia di aziende clienti che devono scrivere ai loro utenti, e molte non lo hanno ancora fatto. Il bilancio 2026 delle amministrazioni francesi hackerate era già pesante prima di questa settimana.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche
Il miliardario David Tepper ha appena effettuato un'enorme rotazione nei chip AI - Ne varrà la pena?
Il Bitcoin è stato scambiato al di sotto della sua media a 200 settimane solo l'8,4% del tempo. La storia dice che è in questo momento che gli investitori pazienti vengono ricompensati.
Il volume di scambi istituzionali su Kalshi cresce del 4124% in sei mesi, raggiungendo 26,3 miliardi di dollari
Solana si dirige verso il peggior anno della sua storia
Se i chip AI diventano merci, Nvidia ha molto da perdere, mentre queste 3 azioni sono pronte a guadagnare
3 azioni di energia per data center in calo di oltre un terzo dai loro massimi da acquistare ora e mantenere fino al 2030
SBF parla per la prima volta della vendita di Anthropic: c'è una probabilità del 25% che l'IA distrugga l'umanità, i giovani devono comprendere a fondo l'IA
L'S&P 500 è appena entrato in territorio di correzione. Ecco cosa significa per gli investitori in questo momento.
È finita l'era in cui il settore delle criptovalute guadagnava facilmente? Quattro strategie che estraggono liquidità dal mercato
DWF Labs: Il Bitcoin non è oro digitale, segue il Nasdaq
L'hack di Fluidkey da 1,6 milioni di dollari espone un rischio di sicurezza anche quando le chiavi private non lasciano mai i dispositivi degli utenti
Previsione: Rocket Lab triplicherà il suo fatturato entro il 2028. Ecco cosa significherebbe per le azioni.
Take-Two Interactive vs. Anthropic: Quale azione in movimento di mercato è il miglior acquisto?
Solo il 2,5% dei recenti depositi di Bitcoin è in profitto
Securitize paga il suo primo dividendo in azioni Apple tokenizzate in USDC
Walsh vuole che i funzionari della Fed parlino meno, ma i loro interventi sono aumentati
Arthur Hayes sta comprando il ribasso dopo aver trasferito 5 milioni di dollari in USDC?
Panoramica di 6 nuovi progetti di mining AI, forse il settore più interessante dopo la narrativa sulla privacy
Vulnerabilità nella firma dei portafogli Bitcoin sfruttabile da robot in pochi secondi
Paul Klay di BeginVC: Perché è sempre più difficile guadagnare nel settore delle criptovalute?
I compratori di Bitcoin affrontano un problema di trading mentre le stablecoin subiscono la loro maggiore diminuzione dell'offerta dal 2022
Il prezzo delle azioni di Nvidia è sceso del 40% rispetto al picco, ma ci sono ancora speranze
La cultura aziendale di Anthropic
NEAR sta riducendo l'inflazione. Chi paga il costo di meno nuovi token?
Perché Bending Spoons potrebbe scegliere di emettere obbligazioni convertibili
Quali aziende quotate sono state riscritte dai modelli AI dopo il campanello di Anthropic?
La Francia chiede regole più severe dell'UE sulle criptovalute riguardo a staking, pubblicità e sicurezza degli investitori
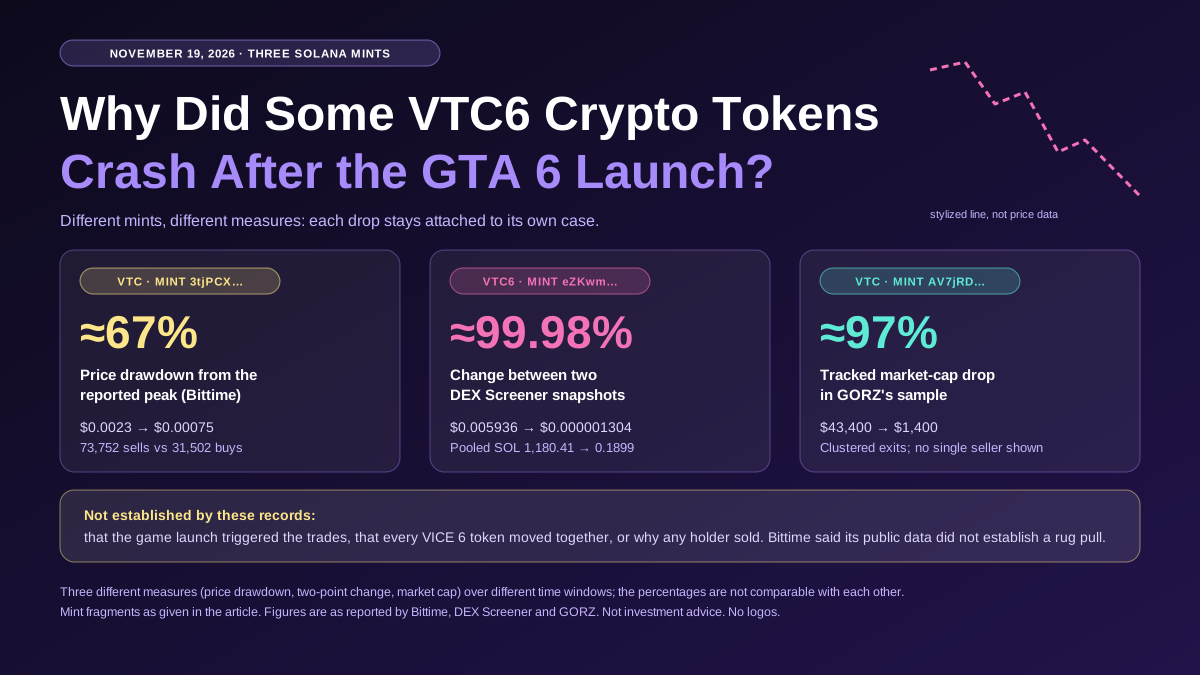
Perché alcuni token crypto VTC6 sono crollati dopo il lancio di GTA 6?
Scopri perché alcuni token crypto VTC6 sono scesi in occasione del lancio di GTA 6. Confronta tre mint Solana, attività di vendita, riserve dei pool e prove di un rug pull.
Coinbase, CoinDCX e ZebPay affrontano interruzioni nei prelievi in INR in India
Che cos’è la crypto VTC6? Guida per principianti a VICE 6 (VTC6)
Che cos’è la crypto VTC6? Scopri perché diversi token usano il nome VICE 6 e come verificare la rete, l’indirizzo mint e il pool di trading prima di confrontare le quotazioni.
Il miliardario David Tepper ha appena effettuato un'enorme rotazione nei chip AI - Ne varrà la pena?
Il Bitcoin è stato scambiato al di sotto della sua media a 200 settimane solo l'8,4% del tempo. La storia dice che è in questo momento che gli investitori pazienti vengono ricompensati.
Il volume di scambi istituzionali su Kalshi cresce del 4124% in sei mesi, raggiungendo 26,3 miliardi di dollari
Solana si dirige verso il peggior anno della sua storia
Se i chip AI diventano merci, Nvidia ha molto da perdere, mentre queste 3 azioni sono pronte a guadagnare
3 azioni di energia per data center in calo di oltre un terzo dai loro massimi da acquistare ora e mantenere fino al 2030
Ultimi articoli


Ultimi listing di monete su WEEX


