
Pembaruan Agustus Mengatasi Kebocoran Kunci Pribadi Kritis di Dompet Kripto Vultisig

 Pilih kami di Google


Vultisig, sebuah dompet kripto yang menggunakan penandatanganan bersama, telah salah menangani sinyal berhenti kritis dalam implementasi penandatanganan ECDSA-nya, seperti yang ditemukan oleh para peneliti keamanan di ChainSecurity.
Pengungkapan para peneliti pada 21 Oktober menjelaskan bagaimana melanjutkan setelah kesalahan dapat memungkinkan seorang penandatangan yang sudah terkompromi untuk memulihkan kunci pribadi secara penuh.
Baik pemelihara Android maupun iOS menggambarkan kode yang mencoba kembali setelah perpustakaan mengidentifikasi peserta jahat, kemudian menambahkan penanganan untuk menghentikan percobaan ulang tersebut dan memperingatkan pengguna. Perubahan tersebut muncul dalam catatan rilis repositori berikutnya.
Mewajibkan beberapa perangkat hanya memberikan perlindungan jika perangkat lunak mempertahankan persyaratan itu ketika satu peserta mulai berperilaku buruk.
Dompet komputasi multi-pihak (dompet MPC) mendistribusikan wewenang penandatanganan di antara bagian kunci. Cukup banyak bagian yang bekerja sama untuk menghasilkan tanda tangan blockchain standar tanpa mengumpulkan kunci pribadi secara penuh selama operasi normal.
Dalam pengaturan dua perangkat yang memerlukan kedua peserta, mengkompromikan satu seharusnya membuat penyerang bergantung pada persetujuan perangkat lainnya.
Kekurangan yang diungkapkan melibatkan penandatanganan ECDSA dan memerlukan kompromi awal. Seorang penyerang kemudian dapat mengirim banyak pesan penandatanganan jahat dan mengamati apakah penandatangan lainnya mengembalikan kesalahan.
Respon tersebut mengungkapkan bagian dari benih protokol internal yang dapat digunakan kembali, yang akhirnya memungkinkan pemulihan bagian lainnya dan kunci penuh, menurut ChainSecurity.
Benih tersebut adalah rahasia pengaturan internal, dan perpustakaan mengasumsikan penandatanganan lebih lanjut akan berhenti setelah kesalahan kritis sampai benih diputar. Aplikasi menampilkan kesalahan umum dan tidak menegakkan respon tersebut.
Alur ECDSA historis Vultisig dapat membocorkan material kunci melalui respon kesalahan berulang; pembaruan Agustus kini menghentikan percobaan ulang dan mengidentifikasi perangkat yang terkompromi.
Konsekuensi keamanan adalah bahwa upaya penandatanganan yang gagal dapat berarti bahkan ketika tidak menghasilkan tanda tangan transaksi yang dapat digunakan.
Jika melanjutkan pertukaran mengungkapkan lebih banyak informasi rahasia, menolak transaksi saja tidak menjaga pemisahan yang dijanjikan antara penandatangan. Aplikasi harus merespons kegagalan protokol itu sendiri.
Apa yang Diperlihatkan Perubahan Agustus
Perubahan Android (#5658) dan perubahan iOS (#5235) keduanya digabungkan pada 21 Agustus, dua bulan sebelum pengungkapan publik.
Deskripsi mereka mengatakan bahwa kode lama membandingkan kegagalan penandatanganan dengan hasil keberhasilan perpustakaan tanpa menangani kesalahan larangan pihak jahat secara terpisah. Rutin penandatanganan dapat mencoba kembali hingga tiga kali, sementara pengguna menerima pesan kegagalan umum.
Jumlah percobaan ulang tersebut tidak menetapkan berapa banyak pesan yang akan memulihkan kunci, atau berapa banyak sesi yang dibutuhkan penyerang.
Perubahan kode Android dan perubahan iOS mengenali kode kesalahan pihak jahat dari perpustakaan penandatanganan DKLS selama pengaturan sesi, pemrosesan pesan, dan penyelesaian tanda tangan.
Keduanya memetakan peserta yang ditandai ke pengidentifikasi perangkat, membawa kesalahan khusus melewati percobaan ulang otomatis, dan menampilkan peringatan terlokalisasi terhadap penggunaan perangkat itu lagi. Di Android, pengecualian juga melewati pemulihan relay.
Bersama-sama, perubahan tersebut menunjukkan bahwa aplikasi membedakan keputusan kriptografi tentang peserta dari kegagalan penandatanganan biasa.
Perilaku percobaan ulang yang sesuai untuk kegagalan sementara dapat menjadi berbahaya ketika perpustakaan memberi tahu pemanggil untuk berhenti berinteraksi dengan penandatangan jahat.
Catatan GitHub untuk iOS v1.45.71, bertanggal 21 Agustus, mencantumkan #5235. Rilis Android v1.0.118, bertanggal 25 Agustus, mencantumkan #5658.
Jumlah Dompet dan Lingkup Audit Memerlukan Konteks
Deskripsi brankas Vultisig membedakan siapa yang mengendalikan penandatangan. Fast Vault menggunakan satu perangkat pengguna dengan VultiServer memegang bagian kedua dan menandatangani bersama. Secure Vault menggunakan dua atau lebih perangkat yang dipegang pengguna tanpa VultiServer.
Dompet yang dibantu penyedia dan dompet yang tersebar di perangkat pengguna sendiri dapat menggunakan penandatanganan terdistribusi, tetapi ketergantungan operasional mereka berbeda. Dua peserta dalam pertukaran penandatanganan juga tidak berarti brankas hanya memiliki dua bagian secara total.
Pengungkapan dan materi aplikasi yang ditinjau tidak memberikan matriks versi yang terpengaruh dan konfigurasi brankas yang lengkap.
Dokumentasi keamanan Vultisig mengatakan Trail of Bits mengaudit perpustakaan DKLS23 Silence Laboratories pada tahun 2024. Dikatakan bahwa laporan audit aplikasi seluler dan desktop akan dihubungkan saat diterbitkan.
Pada saat pengungkapan, ChainSecurity mengatakan bahwa mereka belum meninjau perbaikan Vultisig atau mengaudit bagian lain dari protokol, sehingga perbaikan tersebut tetap di luar penilaian itu.
Detail remediasi yang berguna akan menghubungkan konfigurasi yang terpengaruh dengan versi yang dikirim dan menjelaskan penegakan setelah baik restart otomatis maupun yang diinisiasi pengguna. Tinjauan yang mencakup perilaku tersebut akan menangani kegagalan tingkat aplikasi yang dijelaskan di sini.
Para pemegang perlindungan dijanjikan bahwa penegakan tergantung pada aplikasi yang menegakkan kondisi berhenti perpustakaan sepanjang penandatanganan, termasuk ketika pengguna mulai lagi setelah kegagalan.
Harga --
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai
Trump Bekerja Sama dengan Partai Demokrat untuk Mendorong Batas Suku Bunga Kartu Kredit Menjadi 10%
Buyback Baru Airbnb Sebesar $12 Miliar Didukung oleh Margin Arus Kas Bebas 35%. Ini Artinya bagi Pemegang Saham.
Apakah Saham Markel Group Layak Dibeli Setelah Turun 10% di 2026?
Pasokan token S Sonic Labs dikonfirmasi sebesar 4,7 miliar, 48% lebih tinggi dari pengungkapan awal
Apakah Coca-Cola Saham Pembuat Jutawan?
Take-Two Interactive vs. Anthropic: Saham Mana yang Lebih Baik untuk Dibeli?
Google Naik Lebih dari 2%, Mengubah Cara Pengadaan HBM untuk Menghemat Sekitar 50 Miliar Dolar
Apakah Warren Buffett Akan Membeli Anthropic? Ini Satu Pertanyaan yang Akan Dia Ajukan
Pemegang Saham HeartSciences Setujui Penggabungan dengan Fortitude, Suara Setuju Sekitar 86%
Bitcoin: Investor Besar Kembali Setelah Sembilan Bulan Penjualan
Moderna vs. BioNTech: Mengapa Hanya 1 yang Layak Dibeli Menuju 2027
UBS Menurunkan Peringkat Deutsche Börse Menjadi "Jual", Menyebut Valuasi Terlalu Tinggi Setelah Lonjakan 49% Tahun Ini
Volume Transaksi Nominal XRP Futures CME Mencapai $81,2 Miliar dalam 18 Bulan
Johnson & Johnson Menyampaikan Data Kanker Prostat 'Sempurna' di ESMO. Inilah Mengapa Investor Harus Peduli
Citi Menyatakan Pelanggan Bertanggung Jawab Ketika Agen Perbankan AI Berperilaku Nakal—Bahkan Setelah Peretasan
OFAC menjatuhkan sanksi kepada komandan Comancheros, mencantumkan alamat Tron
Strategi Dihapus dari Indeks MSCI, Terus Mengakumulasi Bitcoin
Saham Micron Naik 3,4% Setelah IPO Rekor Anthropic
Sistem Anti-Penipuan AI Coinbase Mencegah Transfer $4,7 Juta
Apple Menjadi Saham Utama Buffett dengan Alasan. Saya Akan Membelinya dengan $1,000 Sekarang.
Trump Media berusaha membayar utang 883,5 juta USD tanpa menjual BTC
Media: Banyak Investor Melihat Anthropic sebagai Aset "Harus Dimiliki"
1inch Mengintegrasikan Kontrak Berjangka Hyperliquid
SFC Hong Kong Menandai Hyperliquid sebagai Platform Perdagangan Mencurigakan, Dapatkah Harga HYPE Bertahan di $65?
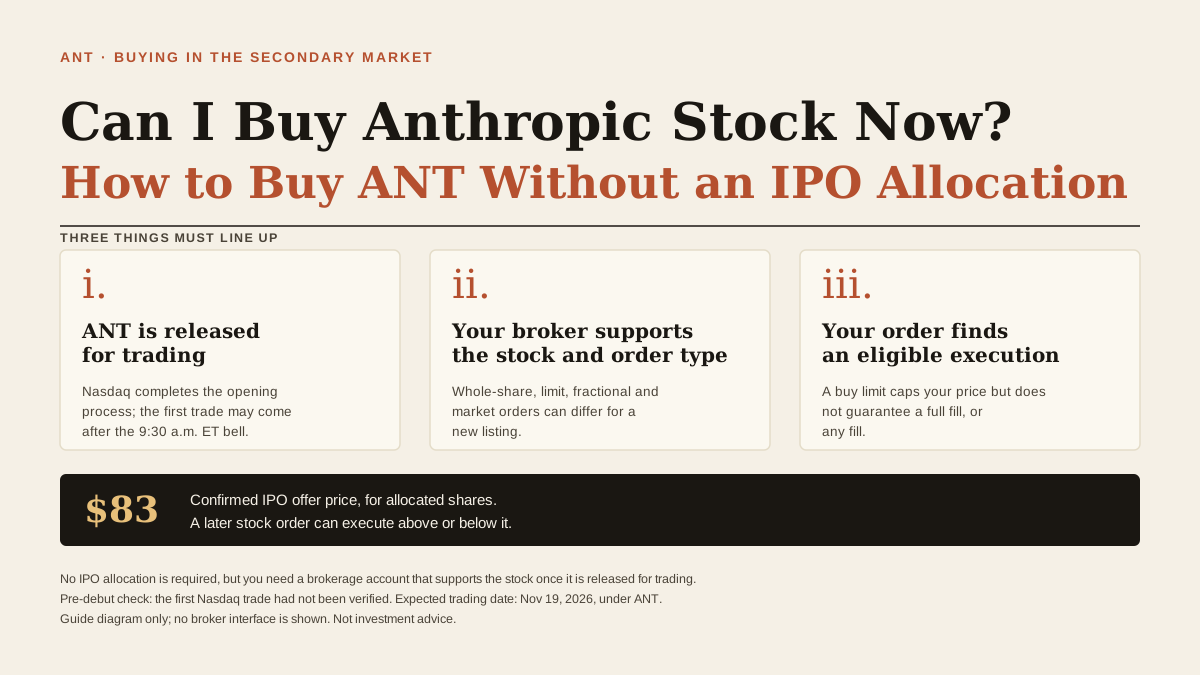
Bisakah Saya Membeli Saham Anthropic Sekarang? Cara Membeli ANT Tanpa Jatah IPO
Bisakah Anda membeli saham Anthropic tanpa jatah IPO? Ketahui kapan order ANT dapat dieksekusi, arti $83, serta cara menangani jatah nol atau parsial.
Warren Buffett Mengeluarkan $1,3 Miliar untuk Coca-Cola. Inilah yang Sekarang Dibayarkan kepada Berkshire Hathaway dalam Dividen Tahunan.
Ant Group Luncurkan Protokol Whale, Selesaikan Pilot dengan DBS dan Franklin Templeton
Induk Kraken Payward untuk membeli manajer aset senilai $2,7 miliar Tribe Capital
Futures Saham AS Naik saat Futures Nasdaq Menguat 1,3% Menjelang IPO Anthropic
Futures Nasdaq naik 1,3%, futures S&P 500 menguat 0,8%, dan futures Dow bertambah 0,4% menjelang debut Anthropic di Nasdaq. Simak hal yang perlu diperhatikan saat pasar dibuka.
Saham BellRing Brands Melonjak 24% Setelah Perkiraan Laba
Trump Bekerja Sama dengan Partai Demokrat untuk Mendorong Batas Suku Bunga Kartu Kredit Menjadi 10%
Buyback Baru Airbnb Sebesar $12 Miliar Didukung oleh Margin Arus Kas Bebas 35%. Ini Artinya bagi Pemegang Saham.
Apakah Saham Markel Group Layak Dibeli Setelah Turun 10% di 2026?
Pasokan token S Sonic Labs dikonfirmasi sebesar 4,7 miliar, 48% lebih tinggi dari pengungkapan awal
Apakah Coca-Cola Saham Pembuat Jutawan?
Take-Two Interactive vs. Anthropic: Saham Mana yang Lebih Baik untuk Dibeli?
Artikel terbaru


Listing koin terbaru di WEEX


