
Comment vérifier que votre portefeuille Ledger n'a pas été trafiqué

 Notez-nous sur Google
Un composant caché dans le boîtier lit votre phrase de récupération à l'écran, puis l'envoie par réseau mobile. Ledger a confirmé le 10 octobre l'existence d'un tel implant dans un appareil vendu par un revendeur agréé d'Asie du Sud-Est. Selon la société d'analyse on-chain Bitquery, plus de 102 millions de dollars ont été siphonnés sur 335 portefeuilles, un chiffre que Ledger n'a pas confirmé.
Ledger étant une entreprise parisienne, la question se pose aussi en France et en Suisse : mon appareil est-il concerné ? Ce guide fait le point sur ce qui est établi, sur ce que montrent les données on-chain et sur ce que nous avons pu vérifier côté marché francophone, puis détaille quatre vérifications et leurs limites. Aucun contrôle fait chez soi ne garantit l'absence d'implant : la provenance de l'appareil reste la meilleure protection.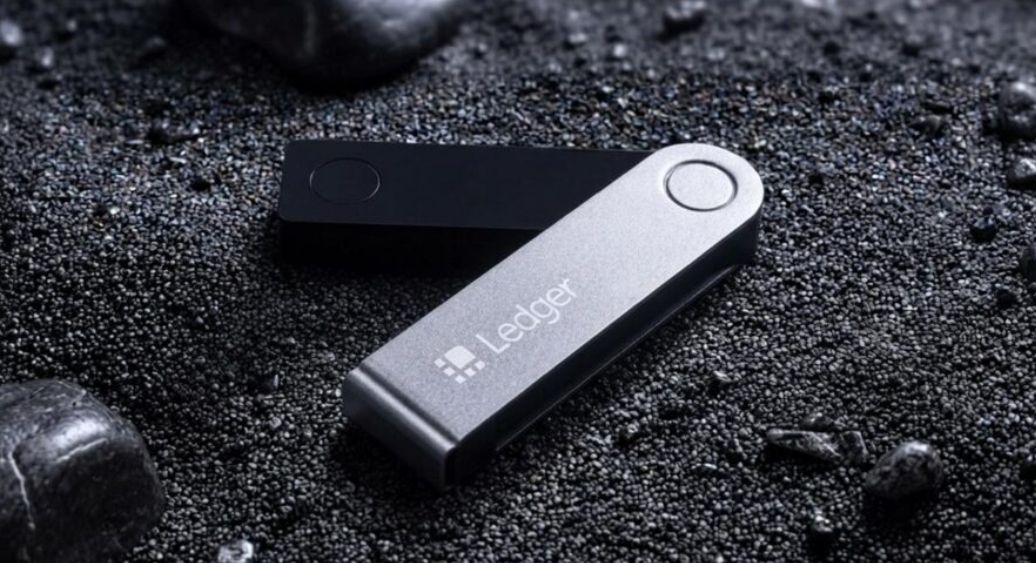
Ce qui est confirmé, ce qui ne l'est pas
D'après CoinDesk, The Hacker News et FrenchWeb, voici ce que Ledger a confirmé :
- 9 octobre : enquête sur des pertes chez des clients de CryptoBilis, revendeur agréé en Asie du Sud-Est, dont les ventes sont suspendues.
- 10 octobre : un implant matériel non autorisé est confirmé dans l'appareil d'un utilisateur.
- 11 octobre : tous les cas confirmés concernent des appareils vendus par CryptoBilis. Les systèmes internes et les ventes directes de Ledger ne sont pas touchés.
- 13 octobre : l'équipe Donjon décrit l'implant. Il lit l'écran pendant la configuration, décode les 24 mots avec un microcontrôleur et les transmet en LTE via une eSIM. Il ne touche ni à la puce sécurisée, ni au système, ni aux transactions.
Le 14 octobre, selon Decrypt, Ledger a demandé aux revendeurs de sept marchés asiatiques (Indonésie, Singapour, Thaïlande, Philippines, Vietnam, Malaisie et Hong Kong) de suspendre leurs ventes et de retirer les appareils des rayons.
Deux éléments restent non confirmés par Ledger. D'une part, selon bitcoin.fr, d'anciens fondateurs de CryptoBilis disent que l'entreprise a changé de propriétaire en mars 2026, et Changpeng Zhao a affirmé sur X que les agresseurs avaient « apparemment racheté » le revendeur : rien ne le prouve. D'autre part, d'après Cryptoast, Mark Karpelès affirme que Ledger avait été alerté dès décembre 2025.
Ce que montrent les données on-chain
Le décompte le plus détaillé vient de Bitquery, dans une analyse mise à jour le 16 octobre. Elle part de dix adresses publiées par deux chercheurs, puis suit tous les transferts sur six blockchains. Résultat : 102,0 millions de dollars pris à 335 portefeuilles, dont environ 79 millions en USDT sur TRON et 203,8 BTC (16,8 millions de dollars) sur 122 portefeuilles Bitcoin. Les premiers chiffres, autour de 86 millions de dollars, ne couvraient que ces dix adresses.
Trois enseignements ressortent, avec leurs limites. D'abord, l'opération semble préparée : Bitquery relève des tests de petite taille entre le 25 septembre et le 7 octobre, avant le vidage principal du 9 octobre. Ensuite, la récupération paraît difficile : Tether a gelé environ 10 millions de dollars, mais une grande partie des USDT a été convertie en USDD, que Tether ne peut pas geler, puis échangée contre de l'ETH, dont environ 7 700 ETH sont passés par Tornado Cash entre le 9 et le 16 octobre. Enfin, un portefeuille n'est pas une victime : Bitquery précise qu'un même utilisateur peut avoir plusieurs portefeuilles, et que ses attributions peuvent être révisées. Cela peut expliquer l'écart avec les quelque 100 portefeuilles évoqués par les sources de Cryptoast, mais aucune source ne le confirme.
Qu'en est-il du marché francophone ?
Après avoir inspecté des stocks de détaillants et de distributeurs en Europe, Ledger dit n'avoir trouvé aucune altération, et n'avoir pas vérifié de vidage de fonds lié à un appareil acheté hors du circuit de CryptoBilis. Le 13 octobre, MediaMarktSaturn a pourtant retiré les Ledger de ses magasins et de sa boutique en ligne après le signalement d'un client allemand, sans perte de fonds déclarée. Le 16 octobre, le revendeur suisse Galaxus a fait de même « jusqu'à ce que nous ayons des certitudes », sans indice que son stock soit touché.
Hors de CryptoBilis, le tableau reste flou. Selon The Crypto Times, Mark Karpelès tient un catalogue public de 15 appareils suspects liés à neuf vendeurs : ce sont des signalements, pas des compromissions confirmées. Cryptoast dresse par ailleurs une liste de revendeurs à surveiller, qui comprend des enseignes françaises, à titre d'hypothèse : aucune compromission n'y est démontrée. Au 20 octobre, nous n'avons trouvé aucune annonce de retrait ni aucun cas confirmé en France. Cela ne prouve pas l'absence de problème, seulement qu'il n'est pas documenté.
Prix de --
Étape 1 : vérifiez où vous avez acheté
Achetez directement chez Ledger ou chez un revendeur clairement agréé. Sur une place de marché, identifiez le vendeur réel : le catalogue de Karpelès recense justement des vendeurs tiers. Refusez tout colis ouvert ou reçu sans commande. Si vous avez acheté auprès de CryptoBilis ces 90 derniers jours, ne configurez pas l'appareil et contactez le support officiel.
Étape 2 : inspectez l'appareil avant de le configurer
Examinez l'emballage et le boîtier : traces d'ouverture, câble ou module ajouté. Ne vous reposez pas sur le « Genuine Check » : la documentation de Ledger précise qu'il détecte les contrefaçons, mais pas une modification physique tant que la puce sécurisée d'origine est intacte, ni l'historique d'un appareil dans la chaîne logistique. Mark Karpelès accuse même Ledger d'avoir surestimé ce que ce contrôle détecte dans une réponse de son support datée du 20 août. Ledger n'a pas répondu formellement, et cette accusation reste contestée. Ne démontez pas l'appareil vous-même, car Ledger avertit que l'ouvrir peut l'endommager. En cas de doute, ne le configurez pas.
Étape 3 : générez votre propre phrase de récupération
Un appareil neuf doit être vierge. Une phrase, un code PIN ou une liste de mots fournis dans la boîte signalent un portefeuille compromis. Générer soi-même sa phrase ne suffit pourtant pas : FrenchWeb rappelle qu'un appareil piégé pourrait la copier. D'où l'importance de l'étape 1.
Étape 4 : testez, sans fausse assurance
Envoyez d'abord un petit montant et vérifiez l'adresse sur l'écran de l'appareil. Cette habitude protège contre d'autres fraudes, mais un test réussi ne prouve pas l'absence d'implant : celui-ci copie la phrase, il ne modifie pas les transactions. Les tests de petite taille relevés par Bitquery avant le vidage du 9 octobre rappellent d'ailleurs qu'un attaquant peut attendre avant d'agir.
Que faire si vous avez déjà configuré un appareil douteux
Ne saisissez ni ne restaurez jamais votre phrase sur cet appareil. Transférez vos fonds vers un nouvel appareil avec une nouvelle phrase : réinitialiser l'ancien ne suffit pas, car l'ancienne phrase a pu être exposée. Gardez l'emballage et la preuve d'achat, comme le conseille DualMedia, contactez le support Ledger et déposez plainte si des fonds ont disparu. Ledger demande de se coordonner avec les forces de l'ordre avant d'ouvrir l'appareil.
Si vous avez acheté l’appareil auprès d’un vendeur professionnel, vous bénéficiez en principe de la garantie légale de conformité, qui couvre les défauts apparus dans les deux ans suivant la livraison, ainsi que de la garantie des vices cachés. Si vous avez acheté auprès d’un particulier, seule la garantie des vices cachés peut s’appliquer. Il s’agit d’informations générales, pas d’un avis juridique.
Erreurs courantes
- Se fier au seul Genuine Check.
- Cliquer sur une fausse « mise à jour du firmware » : SlowMist signale une campagne de phishing qui exploite l'affaire.
- Croire ceux qui promettent de récupérer vos fonds : ces offres sont presque toujours des arnaques.
- Communiquer votre phrase : Ledger ne la demande jamais.
FAQ
Les fonds volés peuvent-ils être récupérés ? Les chances semblent faibles. D'après Bitquery, Tether a gelé environ 10 millions de dollars sur plus de 100 millions, tandis que Circle n'avait pas gelé les USDC signalés au 16 octobre et qu'une partie des fonds est passée par Tornado Cash. Contactez le support Ledger et déposez plainte sans attendre.
Les autres portefeuilles matériels sont-ils épargnés ? La falsification n'est pas nouvelle : selon FrenchWeb, Kraken Security Labs avait trouvé un Ledger Nano X modifié en 2021, et des Trezor trafiqués ont été signalés en 2022 et 2023. Trezor affirme n'avoir aucune preuve que ses appareils actuels soient compromis, d'après The Block.
Conclusion
La sécurité d'un portefeuille matériel dépend de la chaîne d'achat autant que de la puce. Retenez trois réflexes : vérifier la provenance, migrer vers un nouvel appareil et une nouvelle phrase au moindre doute, et suivre les communications officielles de Ledger, car l'enquête n'est pas terminée. Karpelès dit d'ailleurs travailler sur un détecteur d'implants, une piste non confirmée à ce stade.
Pour le capital que vous utilisez activement, découvrez le trading de futures sur WEEX. Pour aller plus loin sur la sécurité, lisez notre analyse du piratage de Coldcard.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Ivan Lakatos est rédacteur crypto en langue française et spécialiste de la localisation chez WEEX. Ressortissant suisse, polyglotte et spécialiste de la langue française avec une solide formation en sinologie, il compte plus de 10 ans d'expérience en tant que spécialiste de la localisation et traducteur dans le gaming et l'IT, avec une spécialisation approfondie dans les contenus liés à la blockchain et au Web3.
Contenu
Dernières cotations sur WEEX


