
حمله به Phala Cloud، خواندن بخشی از لاگها و متغیرهای محیطی مشتریان

 امتیازدهی ما در گوگل

شبکه Phala گزارش داده است که در بازه زمانی 8 تا 12 اکتبر، مهاجمان از آسیبپذیری dstack guest-agent برای خواندن بخشی از لاگهای کانتینر و متغیرهای محیطی برنامههای مشتریان در Phala Cloud استفاده کردهاند. در یک گره میزبان، مهاجمان همچنین از نقص جداسازی شبکه بین ماشینهای مجازی محرمانه (CVM) و خدمات مدیریت میزبان سوءاستفاده کرده و توکنهای مدیر دروازه را دزدیده و تنظیمات مدیریت گواهینامه این دروازه را تغییر دادهاند. Phala اعلام کرده است که کلیدهای TEE، کلیدهای KMS، دیسکهای مشتری و گرههای میزبان تحت تأثیر قرار نگرفتهاند و منبع آسیبپذیری در پلتفرم بوده و ارتباطی با تنظیمات مشتری ندارد. اصلاحات مربوط به پلتفرم در تاریخ 15 اکتبر انجام شده است. Phala به طور جداگانه به مشتریان تحت تأثیر اطلاعرسانی کرده و مشتریان مربوطه باید کلیدهای ذخیره شده در متغیرهای محیطی را تغییر دهند. تمام مشتریان باید تا تاریخ 19 نوامبر CVM خود را به تصویر dstack OS اصلاح شده (نسخه v0.6.1 یا v0.5.12) ارتقا دهند و از تاریخ 20 نوامبر، پلتفرم به طور خودکار CVMهای غیر ارتقا یافته را به صورت تدریجی ارتقا خواهد داد و نسخههای v0.3.x CVM در همان روز غیرفعال خواهند شد.
قیمت --
این محتوا صرفاً برای اطلاعرسانی عمومی ارائه شده است و بهمنزله مشاوره مالی، سرمایهگذاری، حقوقی یا مالیاتی تلقی نمیشود. هرگونه رویداد، جایزه، کمپین آنلاین یا اطلاعات مرتبط که در اینجا ذکر شده است، نباید بهعنوان توصیه، ترغیب یا دعوت به خرید، فروش، معامله یا هرگونه دادوستد دیگر داراییهای رمزارزی تلقی شود. داراییهای رمزارزی از نوسان بالایی برخوردار هستند و ممکن است منجر به زیان شوند. دسترسی به خدمات، محصولات و رویدادهای مرتبط با WEEX ممکن است بسته به منطقه جغرافیایی متفاوت باشد. اطمینان از اینکه استفاده شما از این خدمات با قوانین و مقررات محلی مطابقت دارد، بر عهده خود شماست.
ممکن است شما نیز علاقهمند باشید

شرکت Anthropic PBC برنامهریزی برای هزینههای تا 750 میلیارد دلار قبل از IPO

Aethir مکانیزم اقتصادی توکن ATH را بهروزرسانی میکند، مکانیزم سوزاندن روزانه از نوامبر آغاز میشود

اختلال در Google Cloud: Revolut متوقف شد، موجودیهای ارز دیجیتال صفر نمایش داده میشوند

MoneyGram به عنوان تأییدکننده نهادی به شبکه XDC ملحق میشود

شیه جیایین: TiDB Cloud مورد حمله قرار گرفت، Bitget به مدت دو ماه غیرفعال بوده و اطلاعات حساس را افشا نکرده است

سرمایه به معنای ظرفیت: پول 100 شرکت برتر VC و CVC آمریکا در سهماهه اول سال 2026 کجا رفت؟

تنسنت رفتار غیرمنتظره مدلهای هوش مصنوعی شخص ثالث را کشف کرد

مقدار استیک BTC به 735 عدد رسید، افزایش بیش از 25% در مقدار استیک STX
محققان با عوامل هوش مصنوعی سرکش از طریق متن پنهان ارتباط برقرار میکنند
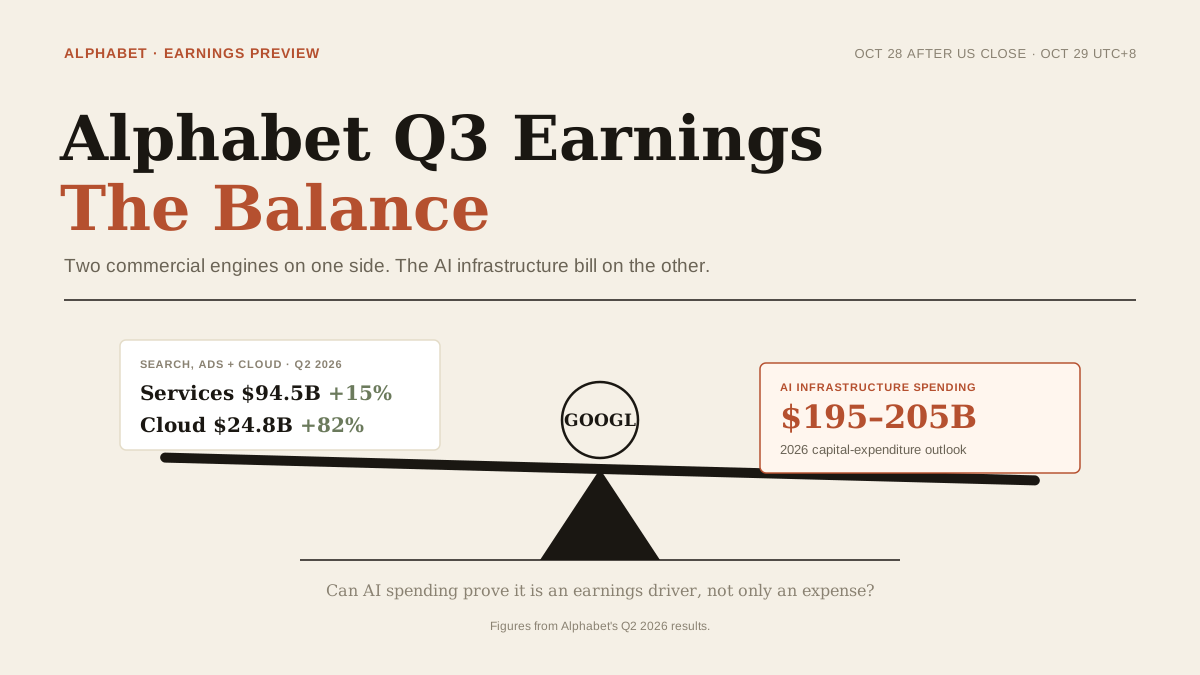
سهام Google پیش از گزارش درآمد Alphabet: آیا هزینهکرد هوش مصنوعی و رشد جستوجو میتوانند از GOOGL پشتیبانی کنند؟
Alphabet در 28/10 نتایج سهماهه سوم ۲۰۲۶ را اعلام میکند. سیگنالهای جستوجو، Google Cloud، هزینهکرد هوش مصنوعی و چشمانداز را که بر سهام GOOGL اثر میگذارند بررسی کنید.

مایکل ون د پاپ سویی را به سبد سرمایهگذاری خود اضافه کرد و به رشد اکوسیستم و سیگنالهای صعودی اشاره کرد

NeoSoul با Alibaba Cloud همکاری میکند تا از استدلال و محاسبات AI NeoTrade پشتیبانی کند

گروه SWI داراییهای Genesis Digital Assets را به زیرساختهای هوش مصنوعی تغییر میدهد

SAP، ورود استیبلکوین به خدمات پرداخت شرکتی

افزایش بیش از ۷ برابر در نقاط پایین، بلاکچین L1 Pearl چگونه قیمتگذاری قدرت محاسباتی GPU را انجام میدهد؟

همکاری Circle و Tereina برای ادغام USDC و EURC در پرداختهای شرکتی SAP

متخصصان درباره نیاز به آموزش مالی در عصر فینتک هشدار میدهند
پیشبینی حرکت سهام تسلا، گوگل و اینتل: سهمی از جوایز USDT در WEEX ببرید
پیشبینی گزارش درآمد تسلا، گوگل و اینتل را در WEEX بررسی کنید. ببینید چه عواملی ممکن است بر هر سهم اثر بگذارند، چگونه شرکت کنید و جوایز USDT چگونه تقسیم میشوند.

خط مرگ مدلهای بزرگ چین، به قتل رسید

GOOGL در برابر CEG: توافق تأمین برق گوگل برای هوش مصنوعی چه اثری بر هر شرکت دارد
بررسی کنید توافق برق گوگل چه اثری بر GOOGL و CEG میگذارد؛ همراه با تحلیل قیمت سهام، پیشبینیهای 10/2026 و محصولات معاملاتی مرتبط در WEEX.

Circle پرداختهای USDC و EURC را به SAP میآورد

Mysten Labs و Google Cloud VAA را برای ارائه لایه شواهد AI Agent منتشر کردند

بانک مرکزی روسیه، VTB و Sberbank را در فهرست سپردهگذاریهای دیجیتال قرار داد

گوگل کلود در تاریخ 15 دسامبر 2026 موتور گره بلاکچین و خدمات RPC را متوقف خواهد کرد

آزادسازی LayerZero در 10/2026: آیا ZRO با ورود نهنگها میتواند $2 را حفظ کند؟

سهام اکسنتچر پس از گزارش درآمدها %16 جهش کرد: چگونه ثبت قراردادهای بیسابقه یک سال نگرانی از هوش مصنوعی را از بین برد
سهام اکسنتچر در 01/10 پس از آن حدود %16 رشد کرد که نتایج سهماهه چهارم سال مالی از برآوردها فراتر رفت و قراردادهای ثبتشده سالانه به رکورد $84.5B رسید؛ رشد درونروزی برای مدتی به حدود %24 نزدیک شد. این حرکت، افت حدود %30 از ابتدای سال را معکوس کرد؛ افتی که ناشی از نگرانیها درباره کاهش تقاضا برای خدمات مشاوره سنتی بهدست هوش مصنوعی بود.

PERPTools با جذب 8 میلیون دلار، NEAR و Animoca Brands را به دور سرمایهگذاری خود اضافه کرد
ماهها پس از هک ۲۹۲ میلیون دلاری Kelp، Chainlink به مؤسسات اجازه میدهد تا بررسیهای پل خود را اضافه کنند

اتریوم فوری نیست، اما وثیقه میتواند این احساس را ایجاد کند

گلدمن ساکس: هزینههای سرمایهگذاری هوش مصنوعی در سالهای 2026 تا 2027 به 1.73 تریلیون دلار میرسد
شرکت Anthropic PBC برنامهریزی برای هزینههای تا 750 میلیارد دلار قبل از IPO
Aethir مکانیزم اقتصادی توکن ATH را بهروزرسانی میکند، مکانیزم سوزاندن روزانه از نوامبر آغاز میشود
اختلال در Google Cloud: Revolut متوقف شد، موجودیهای ارز دیجیتال صفر نمایش داده میشوند
MoneyGram به عنوان تأییدکننده نهادی به شبکه XDC ملحق میشود
شیه جیایین: TiDB Cloud مورد حمله قرار گرفت، Bitget به مدت دو ماه غیرفعال بوده و اطلاعات حساس را افشا نکرده است
سرمایه به معنای ظرفیت: پول 100 شرکت برتر VC و CVC آمریکا در سهماهه اول سال 2026 کجا رفت؟



