
Slow Mist: Ataque DarkSword en iOS Safari roba entradas de billetera, se explotan seis vulnerabilidades en cadena

 Prefiérenos en Google
El equipo de seguridad de Slow Mist ha detectado una actividad de ataque dirigida a las versiones 18.4 a 18.6.2 del navegador Safari en iPhone. Los atacantes han utilizado seis vulnerabilidades, codificadas como DarkSword, para formar una cadena de ataque completa que abarca la ejecución remota de código en WebKit, la evasión de sandbox y la lectura/escritura en el núcleo. Esto permite obtener archivos de contenedor de aplicaciones y datos de llaveros sin que el usuario lo perciba, y registrar las entradas del teclado cuando billeteras como imToken, TokenPocket o TronLink están en primer plano. El equipo de Slow Mist ha indicado que estas seis vulnerabilidades han sido reparadas por Apple, y el ataque actual es una reutilización de una cadena de vulnerabilidades de tipo n-day. Simplemente acceder a una página maliciosa no puede demostrar directamente que se han robado las frases de recuperación o claves privadas; se requiere una verificación forense del dispositivo para confirmarlo. Se recomienda a los usuarios de iOS/iPadOS que actualicen su sistema a la versión 18.7.3 o 26.3 y superiores lo antes posible.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Slow Mist revela proyectos maliciosos en GitHub que se disfrazan de preguntas de entrevista de Solidity para robar datos

Slow Mist publica informe de análisis del troyano DarkSword: el código expuesto ha sido armado, las billeteras criptográficas de iOS enfrentan amenazas

OpenAI y Anthropic reclutan a exfuncionarios del gobierno de Trump, Telegram repara vulnerabilidad crítica

Advertencia de Coseno de Slow Mist sobre ataques de phishing de marcadores en la web de FOMO

Slow Mist publica informe de investigación sobre el incidente de Bitget, las primeras actividades maliciosas se remontan al 31 de agosto

Apple lanza una actualización para reparar una vulnerabilidad de día cero en billeteras de criptomonedas
Slow Mist: MemoryOS y el plugin OpenClaw fueron comprometidos

Slow Mist lanza la advertencia de riesgo de robo de activos para la versión 1.1-1.2 de la aplicación FomoPeek

DeBot confirma ataque APT, el aislamiento de fondos continúa

Atacantes en la cadena BSC replican el ataque de vulnerabilidad de Notional Finance

Anthony Pompliano: ¡Los países nunca dejarán de imprimir dinero! Bitcoin, oro y tierras se beneficiarán durante 20 años

Stablecoin bloqueado: Tu clave privada no es suficiente
Las criptomonedas buscan integrarse a las finanzas

Introducción a los mejores meme coins de la red Ripple; análisis de 5 tokens populares de XRPL

La próxima prueba de la Fed para Bitcoin viene con un problema oculto en los datos de inflación de Estados Unidos

El mercado cripto pierde altitud, la paciencia se convierte en un hábito – Steady Lads

Pagos con stablecoins en Europa: ¿Cómo se integran CASP, PI y EMI?

¿Por qué 22 gigantes de mil millones rechazan ser "tokenizados"?

Rails, uniendo las finanzas tradicionales y las finanzas descentralizadas

¿Es el comercio 24/7 una necesidad? Desglosando el ritmo real de comercio de contratos perpetuos RWA

Ciberataque a GMO en Japón: cuentas de trading devastadas, GMO Coin asegura estar a salvo

El plan maestro de Musk para desacreditar a los nuevos proveedores de nube
Resultados de Google el 28/10: ¿La decisión de la Fed moverá las acciones de GOOGL?

¿Qué es un evento de desapalancamiento del mercado de criptomonedas? Liquidaciones vs. ADL
Entendé qué es un evento de desapalancamiento del mercado de criptomonedas: liquidación vs. ADL, caídas engañosas del interés abierto, riesgos de cobertura y qué verificar antes de operar.

La Semana Adelante: 4 momentos clave para el mercado de criptomonedas

¿Los mercados de predicción realmente aportan utilidad? – Tiger Research

¿Quiénes están en posesión de acciones tokenizadas? Gran cantidad de minoristas, pero los activos están altamente concentrados
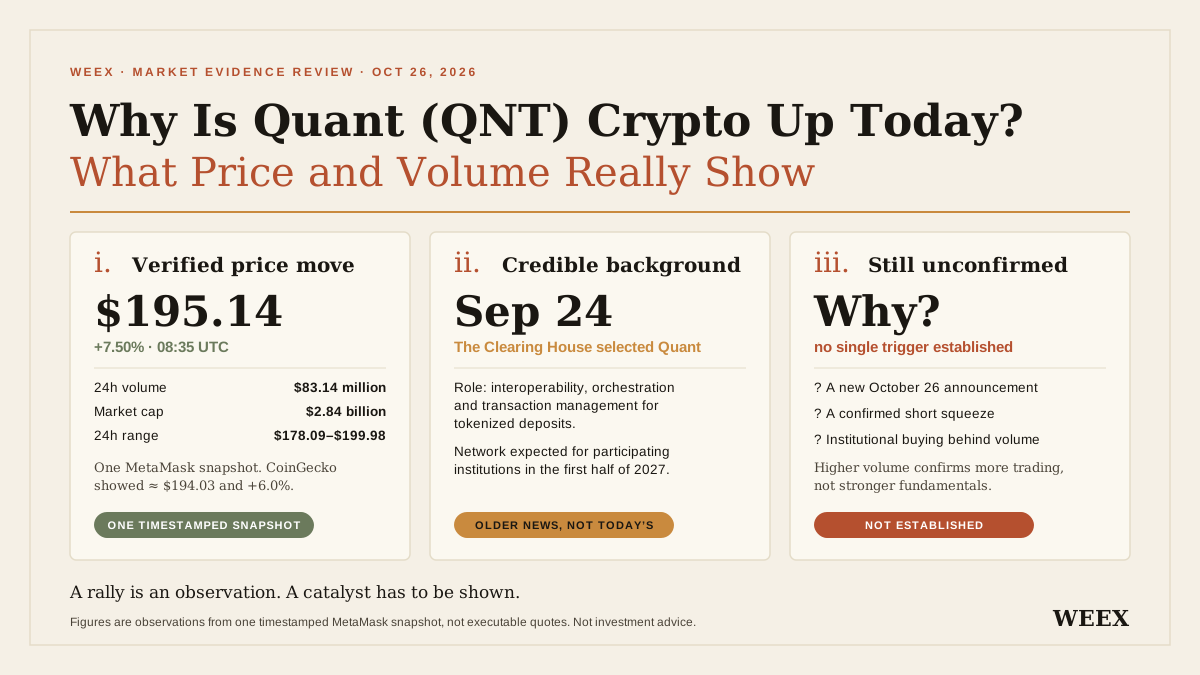
¿Por qué sube hoy la cripto Quant (QNT)? Qué muestran realmente el precio y el volumen
¿Por qué sube hoy Quant (QNT)? Revisá los datos de precio y volumen, el cronograma de la alianza bancaria, las hipótesis sobre la demanda del token y los riesgos antes de operar.

¿Qué es el trenching en cripto? Jerga de trading, riesgos de los tokens y costos de salida
¿Qué es el trenching en cripto? Conocé la jerga, cómo revisar tokens, los riesgos de liquidez y por qué un token en alza igual puede generar pérdidas después de los costos de trading.
El préstamo relámpago obtiene dos asientos de gobernanza, ¿qué lecciones deja el robo de X100 para la industria?
Slow Mist revela proyectos maliciosos en GitHub que se disfrazan de preguntas de entrevista de Solidity para robar datos
Slow Mist publica informe de análisis del troyano DarkSword: el código expuesto ha sido armado, las billeteras criptográficas de iOS enfrentan amenazas
OpenAI y Anthropic reclutan a exfuncionarios del gobierno de Trump, Telegram repara vulnerabilidad crítica
Advertencia de Coseno de Slow Mist sobre ataques de phishing de marcadores en la web de FOMO
Slow Mist publica informe de investigación sobre el incidente de Bitget, las primeras actividades maliciosas se remontan al 31 de agosto
Apple lanza una actualización para reparar una vulnerabilidad de día cero en billeteras de criptomonedas


