
Bloom Kripto Botunun Pul Kisələrinin Boşaldılması: Nə Baş Verdi və İstifadəçilər Nələri Yoxlamalıdır

 Google-da bizi seçin


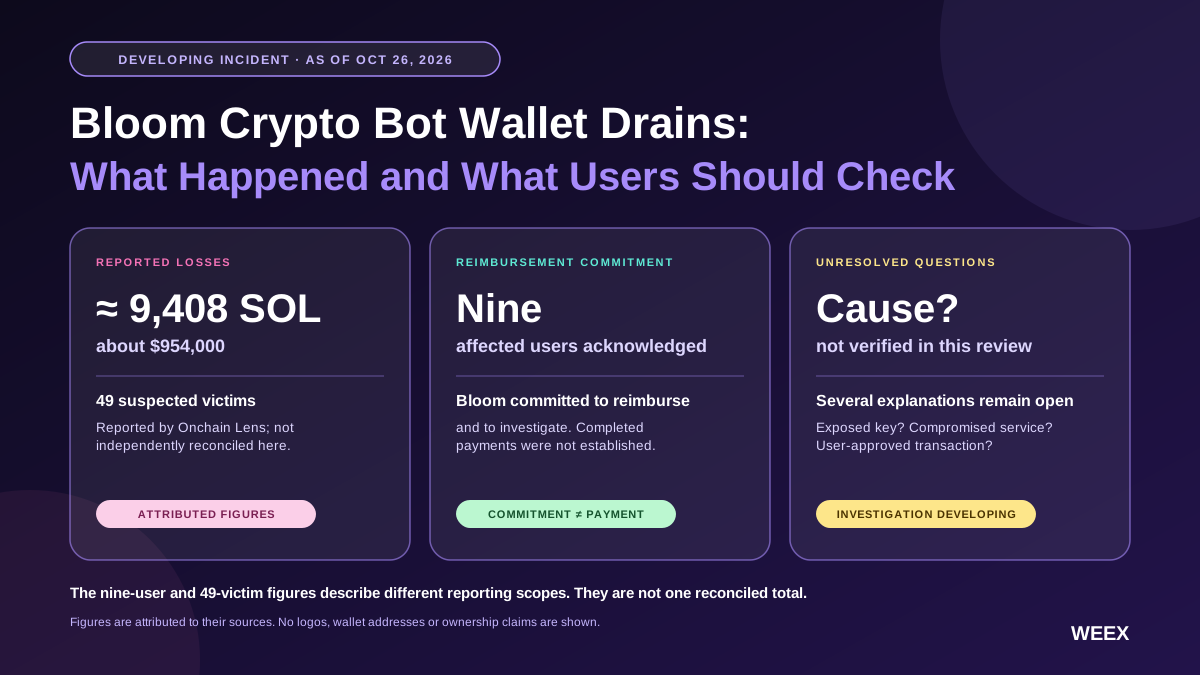
Bloom kripto botunun istifadəçiləri icazəsiz pul kisəsi köçürmələri barədə məlumat veriblər. Bloom isə zərər çəkmiş istifadəçilərə kompensasiya ödəyəcəyini və səbəbi araşdıracağını açıq şəkildə bəyan edib. Onchain Lens təxminən 954 000 $ dəyərində 9,408 Solana (SOL) aktivinin 49 şübhəli zərərçəkənlə əlaqəli olduğunu bildirib. Bloom-un açıq şəkildə indekslənmiş cavabında isə zərər çəkmiş doqquz istifadəçi müəyyən edilib. Bu rəqəmlər müxtəlif hesabat əhatə dairələrini əks etdirir və uzlaşdırılmış insident yekunu kimi qəbul edilməməlidir.
Bizim qənaətimizə görə, hazırda əsas prioritet qalan aktivləri qorumaq və itkiləri sənədləşdirməkdir — ilkin izahı son səbəb kimi qəbul etmək yox. Kompensasiya öhdəliyi vacibdir, lakin bu, kompensasiyanın artıq ödənilməsi demək deyil. Eyni şəkildə, ticarət botunu ayırmaq, başqası hələ də pul kisəsindən əməliyyatlara icazə verə bilirsə, problemi tam həll etmir.
Bu araşdırma 26.10.2026 tarixinədək əldə olan məlumatları əks etdirir. Araşdırma davam edir və bu icmal hazırlanarkən texniki səbəb və kompensasiyanın tam ödənilməsi müstəqil şəkildə təsdiqlənməyib.
Bloom Crypto nədir və hansı məhsul insidentə daxildir?
Bu insidentdə “Bloom crypto” sadəcə Bloom adını daşıyan istənilən kriptovalyutaya və ya pul kisəsinə deyil, BloomTrading ticarət botu ekosisteminə aiddir.
Bloom-un veb-saytında bir-biri ilə əlaqəli üç məhsul təqdim olunur: brauzer genişlənməsi, veb əsaslı Bloom Manager və Telegram ticarət alətləri. Sənədlərində bir neçə dəstəklənən şəbəkədə avtomatlaşdırılmış ticarət funksiyaları və pul kisəsinin idarə edilməsi təsvir olunur. (Ən qabaqcıl çarpaz zəncirli ticarət avtomatlaşdırması)
Riskləri araşdırarkən bu məhsul quruluşunu nəzərə almaq vacibdir. Genişlənmə ilə əlaqə qurmuş şəxsin təcrübəsi bot vasitəsilə pul kisəsi yaratmış və ya mövcud pul kisəsini idxal etmiş şəxsin təcrübəsindən fərqli ola bilər.
Beləliklə, diqqət yetirilməli suallar konkretdir: Hansı məhsuldan istifadə etmisiniz? Hansı pul kisəsi işə cəlb olunub? Hansı məlumatı və ya səlahiyyəti təqdim etmisiniz? Əslində hansı əməliyyatlar baş verib?
Adların oxşar olması iki məhsulun əlaqəli olduğunu sübut etmir. Oxucular BloomTrading-i ayrıca adlandırılan “Ill Bloom” pul kisəsi yaratma zəifliyi ilə də qarışdırmamalıdırlar. Ad oxşarlığı ortaq səbəbi, operatoru və ya zərər çəkmiş pul kisələrinin eyni qrupa aid olduğunu göstərmir.
Bloom pul kisələrinin boşaldılması ilə bağlı nə məlumdur?
Mövcud sübutlar müxtəlif məqsədlərə xidmət edən mənbələrdən gəlir. İstifadəçi şikayətləri ayrı-ayrı təcrübələri təsvir edir, monitorinq hesabları əməliyyat nümunələrini müəyyənləşdirir, platforma isə öz cavabını açıqlayır.
Bu kateqoriyalar üst-üstə düşə bilər, lakin bir-birini əvəz etmir.
| Sübut kateqoriyası | Əldə edilən məlumat | Nəyi təsdiqləmir |
|---|---|---|
| Blokçeyn monitorinqi hesabatı | Onchain Lens təxminən 9,408 SOL və 49 şübhəli zərərçəkən barədə məlumat verib | Zərər çəkmiş müştərilərin tam və müstəqil şəkildə uzlaşdırılmış siyahısını |
| Platformanın cavabı | Bloom-un indekslənmiş hesab bəyanatında zərər çəkmiş doqquz istifadəçi müəyyən edilib və kompensasiya öhdəliyi götürülüb | Bütün itkilərin müəyyən edildiyini və ya bütün ödənişlərin tamamlandığını |
| Xəbər reportajları | Reportajlarda şikayətlər, araşdırma və kompensasiya öhdəliyi təsvir olunur | Texniki araşdırmanın tamamlandığını |
| Məhsul sənədləri | Bloom pul kisəsi yaratma, idxal etmə və ticarətin avtomatlaşdırılması imkanlarını sənədləşdirir | Bu insidentdə icazəsiz girişin necə baş verdiyini |
Monitorinq rəqəmləri Onchain Lens-ə aid edilməlidir. Bu məqalədə hər bir əməliyyat müstəqil şəkildə yenidən qurulmayıb və bildirilən qrupdakı bütün ünvanların kimə məxsus olduğu müəyyən edilməyib.
Bu fərq praktik baxımdan əhəmiyyətlidir. Əməliyyat aktivlərin ünvanlar arasında köçürüldüyünü göstərə bilər. Köçürmənin icazəsiz olduğunu, ünvanlara kimin nəzarət etdiyini və hansı məhsulun və ya giriş məlumatının buna imkan yaratdığını müəyyən etmək üçün əlavə sübutlar tələb olunur.
Eyni şəkildə, platformanın bəyanatı onun nə vəd etdiyini təsdiqləyə bilər. Lakin təkbaşına bu vədin yerinə yetirildiyini sübut edə bilməz.
Hesabatlarda niyə doqquz istifadəçi və 49 pul kisəsi qeyd olunur?
İstifadəçilər, pul kisələri və ünvanlar fərqli ölçü vahidləridir.
Bloom-un indekslənmiş bəyanatında zərər çəkmiş doqquz istifadəçidən bəhs olunur. Xarici monitorinq isə daha geniş şübhəli istifadəçi qrupunu göstərir. Bu rəqəmləri birbaşa müqayisə olunan iki müştəri sayı kimi təqdim etmək tez olardı.
Bir şəxs bir neçə pul kisəsinə nəzarət edə bilər. Monitorinq məlumatlarında platforma ilə əlaqəsi hələ təsdiqlənməmiş ünvanlar da ola bilər.
Nümunə üçün təsəvvür edək: bir treyder əsas pul kisəsi, iki ticarət pul kisəsi və avtomatlaşdırılmış strategiyalar üçün ayrıca pul kisəsi istifadə edir. Zərər çəkmiş dörd ünvan mütləq dörd zərər çəkmiş şəxs demək deyil.
Əks problem də əhəmiyyətlidir. Platformanın ilkin təsdiqlənmiş istifadəçi sayı yalnız araşdırdığı müraciətləri əhatə edə bilər. Bu isə xarici araşdırmadakı hər bir ünvanın əlavə bir müştəriyə aid olduğunu təsdiqləmir.
Düzgün uzlaşdırılmış insident hesabatında istifadə olunan anlayışlar və metodologiya izah edilməlidir. Hesabat unikal ünvanları, müştəri hesablarını, təsdiqlənmiş müraciətləri və həllini gözləyən halları fərqləndirməlidir.
Bu məlumatlar olmadan “zərərçəkənlərin neçə faizi kompensasiya alır” sualına cavab vermək üçün bir rəqəmi digərinə bölmək yanıltıcı nəticə verər. Surət və məxrəcin eyni əhali qrupunu əhatə etdiyi göstərilməyib.

-- qiyməti
Bloom insidentinin səbəbi təsdiqlənibmi?
Bu araşdırmada yekun texniki səbəb təsdiqlənməyib.
Bloom-un açıq cavabında araşdırmanın davam etdiyi bildirilir. Xəbərlərdə üçüncü tərəfin mümkün iştirakı müzakirə edilib, lakin mümkün izahı təsdiqlənmiş hücum üsulu kimi təqdim etmək olmaz. (x.com)
Bir neçə sual hələ də ayrılıqda araşdırılmalıdır.
İcazəsiz əməliyyat ələ keçirilmiş şəxsi açarla imzalanıbmı? Tətbiq və ya xidmətə müdaxilə edilibmi? İstifadəçi zərərli əməliyyatı təsdiqləyibmi? Müxtəlif istifadəçilər eyni mexanizmlə zərər görüblərmi?
Bir ehtimalı dəstəkləyən sübutlar digər ehtimalları avtomatik olaraq istisna etmir. Şübhəli köçürmə icazənin araşdırılması üçün başlanğıc nöqtəsidir, tam izah deyil.
HashDit-in BloomEVM araşdırması nəyi əlavə edir?
HashDit tərəfindən dərc edilmiş təhlükəsizlik təhlilində BloomEVM pul kisəsi əməliyyatlarının sınaqdan keçirilməsi təsvir olunur. HashDit bildirib ki, pul kisəsi yaratma və idxal qarşılıqlı əlaqələri zamanı şəxsi açar məlumatları arxa infrastrukturdan keçib. Bunlar tədqiqatçıların gəldiyi nəticələrdir; bu məqalə üçün müstəqil şəkildə təkrarlanmış sınaqlar deyil.
Bu material pul kisəsinə nəzarətin nə demək olduğu ilə bağlı faydalı bir sual yaradır: Xidmət və ya onun infrastrukturu əməliyyatlara icazə vermək üçün lazım olan məlumatlara çıxış əldə edə bilərmi?
Bununla belə, araşdırmanın əhatə dairəsi aydın qalmalıdır. Müəyyən bir EVM məhsul axını ilə bağlı araşdırma hazırda bildirilən Solana köçürmələrinin necə baş verdiyini sübut etmir. Мөн бүх ашиглалтад оруулсан хувилбар эсвэл пул kisəsinin eyni üsulla işlədiyini də sübut etmir.
Bloom-un öz EVM sənədlərində şəxsi açar və ünvan əldə etmək də daxil olmaqla, pul kisələrinin yaradılması və idxalı təsvir edilir. Bu, pul kisəsinin idarə edilməsi arxitekturasını araşdırmağın vacibliyini təsdiqləyir, lakin yalnız sənədlər insidenti izah edə bilməz.
Düzgün nəticə budur ki, açarların idarə edilməsinə diqqətlə yanaşılmalıdır. Bu araşdırmanın hazırkı insidentin əsas səbəbini artıq sübut etdiyini söyləmək isə əsassız nəticə olardı.
Ayırmaq, icazələri ləğv etmək və açarları dəyişmək niyə fərqlidir?
Bu addımlar fərqli giriş növlərinə qarşı yönəlib. Onları bir-birinin əvəzi kimi qəbul etmək mühüm riski həll olunmamış saxlaya bilər.
Ayırmaq tətbiqin pul kisəsi ilə bağlantısına aiddir. İcazələri ləğv etmək əvvəllər tətbiqə və ya başqa tərəfə verilmiş səlahiyyətlə bağlıdır. Ələ keçirilmiş açarları dəyişmək isə həqiqətən yeni pul kisəsi kimliyinə keçmək deməkdir.
Phantom-un təhlükəsizlik təlimatında tətbiqləri ayırmaqla xərcləmə icazələrini ləğv etməyin fərqli olduğu açıq şəkildə bildirilir. Həmçinin bərpa ifadəsi, şəxsi açar və ya cihaz ələ keçirilmiş ola bilərsə, pul kisəsindən istifadəni dayandırmaq tövsiyə olunur.
| Əməliyyat | Nəyi həll edir | Əhəmiyyətli məhdudiyyət |
|---|---|---|
| Tətbiqi ayırmaq | Tətbiqin pul kisəsi interfeysi ilə bağlantısını | Əvvəllər verilmiş icazələr qüvvədə qala bilər |
| İcazələri yoxlamaq və ləğv etmək | Dəstəklənən aktivləri köçürmək üçün verilmiş konkret və davam edən səlahiyyəti | Başqasının əlində olan şəxsi açarı etibarsız edə bilməz |
| Yeni açarlarla pul kisəsi yaratmaq | Köhnə imzalama məlumatlarının ələ keçirilməsini | Qalan aktivlər və mövqelər yenə də diqqətlə köçürülməlidir |
| Yerli tətbiq parolunu dəyişmək | Tətbiqin yerli interfeysi vasitəsilə girişi | Blokçeyn pul kisəsinin imzalama açarlarını əvəz etmir |
Yadda saxlamaq üçün ən sadə sual budur: Mən növbəti dəfə təsdiq vermədən qarşı tərəf hələ nə edə bilər?
Narahatlıq tətbiq bağlantısı ilə bağlıdırsa, həmin bağlantını kəsmək lazımdır. Davam edən səlahiyyət varsa, o ayrıca yoxlanmalıdır. Şəxsi açar nəzərdə tutulan təhlükəsizlik sərhədindən kənara çıxıbsa, interfeys parametrlərini dəyişmək qarşı tərəfin əlindəki nüsxəni silmir.
Bu, pul kisəsinin təhlükəsizliyinə dair ümumi yanaşmadır. Bloom barədə məlumat verilən halların hansı ssenari nəticəsində baş verdiyini təsdiqləmir.
Bloom istifadəçiləri ilk növbədə nəyi yoxlamalıdır?
Sayta daxil olan hər kəsin eyni risk altında olduğunu düşünməkdənsə, öz riskinizin nədən ibarət olduğunu müəyyənləşdirməklə başlayın.
Yalnız açıq səhifəni oxumuş istifadəçinin risk tarixi şəxsi açarını idxal etmiş şəxsin risk tarixindən fərqlidir. Əməliyyatı imzalamış şəxs həmin əməliyyatın nəyə icazə verdiyini yoxlamalıdır.
Aşağıdakı ardıcıllıq araşdırmanı sistemləşdirməyə kömək edir.
1. Hansı pul kisələrindən istifadə etdiyinizi müəyyənləşdirin
Məhsulla istifadə etdiyiniz açıq ünvanları və müvafiq şəbəkələri qeyd edin.
Avtomatlaşdırılmış ticarət üçün yaradılmış pul kisəsini xidmətə idxal etdiyiniz mövcud pul kisəsindən fərqləndirin. Həmçinin həmin pul kisəsini başqa yerdə təkrar istifadə edib-etmədiyinizi qeyd edin.
Dəstək müraciətinə bərpa ifadələrini, şəxsi açarları, parolları və ya autentifikasiya kodlarını daxil etməyin. Açıq ünvanlar əməliyyatları müəyyənləşdirməyə kömək edir; məxfi giriş məlumatları isə nəzarət imkanı verir.
2. Yalnız göstərilən balansı deyil, əməliyyat tarixçəsini yoxlayın
Balans dəyişikliyi köçürmələr, ticarət, komissiyalar və ya tətbiqdəki göstərim xətası ilə bağlı ola bilər. Müvafiq əməliyyat qeydlərini yoxlayın.
Əməliyyat identifikatorunu, vaxtı, aktivi, məbləği və təyinat ünvanını qeyd edin. İlkin keçidlərin surətlərini ekran görüntüləri ilə birlikdə saxlayın.
Blokçeyn kəşfiyyatçısındakı qeyd təyinat ünvanına real həyatda kimin nəzarət etdiyini mütləq göstərmir. “Aktivlər bu ünvana köçürüldü” fikrini “bu şəxs aktivləri oğurladı” fikrindən ayrı saxlayın.
3. Bağlantıları və qüvvədə olan icazələri nəzərdən keçirin
Qoşulmuş tətbiqləri və dəstəklənən icazələri yoxlamaq üçün pul kisəsi provayderinizin rəsmi təlimatlarından istifadə edin.
Şəbəkələrə görə alətlər və icazə modelləri fərqlənir. EVM token təsdiqi ilə bağlı təlimatın Solana hesablarının bütün səlahiyyət növlərinə aid olduğunu düşünməyin.
Phantom pul kisəsinin boşaldılması ilə bağlı təlimatında şəbəkələrə uyğun icazələrin yoxlanması üçün ayrıca istiqamətlər təqdim edir. Bu alətlərə istənilməyən mesaj vasitəsilə deyil, təsdiqlənmiş sənədlərdən daxil olun.
4. Yeni pul kisəsinin lazım olub-olmadığını qiymətləndirin
İmzalama məlumatları və ya cihazın özü ələ keçirilmiş ola bilərsə, yeni pul kisəsi həqiqətən yeni açarlara malik olmalıdır.
Köhnə bərpa ifadəsini başqa tətbiqə idxal etmək yeni təhlükəsizlik kimliyi yaratmır. Phantom-un köçürmə təlimatında yeni bərpa ifadəsi əldə etmək üçün yeni pul kisəsi yaratmaq və aktivləri köçürmək lazım olduğu izah edilir.
Köçürmə etməzdən əvvəl sərbəst köçürülə bilən balanslarla yanaşı, steyk edilmiş aktivləri və açıq mövqeləri də nəzərə alın. Bəzi aktivlər üçün əlavə addımlar tələb olunur.
5. Depozitləri dərhal itirən pul kisəsinə təkrar-təkrar vəsait göndərməyin
Yeni depozitlər demək olar ki, dərhal yoxa çıxırsa, sınaq məqsədilə əlavə depozitlər göndərməyi dayandırın.
Phantom bu nümunənin potensial olaraq sweeper botla uyğun ola biləcəyini bildirir və təkrar köçürmələrlə botu qabaqlamağa çalışmağın əleyhinə xəbərdarlıq edir. Bu, ümumi xəbərdarlıqdır; Bloom barədə bildirilən hər bir halda sweeper botun işlədiyi barədə nəticə deyil.
Bloom-un həqiqi kompensasiyası üçün nə tələb olunur?
Kompensasiya öhdəliyini yalnız bəyanatın ifadələrinə əsasən deyil, ödəniş prosesi vasitəsilə qiymətləndirmək lazımdır.
Bloom kompensasiya ödəyəcəyini açıq şəkildə bəyan edib. Bu icmalda zərər çəkmiş bütün istifadəçilərin kompensasiya aldığını göstərən tam qeydlər müəyyən edilməyib.
Gələcək yenilikləri qiymətləndirən oxucular aşağıdakı aydın mərhələləri axtarmalıdır:
| Mərhələ | Faydalı sübut | Həll olunmamış qalan məqam |
|---|---|---|
| Öhdəlik | Platformaya aid edilə bilən bəyanat | Uyğunluq meyarları, vaxt və icra |
| Müraciətə baxılması | Müraciətin qəbul edildiyinə dair təsdiq və tələb olunan sübutlar | Müraciətin qəbul edilib-edilməyəcəyi |
| Təsdiqlənmiş kompensasiya | Sənədləşdirilmiş məbləğ və ödəniş üsulu | Ödənişin həyata keçirilib-keçirilmədiyi |
| Ödəniş | Əməliyyat və ya yoxlanıla bilən başqa hesablaşma qeydi | Razılaşdırılmış müraciəti tam qarşılayıb-qarşılamadığı |
| Uzlaşdırma | Təsdiqlənmiş itkilərlə hər bir iş üzrə müqayisə | Uyğun gələn bütün işlərin tamamlanıb-tamamlanmadığı |
Cədvəl redaksiya yoxlama çərçivəsidir; Bloom-un məhz bu prosesi dərc etdiyi barədə iddia deyil.
Köhnə pul kisəsi təhlükəli ola bilərsə, ödənişin yeni qəbul ünvanına göndərilməsi məntiqli ola bilər. Lakin həmin ünvanı qeydiyyatdan keçirmək üçün istifadə olunan proses də təsdiqlənməlidir.
Həqiqi dəstək yazışmasında agent sizdən yeni pul kisəsinin şəxsi açarını tələb etməməlidir. Şəxsi imzalama məlumatlarına sahib olmadan da kimsə açıq qəbul ünvanına aktiv göndərə bilər.
Təqdim etdiyiniz ünvanın və onu necə göndərdiyinizin qeydlərini saxlayın. Bu, həqiqi ödəniş xətasını saxtakarlıqdan və ya dəyişdirilmiş təyinat ünvanından fərqləndirməyə kömək edir.
Kompensasiya məbləği necə hesablanmalıdır?
Kompensasiya məbləği müəyyən edilmiş hesablama vahidinə əsaslanmalıdır.
Oğurlanmış aktivlərin bildirilən dollar dəyəri müəyyən vaxtdakı qiymətləndirmədir. Bu, platformanın ödəməyə razılaşdığı məbləğ demək deyil.
Bloom-la bağlı təsdiqlənmiş müraciətə aid olmayan bu şərti nümunəyə baxaq:
İstifadəçi hər biri 100 $ dəyərində olan aktivdən 20 vahid itirir. İnsident vaxtı bildirilən zərər 2000 $ təşkil edir.
Aktivin qiyməti sonradan 110 $ olarsa, 20 vahidin qaytarılması ilə 2000 $ məbləğində pulun qaytarılması fərqli nəticələr verər. Kompensasiya şərtləri məlum olmadan bu üsullardan heç birinin tətbiq ediləcəyini fərz etmək olmaz.
Aydın hesablaşma qaydalarında kompensasiyanın aktivlərin miqdarına, razılaşdırılmış dollar dəyərinə və ya başqa üsula əsaslandığı göstərilməlidir. Müraciətə daxil edilən komissiyalar da nəzərə alınmalıdır.
Buna görə zərər çəkmiş istifadəçilər həm köçürülmüş miqdarı, həm də vaxtı saxlamalıdırlar. Sonradan ödənişi uzlaşdırmaq üçün yuvarlaqlaşdırılmış dollar balansının ekran görüntüsü kifayət etməyə bilər.
Eyni diqqət ikiqat hesablamanın da qarşısını alır. Bir neçə çıxış köçürməsi eyni itki hadisəsinə aid ola bilər, sonrakı köçürmə isə vəsaiti geri almaq cəhdi və ya qalan aktivlərin köçürülməsi ola bilər. Hər bir qeydin konteksti olmalıdır.

“Özünə məxsus pul kisəsi” ticarət botunun vəsaitə çıxışını avtomatik olaraq istisna edirmi?
Xeyr. Pul kisəsinin hansı kateqoriyaya aid edilməsindən daha vacib olan faktiki icazə mexanizmidir.
İstifadəçi pul kisəsinin necə yaradıldığını, imzalamanın harada baş verdiyini, giriş məlumatlarının idxal edilib-edilmədiyini və xidmətə hansı davamlı səlahiyyətin verildiyini başa düşməlidir.
Avtomatlaşdırma məhsulunun vəd etdiyi əməliyyatları yerinə yetirməsi üçün müəyyən mexanizmi olmalıdır. Əsas suallar həmin mexanizmin əhatə dairəsi, müddəti və təhlükəsizliyi ilə bağlıdır.
Məsələn, hər əməliyyat üçün təsdiq tələb edən sistem, istifadəçi oflayn olarkən strategiyanı icra edə bilən sistemdən fərqli nəzarət mexanizmləri yaradır. Bu fərq sistemlərdən birinin avtomatik olaraq saxtakar olması demək deyil. Sadəcə, istifadəçilərin nəyi yoxlamalı olduğunu dəyişir.
Faydalı sənədlərdə operatorun nəyə çıxışı olduğu və olmadığı, eləcə də bu iddianın nəyə əsaslandığı izah edilməlidir. Açılış səhifəsindəki arxayınlaşdırıcı ifadə aydın texniki izahı əvəz etmir.
Bloom-un sənədlərini təhlükəsizlik sualları ilə birlikdə nəzərdən keçirməyin daha geniş dərsi budur: Nəzarət brendinqə deyil, imzalama səlahiyyətinə əsasən qiymətləndirilməlidir.
İstifadəçilər saxta kompensasiya və vəsaitin geri qaytarılması mesajlarından necə yayınmalıdır?
İnsident davam edərkən kömək almaq istəyən insanların sayı artır. Bu təcili ehtiyac saxta mesajları sakit şəkildə qiymətləndirməyi çətinləşdirə bilər.
Zəmanətli vəsait qaytarılması təklif edən gözlənilməz mesajı ayrıca təhlükəsizlik riski kimi qiymətləndirin. Göndərənin açıq pul kisəsi ünvanınızı bilməsinin onun qanuni olduğunu sübut etdiyini düşünməyin.
Phantom-un dəstək təlimatında dəstək komandasının bərpa ifadələrini və ya şəxsi açarları tələb etməyəcəyi bildirilir. Təhlükəsizlik materiallarında saxta dəstək çatları və fırıldaqçı təsdiq tələbləri də pul kisəsinə giriş əldə etmək üçün istifadə olunan üsullar kimi göstərilir.
WEEX-dən gəldiyi iddia edilən mesajlar üçün WEEX Əlaqə Təsdiqləyicisindən istifadə edin. Bu alət veb-saytları, e-poçt ünvanlarını, telefon nömrələrini, Telegram ID-lərini və sosial hesabları yoxlamağa imkan verir. O, WEEX-lə əlaqəli kanalları təsdiqləyir; Bloom-un kompensasiya prosesini yoxlamır. (Əlaqələri yoxlayın və fırıldaqçılıqdan yayın)
WEEX Etibar Mərkəzi WEEX-in təhlükəsizlik məlumatlarını və təsdiqləmə resurslarını nəzərdən keçirmək üçün daha geniş başlanğıc nöqtəsi təqdim edir.
Bu resursların heç biri xarici pul kisəsindəki əməliyyatı geri qaytarmır və ya başqa xidmətdən kompensasiya almaq hüququnu təsdiqləmir.
Bloom insidentinin həll edildiyini nə göstərə bilər?
İnterfeysin bərpa olunması və ya ticarətin yenidən başlaması problemin həll edildiyinə dair kifayət qədər sübut deyil.
Mənalı yeniləmə üç nəticəni birləşdirməlidir: zərər çəkmiş istifadəçilər müəyyən edilib, müvafiq təhlükəsizlik boşluğu aradan qaldırılıb və qəbul edilmiş itkilər faktiki kompensasiya ilə uzlaşdırılıb.
Texniki izahda təsirlənmiş məhsullar və ya versiyalar, eləcə də riskin hansı şərtlərdə yarandığı göstərilməlidir. Təsdiqlənmiş nəticələr hələ də ehtimallar olaraq qalan məqamlardan fərqləndirilməlidir.
Kompensasiya yeniləməsində nəyin ödənildiyi və nəyin araşdırılmaqda olduğu açıqlanmalıdır. Açıq əməliyyat qeydlərinin dərc edilməsi məqsədəuyğun olduqda, lazımsız şəxsi məlumatları açıqlamadan başa düşülən şəkildə təqdim olunmalıdır.
Nəhayət, istifadəçilər nəyin dəyişdiyini bilməlidirlər. Xidmətin yenidən əlçatan olması əməliyyatla bağlı suala cavab verir. Zəif prosesdə sənədləşdirilmiş dəyişiklik isə təhlükəsizlik sualını cavablandırır.
Bu hekayəni izləyən oxucular üçün belə mərhələlər getdikcə daha inamlı səslənən bəyanatlardan daha faydalıdır.
WEEX-in redaksiya mövqeyi
Bloom kripto botu barədə məlumatlarda ən vacib məsələ rahatlıqla imzalama səlahiyyəti arasındakı münasibətdir.
Avtomatlaşdırılmış interfeys ticarəti asanlaşdıra, eyni zamanda əsas giriş mexanizmini görməyi çətinləşdirə bilər. İstifadəçilər riski qiymətləndirməzdən əvvəl bu mexanizm haqqında dəqiq məlumata ehtiyac duyurlar.
Bloom-un kompensasiya öhdəliyi sənədləşdirilmiş icraya əsasən qiymətləndirilməlidir. Texniki araşdırma əhatə dairəsi, səbəb və görülən tədbirlər barədə aydın izaha əsasən qiymətləndirilməlidir. Xarici pul kisəsi sayları mənbəyə aid edilməli və diqqətlə izah olunmalıdır.
Bu məqamlar uzlaşdırılana qədər düzgün yanaşma qalan aktivləri qorumaq, əməliyyat sübutlarını saxlamaq və nə ilkin ittihamı, nə də ilkin arxayınlaşdırıcı bəyanatı son cavab kimi qəbul etməkdir.
Tez-tez verilən suallar
1. Bloom kripto botuna nə oldu?
İstifadəçilər BloomTrading ilə əlaqəli icazəsiz pul kisəsi köçürmələri barədə məlumat veriblər. Blokçeyn monitorinqində şübhəli çıxış köçürmələri təsvir olunub, Bloom-un indekslənmiş cavabında isə zərər çəkmiş istifadəçilər təsdiqlənib və araşdırma müddətində kompensasiya öhdəliyi götürülüb. Bu araşdırmada tam texniki səbəb təsdiqlənməyib. (x.com)
2. Doqquz istifadəçi və 49 pul kisəsi bir-birinə zidd rəqəmlərdirmi?
Mütləq deyil. Bir şəxs bir neçə pul kisəsinə nəzarət edə bilər və müxtəlif hesabatlarda fərqli təsdiqləmə meyarlarından istifadə oluna bilər. Rəqəmləri birbaşa müqayisə etməzdən əvvəl onları uzlaşdıran metodologiya lazımdır.
3. Bloom bütün kompensasiyaları ödəyibmi?
Bu icmalda kompensasiyanın tam ödənildiyi müstəqil şəkildə təsdiqlənməyib. Ödəniş vədi qəbul edilmiş müraciətlərdən, ödəniş qeydlərindən və yekun uzlaşdırmadan fərqləndirilməlidir.
4. Bloom-u ayırmaq pul kisəsini qorumaq üçün kifayətdirmi?
İmzalama məlumatları ələ keçirilibsə, kifayət deyil. Tətbiqi ayırmaq, davam edən icazələri ləğv etmək və aktivləri yeni yaradılmış açarlara köçürmək müxtəlif riskləri aradan qaldırır. Mövcud riskə uyğun olaraq pul kisəsi provayderinin təsdiqlənmiş təlimatlarına əməl edin.
5. Bu insident Solana şəbəkəsinin sındırıldığını sübut edirmi?
Xeyr. Ticarət aləti ilə əlaqəli icazəsiz köçürmələr barədə məlumatlar özlüyündə əsas blokçeyndə nasazlıq olduğunu sübut etmir. Səbəbi müəyyən etmək üçün əməliyyatlara necə icazə verildiyinə dair sübutlar lazımdır.
Mənbələr
| Mənbə | Nəzərdən keçirilən material | Tarix |
|---|---|---|
| Bloom-un rəsmi hesabı: açıq şəkildə indekslənmiş cavab | Zərər çəkmiş istifadəçilərin təsdiqi və kompensasiya öhdəliyi; tam mövzu əldə edilə bilmədi | 26.10.2026 tarixində əldə edilib |
| Onchain Lens insident paylaşımı | Açıq şəkildə indekslənmiş monitorinq rəqəmləri; burada müstəqil şəkildə yenidən qurulmayıb | 26.10.2026 tarixində əldə edilib |
| Bloom məhsul sənədləri və EVM pul kisəsi sənədləri | Məhsulun kimliyi, avtomatlaşdırma və pul kisəsinin idarə edilməsi funksiyaları | 26.10.2026 tarixində əldə edilib |
| HashDit-in dərc etdiyi təhlükəsizlik təhlili | Tədqiqatçıların BloomEVM-də açarların idarə edilməsi ilə bağlı müşahidələri; cari insidentin təsdiqlənməmiş səbəbindən ayrıdır | 26.10.2026 tarixində əldə edilib |
| Crypto.news insident reportajı | Davam edən xəbərlər və platformanın cavabı ilə bağlı kontekst | 26.10.2026 tarixində dərc edilib |
| Phantom: Pul kisəsinin boşaldılmasına cavab | Bağlantılar, icazələr və ələ keçirilmiş pul kisələri ilə bağlı təlimatlar | 26.10.2026 tarixində əldə edilib |
| Phantom: Sweeper botlar və Yeni pul kisəsinə keçid | Depozit riskləri və ələ keçirilmiş pul kisəsinin giriş məlumatlarının dəyişdirilməsi | 26.10.2026 tarixində əldə edilib |
| WEEX Əlaqə Təsdiqləyicisi və Etibar Mərkəzi | Rəsmi WEEX təsdiqləmə və təhlükəsizlik resursları | 26.10.2026 tarixində əldə edilib |
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz
United States Dividend Fund (USDF) etibarlıdırmı? Vebsayt yoxlamaları və Reddit əslində nə göstərir

XTruth Oil (XTO) səhmdir, yoxsa kriptovalyuta? Neft mükafatları əslində necə işləyir
National Oil Dividend Fund (NODF) neftlə təmin olunubmu? Ehtiyat və dividend iddiaları yoxlanıldı

Kimchi kripto treyderinin pul kisəsi ünvanı nədir? Açıq qeydlər və yoxlama bələdçisi
Roadster ajiotajından sonra FTR Coin: Flying Tesla Roadster niyə gerilədi və ticarətdən əvvəl nələri yoxlamaq lazımdır
xStocks kriptovalyutası izahı: Tokenləşdirilmiş səhmlər nədir, necə işləyir və sahiblər nələri yoxlamalıdır
Pearl (PRL) kriptovalyutası nədir və onun mayninqi necə işləyir?
Flying Tesla Roadster (FTR) koini: Bu nədir və Roadster memkoinini alqı-satqıdan əvvəl nələri yoxlamaq lazımdır
Cyberleek tokeninin riskləri: sızmalarla əlaqəli memkoinlər, anonim pulqabılar və yoxlamanın əhəmiyyəti
Steykinq APR-i və inflyasiya: Kriptovalyuta gəlirinizin nə qədəri realdır?
Plume (PLUME) nədir? Layer 2 rallisinə baxmayaraq RWA tokeni niyə zirvəsindən 93% aşağıdadır
Yeni başlayanlar üçün 2025-ci ilin ən yaxşı kripto pul kisəsi: seçimi istifadə məqsədinizə görə edin
Cyberleek: GTA 6 sızdıran şəxsin mem-koini sızmaları necə komissiyaya çevirir

Listinqdən əvvəl yeni kriptovalyutanı necə almaq olar: 5 üsul və onların tələləri
Steykinq nədir? Kriptovalyutanı steykinq etməzdən əvvəl aydınlaşdırılmalı 4 mif
Orca (ORCA) kriptovalyutası nədir? Solana DEX-i, USDY likvidliyi və ORCA adı ilə bağlı qarışıqlıq
Blokçeyn nədir və necə işləyir? Bir real blokun izahı
Bazar dərinliyi nədir? Sifariş kitabçası qiymət hərəkətini necə göstərir?
Blokçeyn eksplorer nədir? Kriptovalyuta əməliyyatını necə yoxlamaq olar?
WIF və POPCAT qiymətlərində yüksəliş: Solana mem-koin rotasiyası davam edə bilərmi?
KYC-siz kriptovalyuta pulqabısı: 6 seçim və şəxsiyyət məlumatlarınızın hələ də üzə çıxdığı 5 yer
02.10 tarixində 2Z tokenlərinin kiliddən açılması: 1,66mlrd DoubleZero tokeni nə deməkdir?
Solana Alpenglow Mainnet tarixi: 28 sentyabr niyə buraxılış günü olmadı
Yeni başlayanlar üçün ən yaxşı mərkəzləşdirilməmiş kriptovalyuta pulqabısı: Özünüsaxlama sizdən əslində nə tələb edir
2026-cı ilin ən yaxşı kriptovalyuta soyuq pul kisəsi: saxlama tərzinizə uyğun ən yaxşı seçimlər
INJ Meridian yenilənməsi: 24 sentyabrda nə aktivləşir və nələrə diqqət yetirmək lazımdır
Fəntom Wallet və MetaMask: Fərq Nədir?
Phantom cüzdanını Solana dApp-ə necə qoşmaq olar
Fantom Pulqabısını Necə Quraşdırmaq və Tənzimləmək Olar
Phantom pulqabı nədir? Solana pulqabısı üzrə tam bələdçi
United States Dividend Fund (USDF) etibarlıdırmı? Vebsayt yoxlamaları və Reddit əslində nə göstərir
XTruth Oil (XTO) səhmdir, yoxsa kriptovalyuta? Neft mükafatları əslində necə işləyir
National Oil Dividend Fund (NODF) neftlə təmin olunubmu? Ehtiyat və dividend iddiaları yoxlanıldı
Kimchi kripto treyderinin pul kisəsi ünvanı nədir? Açıq qeydlər və yoxlama bələdçisi
Roadster ajiotajından sonra FTR Coin: Flying Tesla Roadster niyə gerilədi və ticarətdən əvvəl nələri yoxlamaq lazımdır
xStocks kriptovalyutası izahı: Tokenləşdirilmiş səhmlər nədir, necə işləyir və sahiblər nələri yoxlamalıdır
Mündəricat
Populyar koinlər
Ən son məqalələr


